Phishing über Microsoft: 120 Unternehmen im Visier
Check Point Research hat eine neue Phishing-Kampagne aufgedeckt, bei der Angreifer Microsofts eigene Infrastruktur missbrauchen, um Nutzer:innen in rund 120 Organisationen weltweit zu täuschen. Statt gefälschter Login-Seiten setzen die Cyberkriminellen auf legitime Microsoft-Dienste – und machen damit herkömmliche Abwehrmassnahmen weitgehend wirkungslos.


Cyberkriminelle greifen zunehmend nicht mehr zu gefälschten Microsoft-Anmeldeseiten, sondern nutzen Microsofts eigene, legitime Infrastruktur zur Authentifizierung aus. Check Point Research (CPR), die Sicherheitsforschungsabteilung von Check Point Software Technologies, hat eine entsprechende Kampagne aufgedeckt und analysiert. Vom 25. Juni bis in die zweite Juliwoche 2026 identifizierte CPR mehr als 200 Phishing-E-Mails, die sich an Nutzer:innen in rund 120 Organisationen richteten und dabei ein breites Spektrum an Branchen und Ländern weltweit abdeckten.
Der Köder: eine täuschend echte Teams-Benachrichtigung
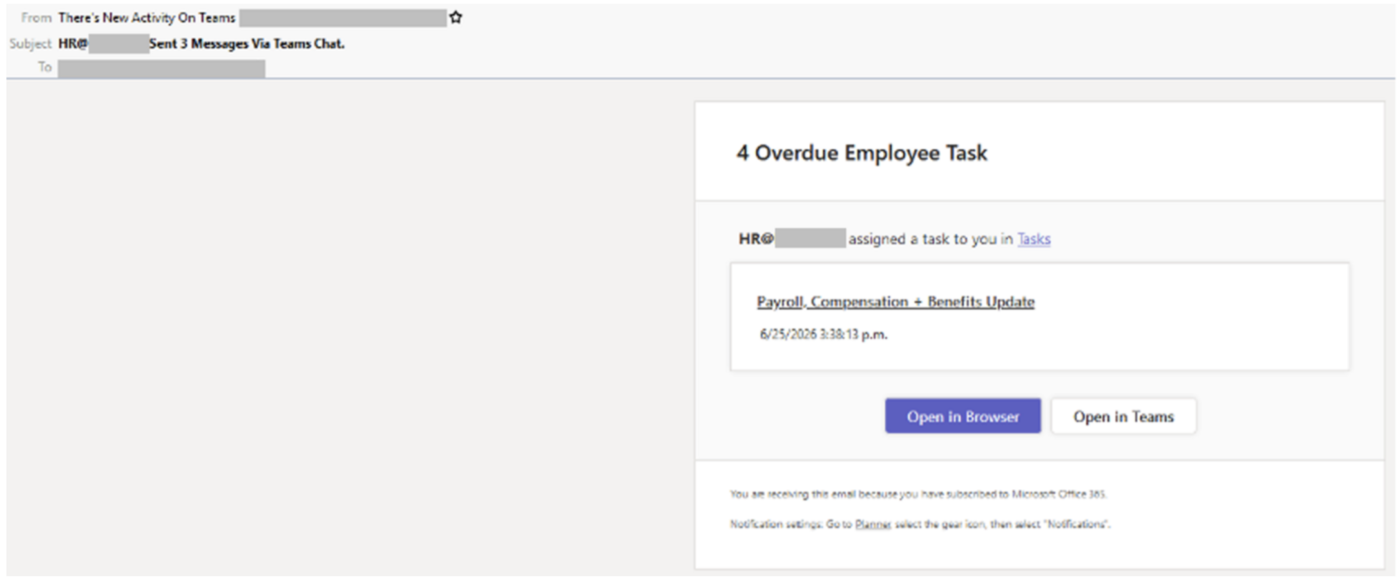
Die Angriffe gaben vor, über Microsoft Teams zugestellte Aufgabenbenachrichtigungen der Personalabteilung zu sein. Der Absendername lautete «Es gibt neue Aktivitäten im Team», die Betreffzeile verwies auf einen vermeintlichen HR-Chat. Der Nachrichtentext ahmt das Design von Teams sehr genau nach und verweist auf ein «Update zu Gehaltsabrechnung, Vergütung und Zusatzleistungen» sowie auf einen Zähler mit «4 überfälligen Mitarbeiteraufgaben» – ein bewusstes Mittel, um Dringlichkeit zu suggerieren und zu einem unbedachten Klick zu animieren.
Jeder Link in der Nachricht – einschliesslich beider Aktionsschaltflächen – führt über dieselbe Weiterleitung. Die sichtbare Absenderadresse gehört zur Organisation des Ziels, was bedeutet, dass die E-Mail an dieselbe Person gesendet wird, von der sie scheinbar stammt. Die Empfänger:innen wurden anschliessend auf eine legitime Microsoft-Anmeldeseite weitergeleitet und aufgefordert, einer vom Angreifer kontrollierten Anwendung Berechtigungen zu erteilen. Damit konnte die Kampagne den vertrauenswürdigen Authentifizierungsablauf von Microsoft missbrauchen und gleichzeitig ihre böswillige Absicht verbergen.
Vollständiger Zugriff auf Microsoft 365
Je nachdem, welche Berechtigungen der oder die Benutzer:in auf dem Einwilligungsbildschirm gewährt, kann die vom Angreifer kontrollierte App in der gesamten Microsoft-365-Umgebung des Opfers agieren. Dazu zählen der Zugriff auf E-Mails – ein gängiges Sprungbrett für nachfolgende Business-E-Mail-Compromise-Betrugsversuche –, auf Dateien, Teams-Chats, SharePoint-Inhalte, OneDrive sowie auf Kalender mit Besprechungs- und Teilnehmerdaten.
CPR hält fest, dass die Angreifer Microsoft nicht mehr imitieren, sondern die Dienste des Unternehmens direkt nutzen. Jeder Bildschirm, den das Opfer sieht, ist authentisch. Das Einzige, was in der gesamten Angriffskette gefälscht ist, ist die Absicht hinter der App, die Zugriff anfordert. Die Taktik ist im MITRE ATT&CK-Framework als eigene Taktik erfasst und hat sich im Jahr 2026 von einem gezielten, manuell erstellten Angriff zu einem Dienst entwickelt, den praktisch jede Person mieten kann.
Empfehlungen für Unternehmen und Anwender:innen
CPR empfiehlt, den Mauszeiger stets vor dem Klicken über Links zu bewegen und zu prüfen, ob das Ziel mit dem in der Nachricht genannten Dienst übereinstimmt. Misstrauisch sollte man immer dann sein, wenn verschiedene Schaltflächen zur gleichen URL führen. Zudem sollten Absendername, -adresse und -domain auf Übereinstimmung geprüft werden. Einer E-Mail sollte man nicht allein deshalb vertrauen, weil sie scheinbar von einer internen Adresse stammt, da Anzeigenamen und Absenderadressen gefälscht oder manipuliert werden können.
Im Zweifelsfall empfiehlt CPR, Teams oder andere Anwendungen direkt über die offizielle App zu öffnen, anstatt Links in der E-Mail zu verwenden. Verdächtige Nachrichten sollten umgehend gemeldet werden, damit Sicherheitsteams die betreffende Anwendung untersuchen, böswillige Einwilligungen widerrufen und betroffene Konten identifizieren können.
Quelle: www.checkpoint.com