GenAI allgegenwärtig – Governance hinkt hinterher
99 Prozent der europäischen Unternehmen setzen bereits auf generative KI, doch die Kontrolle über sensible Daten hält mit der rasanten Verbreitung nicht Schritt. Der Netskope Threat Labs Report Europe 2026 zeigt, wo die grössten Risiken lauern – von Datenschutzverstössen bis zum Missbrauch vertrauenswürdiger Cloud-Plattformen.


Fast alle Unternehmen in Europa setzen generative KI ein – doch die Governance hinkt der Nutzung weiterhin hinterher. Das zeigt der aktuelle Netskope Threat Labs Report Europe 2026, der Adoptionstrends, Datenschutzverstösse und Malware-Verbreitung über Cloud-Anwendungen im vergangenen Jahr analysiert.
Nahezu vollständige KI-Durchdringung
Die Zahlen sind eindeutig: 99 Prozent der europäischen Unternehmen nutzen inzwischen GenAI-Anwendungen. Die aktive Nutzung durch Mitarbeitende hat sich innerhalb eines Jahres von 35 auf 65 Prozent nahezu verdoppelt. Gleichzeitig ist eine deutliche Verschiebung hin zu unternehmenskontrollierten Lösungen erkennbar: Der Anteil persönlicher GenAI-Konten sank von 79 auf 43 Prozent, während verwaltete Unternehmenslösungen von 28 auf 72 Prozent zulegten.
Dennoch bleibt Shadow AI ein reales Problem: Der Anteil der Nutzenden, die zwischen privaten und Unternehmenskonten wechseln, stieg von 7 auf 15 Prozent – ein Hinweis darauf, dass Benutzerfreundlichkeit und Zugänglichkeit in vielen Umgebungen noch nicht ausreichend adressiert sind. ChatGPT bleibt mit 88 Prozent Nutzungsrate die meistverbreitete GenAI-Anwendung in Europa. Anthropic Claude hat sich mit 79 Prozent auf dem zweiten Platz etabliert – deutlich vor Google Gemini mit 69 Prozent – und verzeichnete ab September 2025 einen rasanten Adoptionsanstieg von 29 Prozent. Mistral Le Chat wird mittlerweile von 8 Prozent der Unternehmen genutzt.
Regulierte Daten als grösstes Risiko
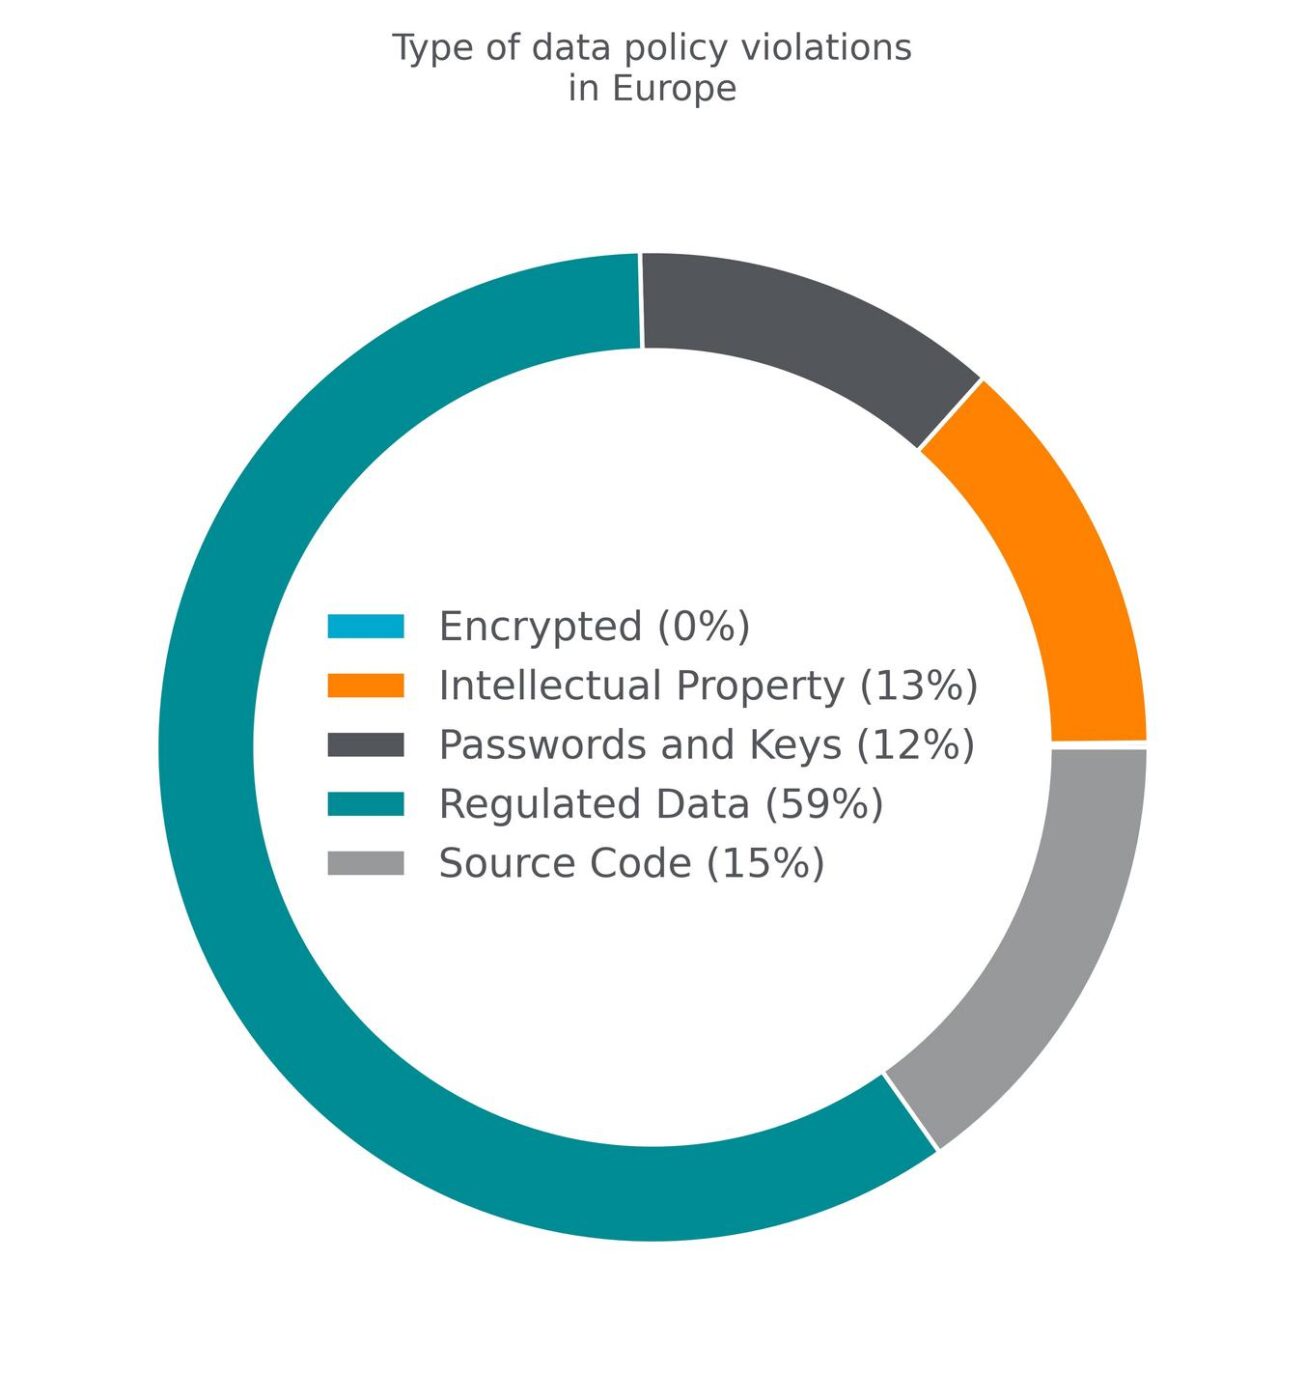
Bei der Analyse von Datenschutzverstössen zeigt sich ein klares Muster: Regulierte Daten sind für 59 Prozent aller Richtlinienverstösse im Zusammenhang mit GenAI verantwortlich. Quellcode folgt mit 15 Prozent, geistiges Eigentum mit 13 Prozent sowie Passwörter und API-Schlüssel mit 12 Prozent.
Ein ähnliches Bild ergibt sich bei privaten Cloud-Anwendungen: Hier entfallen 63 Prozent der Verstösse auf regulierte Daten, gefolgt von geistigem Eigentum mit 17 Prozent, Passwörtern und API-Schlüsseln mit 11 Prozent sowie Quellcode mit 9 Prozent. Die persönlichen Apps, für die die meisten Unternehmen Echtzeitkontrollen durchsetzen, sind Google Drive mit 32 Prozent, ChatGPT mit 27 Prozent und Google Gmail mit 22 Prozent.
«Europa hat die anfängliche Phase der Begeisterung für generative KI hinter sich gelassen und bewegt sich nun in Richtung einer eher praxisorientierten Realität, in der die Nutzung zwar weit verbreitet ist, die Kontrolle jedoch noch hinterherhinkt», erläutert Gianpietro Cutolo, Cloud Threat Researcher von Netskope Threat Labs. «Unternehmen verlagern ihren Fokus zunehmend von persönlichen KI-Tools hin zu verwalteten Umgebungen, doch Verstösse gegen Datenschutzrichtlinien betreffen nach wie vor vor allem regulierte Daten, was zeigt, wo das eigentliche Risiko weiterhin liegt. Da KI zunehmend in alltägliche Arbeitsabläufe eingebettet wird, anstatt als eigenständiges Tool genutzt zu werden, besteht die Herausforderung nicht mehr in der Einführung, sondern darin, die Transparenz und Kontrolle über sensible Daten zu wahren, die durch immer komplexere und vernetztere Systeme fliessen.»
KI tiefer integriert als sichtbar
Besonders relevant für Sicherheitsteams: 64 Prozent der Nutzenden interagieren direkt mit GenAI-Anwendungen. Weitaus mehr – nämlich 95 Prozent – verwenden jedoch Anwendungen, die KI-Funktionen indirekt einbetten. 89 Prozent nutzen Anwendungen, die für ihr Training auf Nutzerdaten zurückgreifen. KI läuft also längst im Hintergrund – auch dort, wo Mitarbeitende sie nicht bewusst einsetzen.
Angreifer missbrauchen vertrauenswürdige Cloud-Dienste
Neben den Governance-Risiken durch KI-Adoption zeigt der Report eine beunruhigende Verschiebung in der Angriffstaktik: GitHub und Microsoft OneDrive sind in Europa die am häufigsten missbrauchten Plattformen zur Malware-Verbreitung – jeweils 10 Prozent der Unternehmen sind betroffen. Angreifer nutzen das Vertrauen der Nutzenden in bekannte Dienste gezielt aus, um schädliche Inhalte zu platzieren und die Erkennung durch Sicherheitssysteme zu erschweren.
Operative Realität versus regulatorische Lücke
Die Ergebnisse verdeutlichen eine strukturelle Spannung, die IT-Security-Verantwortliche in Europa zunehmend unter Druck setzt: KI ist operativ tief verankert, die Kontrollmechanismen sind es noch nicht. Regulierte Daten fliessen in nicht vollständig überwachte Systeme – und Angriffe tarnen sich als legitimer Cloud-Traffic. Für Unternehmen, die unter DSGVO, NIS2 oder branchenspezifischen Compliance-Anforderungen operieren, erhöht das die Dringlichkeit einer belastbaren KI-Governance erheblich.
Quelle: Netskope