Les dépendances numériques : Ce que l'informatique peut apprendre de la gestion de la chaîne d'approvisionnement
Les entreprises qui font reposer toute leur infrastructure informatique sur un seul fournisseur prennent un risque stratégique - similaire à celui qui est connu depuis longtemps dans les chaînes d'approvisionnement physiques. Dans son commentaire invité, Ari Albertini, CEO de Ftapi, plaide pour une plus grande résilience dans le numérique.


Dans les chaînes d'approvisionnement physiques, les entreprises ont appris pendant des décennies ce que signifie la dépendance. Celui qui n'a qu'un seul fournisseur économise peut-être des coûts - jusqu'à ce que ce fournisseur tombe justement en panne. C'est pourquoi la diversification n'est plus un luxe, mais un standard : seconds fournisseurs, itinéraires alternatifs, redondances stratégiques. La résilience est une valeur sûre.
Sur le plan numérique, en revanche, nous observons le contraire. Les entreprises consolident leurs paysages informatiques, misent sur des plates-formes intégrées, sur un «guichet unique». Un seul fournisseur, un seul écosystème, une seule interface. C'est pratique, efficace et, à première vue, économiquement raisonnable.
Le fournisseur unique comme point unique de défaillance
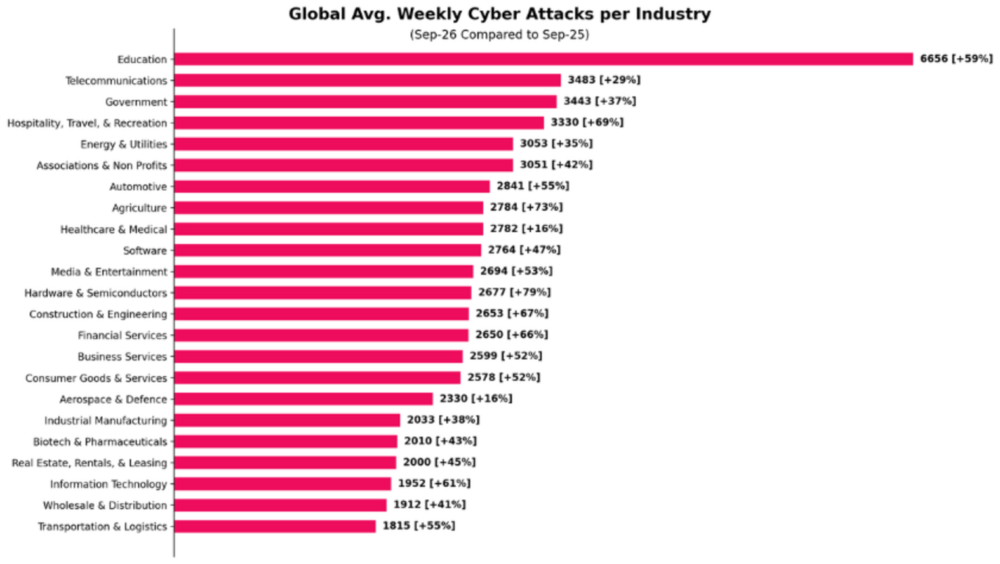
Mais c'est précisément là qu'apparaît un risque que beaucoup sous-estiment. Car dans le numérique, le fournisseur unique devient rapidement le point unique de défaillance. Et pire encore : le point unique de contrôle. Les risques vont bien au-delà des simples pannes de système. Si le fournisseur tombe en panne, ce n'est pas seulement une partie de la création de valeur qui s'arrête, mais aussi, en cas de doute, toute l'entreprise. Mais même sans défaillance, des dépendances apparaissent : par l'accès à des données critiques pour l'entreprise, par des questions de souveraineté des données ou par des modifications unilatérales des conditions commerciales, des prix ou des interfaces. Les cyberattaques, les pannes de système ou les tensions géopolitiques peuvent en outre déstabiliser ces structures centralisées et déclencher des réactions en chaîne massives. Ce qui devait être une simplification et un gain d'efficacité se transforme ainsi en une vulnérabilité stratégique à plusieurs niveaux.
Alors que dans le domaine des achats, les scénarios sont étudiés depuis longtemps, les risques évalués et les alternatives mises en place, cette réflexion fait encore souvent défaut dans l'informatique. Les infrastructures numériques sont conçues en premier lieu dans une optique d'efficacité et non de résilience. Les mêmes principes s'appliquent pourtant que dans toute chaîne d'approvisionnement : transparence sur les dépendances. Diversification consciente. Redondances ciblées.
La résilience comme tâche de gestion
Bien sûr, cela ne signifie pas remettre en question chaque plateforme ou augmenter la complexité pour elle-même. Mais cela signifie gérer activement les dépendances et ne pas les accepter tacitement. Celui qui lie l'ensemble de sa création de valeur numérique à un fournisseur ne prend pas une décision neutre, mais prend un risque d'entreprise. Et ce risque ne doit pas être délégué au service informatique. C'est une tâche de gestion. Une question de souveraineté, de capacité de contrôle et, en fin de compte, de compétitivité. Car dans une économie de plus en plus numérisée, ce n'est pas seulement l'efficacité du fonctionnement des systèmes qui est déterminante, mais aussi leur robustesse lorsqu'ils sont mis sous pression.
Ma conclusion : «Tout d'une seule main» est confortable - mais la commodité n'a jamais été une gestion fiable des risques. Renoncer à la résilience numérique, c'est faire des économies aujourd'hui et en payer le prix demain.
Source : FTAPI
Cet article est paru initialement sur m-q.ch - https://www.m-q.ch/de/digitale-abhaengigkeiten-was-die-it-vom-lieferkettenmanagement-lernen-kann/