Les cyberattaques contre les entreprises suisses ont presque doublé : Check Point fait état d'une hausse de 99 % en septembre
Le rapport mensuel sur les cybermenaces publié par Check Point Research révèle que les entreprises suisses ont enregistré en septembre 2026 une moyenne de 1 928 cyberattaques par semaine, soit près du double par rapport à l'année précédente. À l'échelle mondiale également, et en particulier dans le secteur de l'éducation, le niveau de menace augmente considérablement.


Le nombre de cyberattaques visant des entreprises suisses a presque doublé en septembre 2026 par rapport au même mois de l'année précédente. C'est ce que révèle le dernier rapport mensuel sur les cybermenaces (Monthly Cyber Threat Report) de Check Point Research (CPR), le département de recherche en sécurité de Check Point Software Technologies. Les organisations suisses ont enregistré en moyenne 1 928 attaques par semaine, soit une hausse de 99 % par rapport à la même période de l'année précédente. Si la Suisse reste ainsi en dessous de la moyenne européenne de 2 545 attaques, la dynamique de cette hausse est toutefois remarquable.
Dans le reste de la zone DACH également, le nombre d'attaques a nettement augmenté. Avec 2 316 attaques par semaine, l'Allemagne a enregistré la plus forte hausse de la région (+103 %), tandis que l'Autriche a atteint 3 077 attaques (+96 %).
Une nette augmentation des attaques à l'échelle mondiale
À l'échelle mondiale, les entreprises ont enregistré en septembre une moyenne de 2 803 cyberattaques par semaine. Cela représente une hausse de 16 % par rapport au mois précédent et de 48 % par rapport à l'année dernière. Depuis mai 2026, le nombre d'attaques hebdomadaires par organisation est passé de 2 055 à 2 803, soit une hausse de 36 % en l'espace de cinq mois. Pour les chercheurs en sécurité de Check Point, il ne s'agit pas d'un pic ponctuel, mais d'une tendance durable.
En Suisse, on a par ailleurs observé en septembre un changement parmi les secteurs les plus touchés : alors que l'administration publique a conservé sa position, le secteur de la santé a progressé dans le classement, tandis que celui des biens de consommation et des services a perdu de son importance.
Le secteur de l'éducation est le plus durement touché à l'échelle mondiale
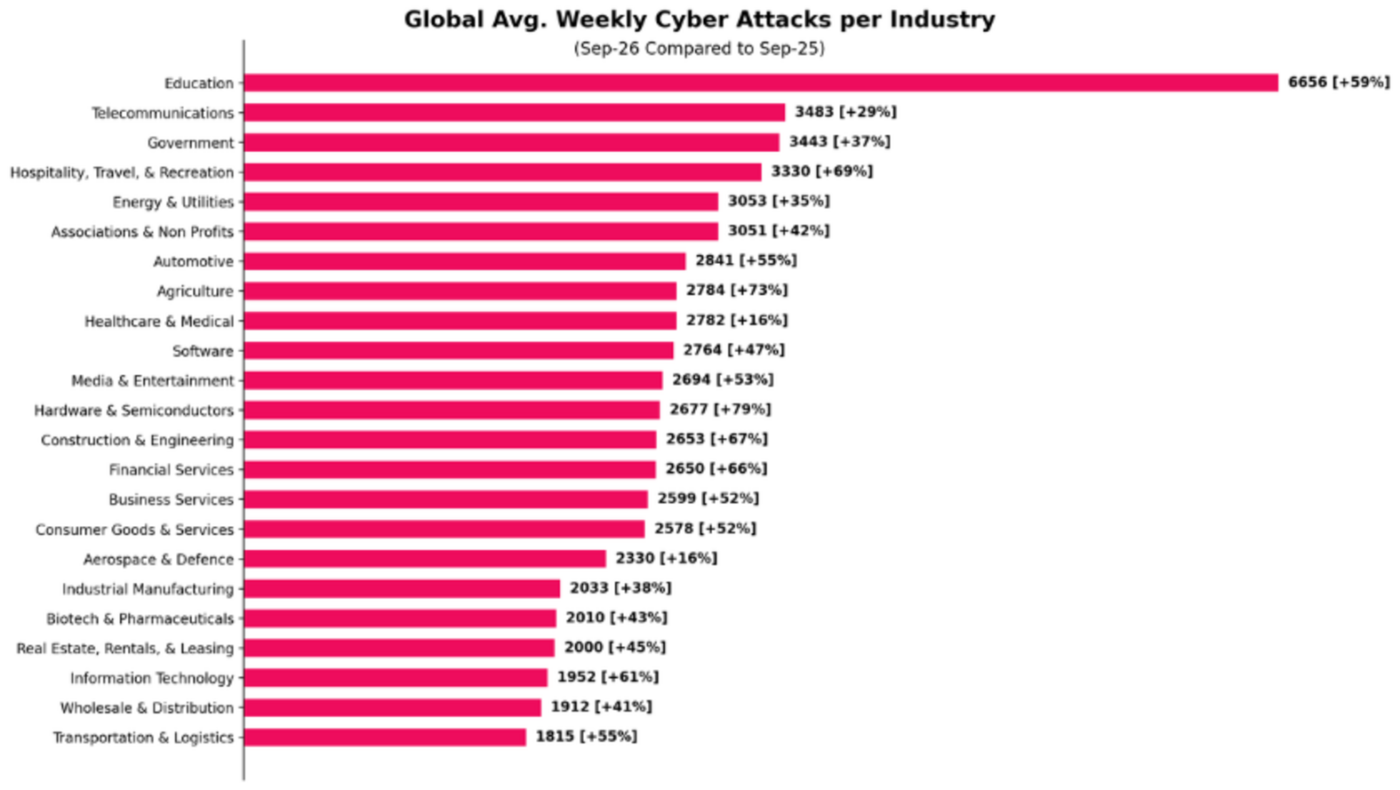
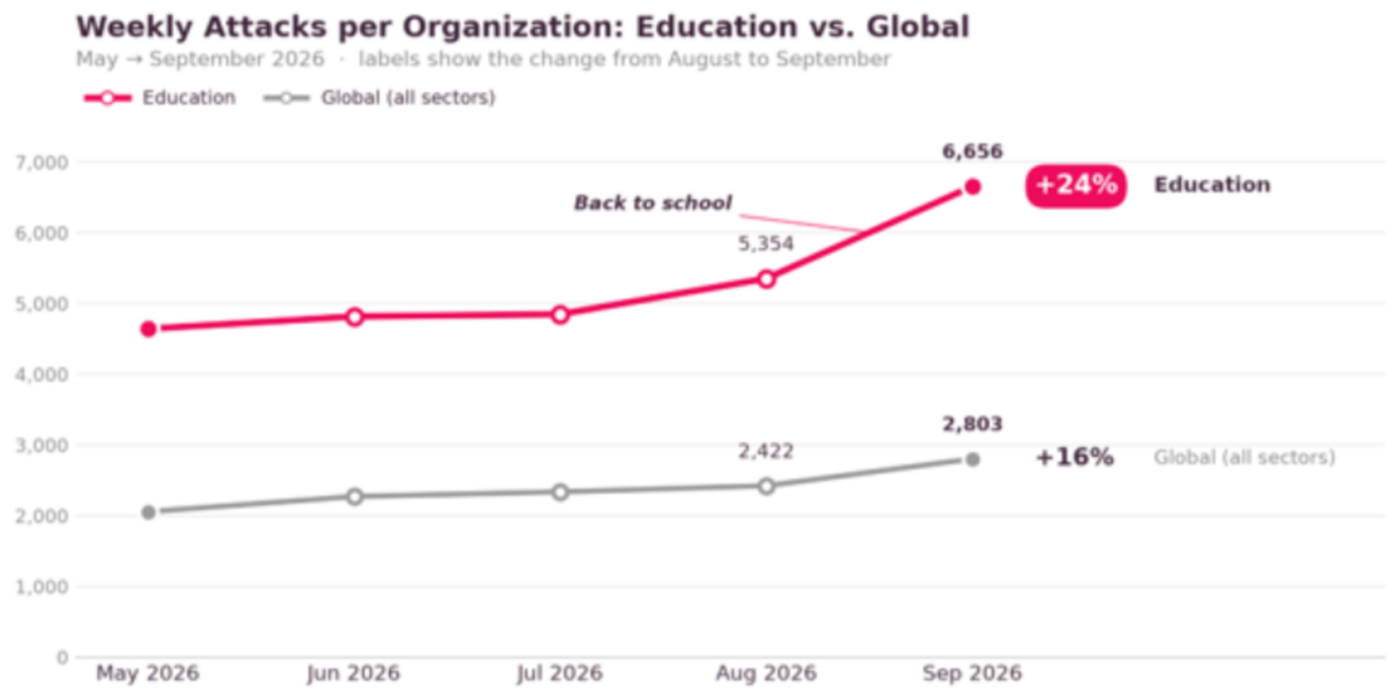
À l'échelle mondiale, le secteur de l'éducation est resté le plus touché, avec une moyenne de 6 656 attaques par organisation et par semaine, soit une hausse de 59 % par rapport à l'année précédente et de 24 % par rapport au mois d'août. Cette forte hausse s'explique peut-être par la rentrée scolaire et universitaire, car c'est à cette période que de nombreux élèves, enseignants, parents et autres utilisateurs se reconnectent aux réseaux des établissements d'enseignement.
Le secteur des télécommunications arrive en deuxième position avec 3 483 attaques par semaine (+29 %), juste devant le secteur public avec 3 443 attaques (+37 %). Ces deux secteurs ont en commun une large base d'utilisateurs, la fourniture de services essentiels ainsi que des environnements numériques complexes qui offrent aux attaquants de nombreuses failles d'accès.
Sur le plan géographique, c'est l'Europe qui a enregistré la plus forte hausse : avec une moyenne de 2 545 attaques par semaine, les chiffres ont augmenté de 61 % par rapport à l'année précédente. En termes de volume absolu d'attaques, l'Amérique latine est restée la région la plus touchée avec 3 813 attaques par semaine (+35 %), suivie de l'Afrique avec 3 701 attaques (+28 %) et de la région APAC avec 3 593 attaques (+35 %). L’Amérique du Nord a également connu une hausse significative, avec une augmentation de 50 % pour atteindre 2 197 attaques.
L'IA générative accroît les risques liés aux données sensibles
L'IA générative est désormais solidement ancrée dans le quotidien des entreprises – et son utilisation s'accompagne d'un risque croissant de fuite d'informations sensibles vers les outils d'IA. Après avoir atteint en août son niveau le plus bas depuis des mois, le taux de prompts à risque a de nouveau augmenté en septembre. En septembre, une requête GenAI sur 39 présentait un risque élevé de divulgation de données sensibles, contre une sur 43 en août. Le taux d’exposition mondial s’élevait ainsi à 2,5 %. 89 % des entreprises utilisant régulièrement des outils GenAI étaient concernées. 14 % supplémentaires des invites contenaient des informations potentiellement sensibles.
Les utilisateurs professionnels ont généré en moyenne 131 requêtes par mois, contre 106 en août. Les entreprises ont utilisé en moyenne huit outils GenAI différents. Les données relatives au réseau et à l’infrastructure informatique, telles que les configurations matérielles et réseau ou les adresses IP, ont été les plus fréquentes, avec 71 % des entreprises. Venaient ensuite les données financières (70 %), les informations juridiques et réglementaires (68 %), les données relatives au personnel et aux ressources humaines (62 %) ainsi que les données à caractère personnel (60 %).
En septembre, les cybercriminels ont également intensifié leurs attaques par e-mail : un e-mail sur 91 (1,1 %) a été classé comme une tentative d'hameçonnage, contre un e-mail sur 112 (0,89 %) en août. Parmi les e-mails de hameçonnage, 81 % contenaient des liens et 11 % des pièces jointes. Les liens malveillants restent donc la principale méthode d'attaque, les autres campagnes misant sur l'ingénierie sociale sans aucun lien ni pièce jointe.
Les ransomwares restent nettement au-dessus du niveau de l'année dernière
En septembre 2026, 824 attaques par ransomware ont été signalées publiquement, soit 53 % de plus qu'en septembre 2025. Après 1 042 attaques en août, ce chiffre a certes diminué d'un mois à l'autre, mais il est resté nettement supérieur à celui de l'année précédente. Avec 31,3 % de l'ensemble des victimes, les services aux entreprises ont de nouveau été le secteur le plus touché, suivi par les biens de consommation et les services (15,2 %) ainsi que par la fabrication industrielle (11,0 %). Étant donné que les prestataires de services gèrent souvent des données ou des accès aux systèmes pour le compte de plusieurs clients, un seul incident peut avoir des répercussions bien au-delà de l’entreprise concernée.
Avec 46 % des incidents signalés, l'Amérique du Nord est restée la région la plus touchée, suivie par l'Europe (25 %) et la région APAC (17 %). Au niveau national, 41,9 % des victimes se trouvaient aux États-Unis, loin devant l'Allemagne (4,0 %) et le Canada (3,6 %). Ces données proviennent de sites dits « ransomware shame », utilisés par des groupes de cybercriminels pour publier la liste de leurs victimes. Bien que ces informations soient par nature sélectives, elles offrent néanmoins un aperçu précieux de l’ampleur, de la propagation et de l’évolution des tactiques de l’écosystème des ransomwares.
En septembre, un changement s'est opéré au sommet du classement des groupes de ransomware les plus actifs : « The Gentlemen » a détrôné « Qilin » en tant que groupe le plus actif et était à l'origine de 13 % des attaques rendues publiques. Actif depuis mi-2025 et en pleine expansion, ce groupe de ransomware-as-a-service (RaaS) vend également des accès initiaux aux réseaux d’entreprise et s’attaque aux environnements Windows, Linux et ESXi. Qilin suit avec 9 % ; ce groupe RaaS, établi depuis 2022, publie les données de ses victimes et met à la disposition de ses partenaires une infrastructure dédiée au chiffrement, aux négociations et à l’assistance. Akira totalise 5 % et utilise depuis 2023 des logiciels malveillants ciblant les systèmes Windows, Linux et ESXi. Au-delà de ces trois principaux acteurs, 80 autres groupes de chantage ont signalé des attaques en septembre.
Les conclusions de ce rapport proviennent de ThreatCloud, la plateforme d'IA de Check Point, qui analyse quotidiennement des millions d'indicateurs de compromission. ThreatCloud s'appuie sur plus de 50 moteurs basés sur l'IA et est alimentée par des informations provenant de plus de 150 000 réseaux et de millions de terminaux.
Pour plus d'informations sur le rapport mensuel sur les cybermenaces, consultez le Blog Check Point.