SMG Swiss Marketplace Group si concentra sulla prevenzione congiunta della criminalità informatica
Lo Swiss Marketplace Group SMG ha organizzato il primo Cybersecurity Day, riunendo rappresentanti delle autorità, delle imprese e della prevenzione. L'attenzione si è concentrata su approcci concreti contro le frodi, l'abuso di identità e il phishing. È emerso chiaramente che la cybersecurity è una questione di competenza del capo e che la prevenzione deve iniziare prima.


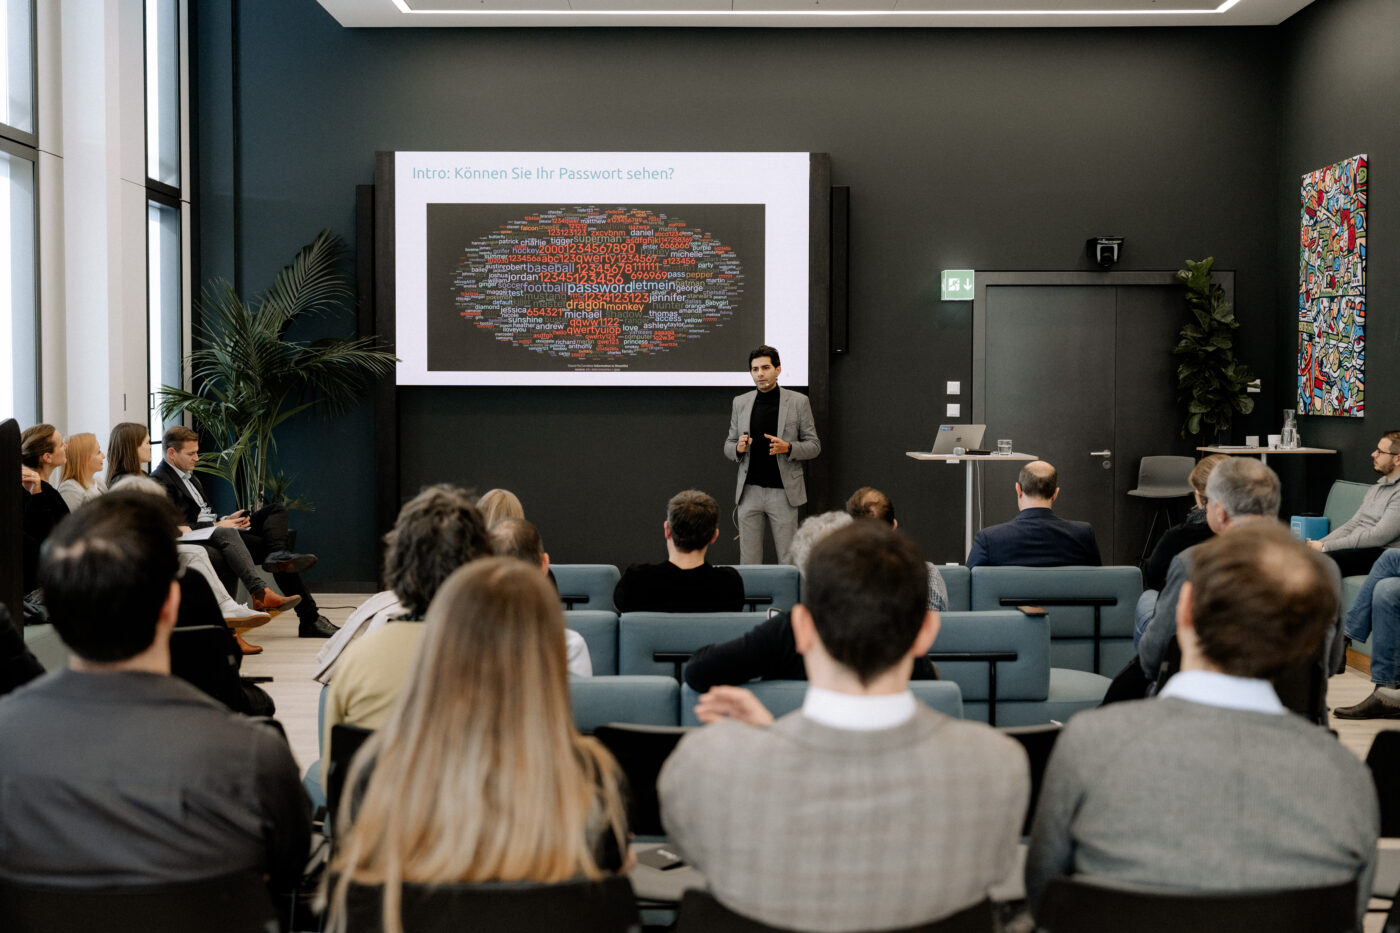
La criminalità informatica continua ad aumentare in Svizzera e caratterizza la vita digitale quotidiana di milioni di utenti. Il gruppo SMG Swiss Marketplace ha invitato i rappresentanti delle autorità, della prevenzione, delle imprese e delle organizzazioni specializzate al primo SMG Cybersecurity Day per discutere approcci specifici per combattere le frodi, l'abuso di identità e il phishing. L'obiettivo era quello di condividere intuizioni, discutere apertamente le sfide e sviluppare congiuntamente misure contro la criminalità informatica.
La fiducia come base dei mercati digitali
Christoph Tonini, CEO di SMG, ha dato il via ai lavori. Ha sottolineato che la fiducia è il fondamento dei mercati digitali e che la sicurezza deve essere costantemente rafforzata per raggiungere questo obiettivo. La sicurezza informatica è anche un prerequisito per l'innovazione, perché crea le basi per implementare nuove soluzioni in modo responsabile e sostenibile.
Effetto protettivo invece di investimenti elevati
Il team Security, Safety and Trust del Gruppo SMG ha illustrato l'interazione tra tecnologia, processi e prevenzione nella protezione dei mercati online. Il CISO/CSO del Gruppo Mostafa Hassanin ha chiarito che la sicurezza informatica è una questione che riguarda il capo. Il fattore decisivo non è il livello di investimento, ma una protezione massima, basata sul rischio e chiaramente prioritaria nei punti giusti. Non importa quanto si investa, non esiste uno stato finale. Gli aggressori sono in continua evoluzione e noi dobbiamo migliorare continuamente.
È stato discusso anche il duplice ruolo dell'intelligenza artificiale. Gli attacchi stanno diventando sempre più scalabili; allo stesso tempo, l'intelligenza artificiale può alleggerire il carico dei team di sicurezza e supportare il rilevamento, a condizione che sia incorporata responsabilmente nei processi. Una seconda presentazione si è concentrata sull'identità digitale. Sono stati utilizzati esempi per mostrare come le identità e gli accessi sulle piattaforme di SMG possano essere resi più a prova di phishing e dipendenti dal contesto, al fine di ridurre le acquisizioni di account e i tentativi di frode, ad esempio attraverso login e registrazioni senza password.
La sicurezza informatica come compito della società nel suo complesso
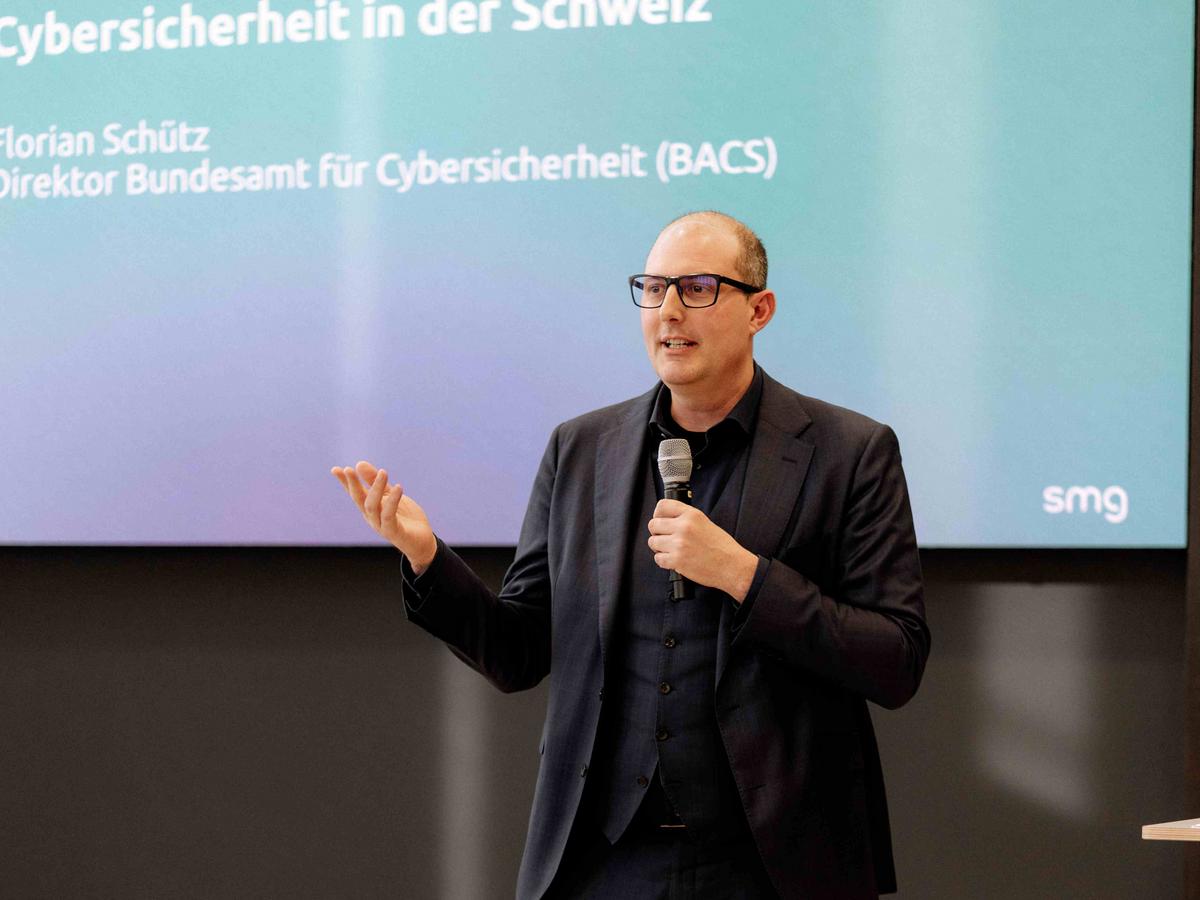
Florian Schütz, direttore dell'Ufficio federale per la sicurezza informatica (BACS), ha fornito una panoramica dell'attuale situazione di minaccia. Ha definito la sicurezza informatica come un compito della società nel suo complesso. Con la crescente digitalizzazione, anche la criminalità si sta spostando nello spazio digitale. Gli attacchi, la dipendenza dalle infrastrutture e l'aumento dei costi della sicurezza non riguardano solo le singole organizzazioni, ma anche la resilienza dell'economia e della società nel suo complesso. Ciò rende ancora più importante la collaborazione tra Stato, imprese e istituzioni locali. Schütz ha citato come ulteriori leve gli investimenti nella sicurezza dei prodotti e gli elevati standard minimi.
La prevenzione deve iniziare prima
Nella tavola rotonda che è seguita, Florian Schütz, Fabian Ilg (direttore generale di Prevenzione Svizzera della Criminalità), Mostafa Hassanin e Jessica List (Chief Corporate Officer SMG) hanno discusso le questioni chiave relative alla sicurezza informatica e il ruolo che le imprese, le autorità, gli attori della prevenzione e i media possono svolgere in questo ambito. È emerso un denominatore comune: La reazione da sola non è sufficiente: la prevenzione deve iniziare prima. Allo stesso tempo, l'azione penale e la gestione professionale degli incidenti restano fondamentali.
Sono state sottolineate anche l'educazione e la comprensibilità: spesso i cyberattacchi hanno successo non perché sono tecnicamente particolarmente complessi, ma perché i rischi vengono valutati male nella vita digitale di tutti i giorni, esacerbati da metodi di social engineering sempre più supportati dall'intelligenza artificiale. I media sono stati citati come un importante moltiplicatore per la categorizzazione, i consigli per la protezione quotidiana e le voci affidabili degli esperti. Allo stesso tempo, è emerso chiaramente che la sicurezza informatica richiede un lavoro continuo. La protezione delle piattaforme digitali è un processo continuo e richiede un equilibrio tra esperienza dell'utente, protezione dei dati e misure di sicurezza.
Mostafa Hassanin riassume: «La criminalità informatica è un modello di business redditizio finché il ritorno è alto e il rischio è basso. La prevenzione è quindi fondamentale. Dobbiamo individuare prima gli attacchi, rendere più difficile la monetizzazione e sensibilizzare le persone affinché riconoscano più rapidamente i segnali di allarme e reagiscano correttamente. Questo è esattamente ciò su cui lavoriamo ogni giorno in SMG».»
SMG sta ampliando ulteriormente i meccanismi di protezione sui suoi mercati online attraverso miglioramenti nella tecnologia, nei processi e nella formazione. Allo stesso tempo, la cooperazione con le autorità e i partner della prevenzione deve essere intensificata per contenere i rischi informatici in modo ancora più efficace.
Fonte: SMG