Phishing tramite Microsoft: 120 aziende nel mirino
Check Point Research ha scoperto una nuova campagna di phishing in cui gli hacker sfruttano l’infrastruttura della stessa Microsoft per ingannare gli utenti di circa 120 organizzazioni in tutto il mondo. Anziché ricorrere a pagine di accesso contraffatte, i cybercriminali si avvalgono di servizi Microsoft legittimi, rendendo così in gran parte inefficaci le misure di difesa tradizionali.


I criminali informatici stanno abbandonando sempre più spesso le pagine di accesso Microsoft contraffatte, per sfruttare invece l’infrastruttura di autenticazione legittima di Microsoft stessa. Check Point Research (CPR), il dipartimento di ricerca sulla sicurezza di Check Point Software Technologies, ha individuato e analizzato una campagna di questo tipo. Dal 25 giugno alla seconda settimana di luglio 2026, CPR ha identificato oltre 200 e-mail di phishing indirizzate agli utenti di circa 120 organizzazioni, coprendo un ampio spettro di settori e paesi in tutto il mondo.
L'esca: una notifica di Teams che sembra fin troppo reale
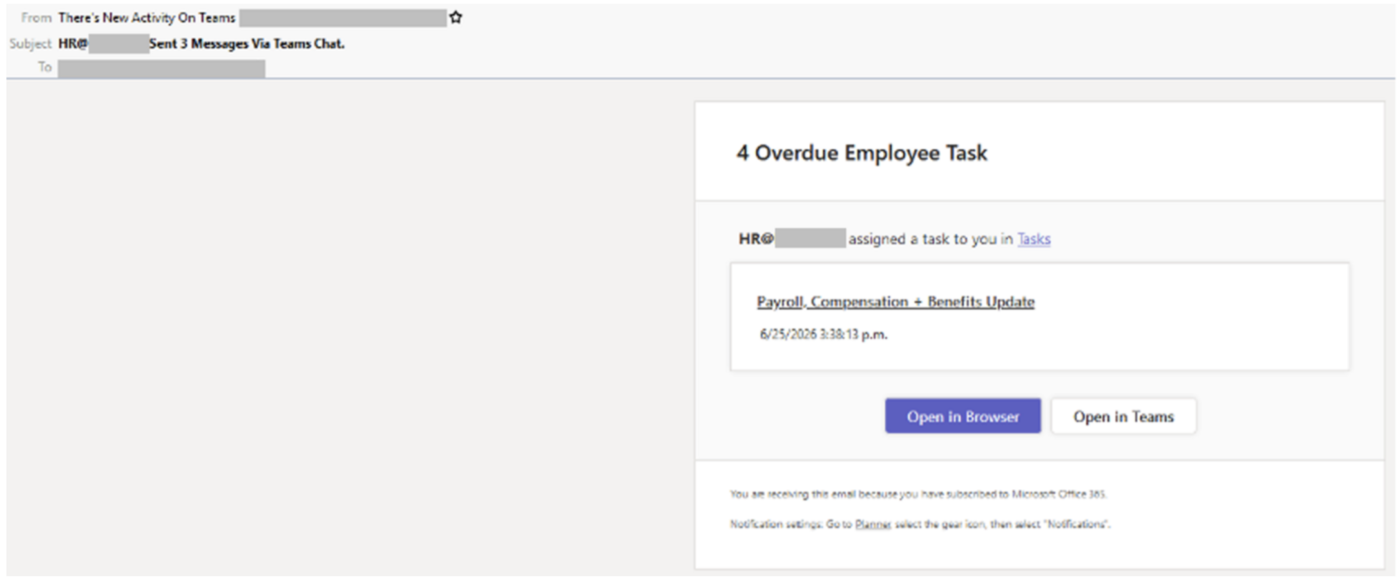
Gli attacchi si presentavano come notifiche relative a compiti assegnati dall’ufficio risorse umane, inviate tramite Microsoft Teams. Il nome del mittente era «Ci sono nuove attività nel team», mentre l’oggetto faceva riferimento a una presunta chat delle risorse umane. Il testo del messaggio riproduce fedelmente il layout di Teams e fa riferimento a un «aggiornamento su busta paga, retribuzione e benefici accessori», oltre a un contatore con «4 attività dei dipendenti in ritardo» – una strategia deliberata per suggerire urgenza e indurre a cliccare senza riflettere.
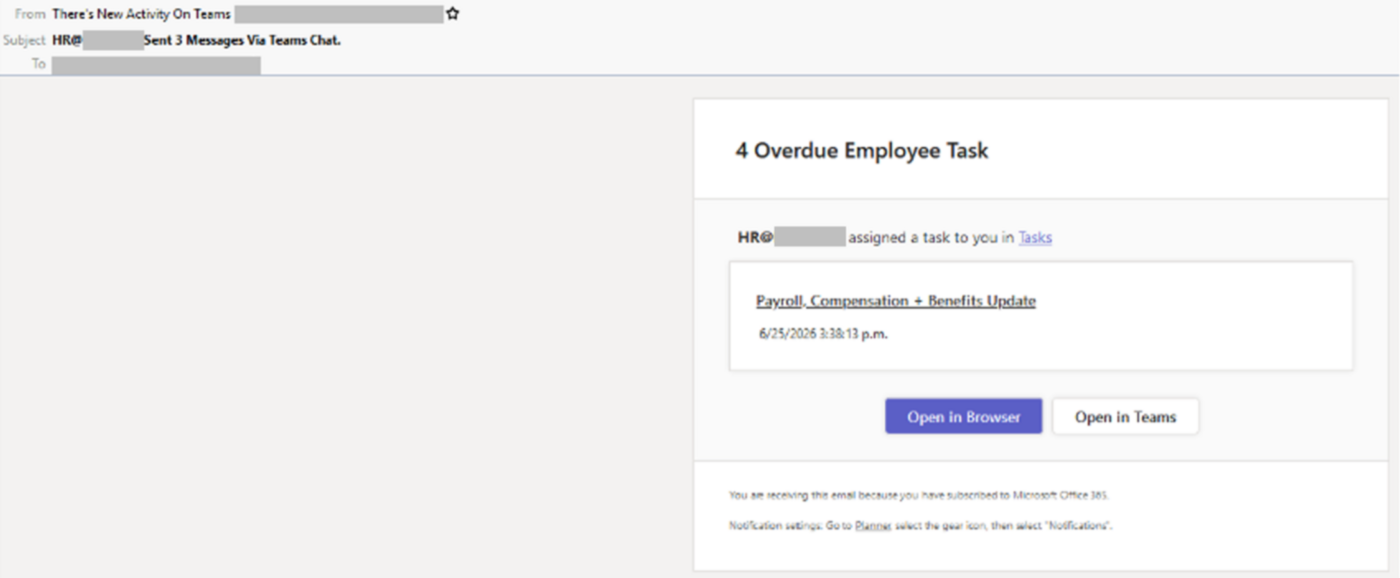
Ogni link contenuto nel messaggio – compresi entrambi i pulsanti di azione – reindirizza alla stessa pagina. L’indirizzo del mittente visibile appartiene all’organizzazione di destinazione, il che significa che l’e-mail viene inviata alla stessa persona da cui sembra provenire. I destinatari venivano quindi reindirizzati a una pagina di accesso Microsoft legittima e invitati a concedere autorizzazioni a un’applicazione controllata dall’autore dell’attacco. In questo modo, la campagna riusciva a sfruttare il processo di autenticazione affidabile di Microsoft, nascondendo al contempo le proprie intenzioni malevole.
Accesso completo a Microsoft 365
A seconda delle autorizzazioni concesse dall’utente nella schermata di consenso, l’app controllata dall’autore dell’attacco può agire nell’intero ambiente Microsoft 365 della vittima. Ciò include l’accesso alle e-mail – un comune trampolino di lancio per successivi tentativi di frode di tipo «Business Email Compromise» –, ai file, alle chat di Teams, ai contenuti di SharePoint, a OneDrive e ai calendari con i dati relativi alle riunioni e ai partecipanti.
CPR sottolinea che gli autori degli attacchi non si limitano più a imitare Microsoft, ma utilizzano direttamente i servizi dell’azienda. Ogni schermata visualizzata dalla vittima è autentica. L’unica cosa falsificata nell’intera catena di attacco è l’intento che si cela dietro l’app che richiede l’accesso. Questa tattica è registrata come tattica a sé stante nel framework MITRE ATT&CK e nel 2026 si è evoluta da un attacco mirato e creato manualmente a un servizio che praticamente chiunque può noleggiare.
Consigli per le aziende e gli utenti
CPR raccomanda di passare sempre il cursore del mouse sui link prima di cliccarci sopra e di verificare se la destinazione corrisponde al servizio indicato nel messaggio. È opportuno diffidare ogni volta che pulsanti diversi rimandano allo stesso URL. Inoltre, è opportuno verificare che il nome, l’indirizzo e il dominio del mittente corrispondano. Non bisogna fidarsi di un’e-mail solo perché sembra provenire da un indirizzo interno, poiché i nomi visualizzati e gli indirizzi dei mittenti possono essere falsificati o manipolati.
In caso di dubbio, CPR raccomanda di aprire Teams o altre applicazioni direttamente tramite l'app ufficiale, anziché utilizzare i link presenti nell'e-mail. I messaggi sospetti devono essere segnalati immediatamente, in modo che i team di sicurezza possano esaminare l'applicazione in questione, revocare le autorizzazioni dannose e identificare gli account interessati.
Fonte: www.checkpoint.com