Cyberangriffe auf Schweizer Unternehmen fast verdoppelt: Check Point meldet 99 Prozent Plus im September
Der Monthly Cyber Threat Report von Check Point Research zeigt: Schweizer Unternehmen verzeichneten im September 2026 durchschnittlich 1928 wöchentliche Cyberangriffe – fast doppelt so viele wie im Vorjahr. Auch weltweit, insbesondere im Bildungssektor, steigt die Bedrohungslage deutlich.


Die Zahl der Cyberangriffe auf Schweizer Unternehmen hat sich im September 2026 im Vergleich zum Vorjahresmonat nahezu verdoppelt. Das zeigt der aktuelle Monthly Cyber Threat Report von Check Point Research (CPR), der Sicherheitsforschungsabteilung von Check Point Software Technologies. Schweizer Organisationen verzeichneten im Schnitt 1928 wöchentliche Angriffe, ein Plus von 99 Prozent gegenüber dem Vorjahreszeitraum. Damit liegt die Schweiz zwar weiterhin unter dem europäischen Durchschnitt von 2545 Angriffen, die Dynamik des Anstiegs ist jedoch bemerkenswert.
Auch im übrigen DACH-Raum zogen die Angriffszahlen deutlich an. Deutschland verzeichnete mit 2316 Angriffen pro Woche den stärksten Zuwachs in der Region (+103 Prozent), Österreich kam auf 3077 Angriffe (+96 Prozent).
Weltweit deutlicher Anstieg der Angriffe
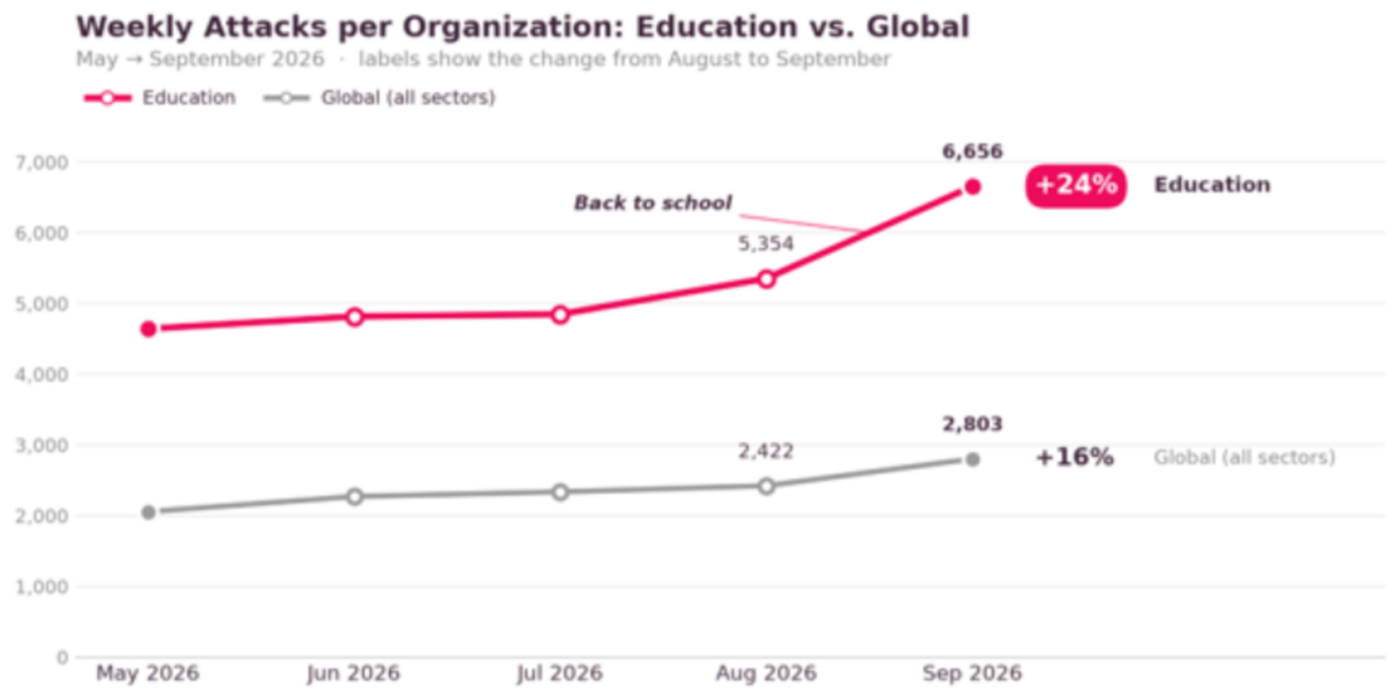
Global betrachtet registrierten Unternehmen im September durchschnittlich 2803 Cyberangriffe pro Woche. Das entspricht einem Anstieg von 16 Prozent gegenüber dem Vormonat und von 48 Prozent gegenüber dem Vorjahr. Seit Mai 2026 ist die Zahl der wöchentlichen Angriffe pro Organisation von 2055 auf 2803 gestiegen, ein Plus von 36 Prozent innerhalb von fünf Monaten. Für die Sicherheitsforscher von Check Point handelt es sich dabei nicht um einen kurzfristigen Ausschlag, sondern um eine anhaltende Entwicklung.
In der Schweiz zeigte sich im September zudem eine Verschiebung bei den am stärksten betroffenen Sektoren: Während die öffentliche Verwaltung ihre Position hielt, rückte das Gesundheitswesen im Ranking nach oben, der Bereich Konsumgüter und Dienstleistungen verlor hingegen an Bedeutung.
Bildungswesen weltweit am stärksten betroffen
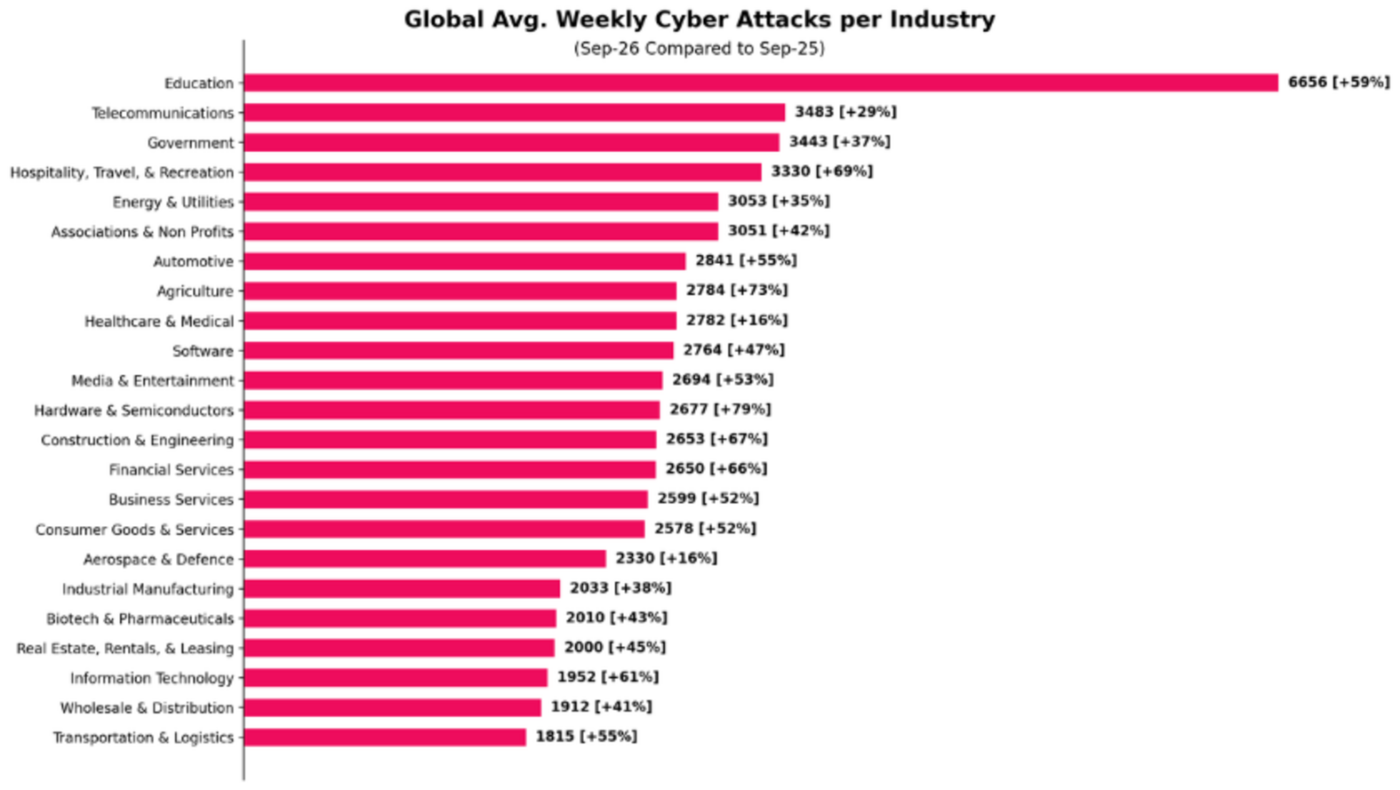
Auf globaler Ebene blieb das Bildungswesen mit durchschnittlich 6656 Angriffen pro Organisation und Woche die am stärksten betroffene Branche – ein Plus von 59 Prozent gegenüber dem Vorjahr und von 24 Prozent gegenüber August. Der sprunghafte Anstieg lässt sich womöglich mit dem Start des neuen Schul- und Studienjahres erklären, da sich ab diesem Zeitpunkt wieder zahlreiche Schüler, Lehrkräfte, Eltern und weitere Nutzer mit den Netzwerken der Bildungseinrichtungen verbinden.
Auf Platz zwei folgte die Telekommunikationsbranche mit 3483 Angriffen pro Woche (+29 Prozent), knapp vor dem Regierungssektor mit 3443 Angriffen (+37 Prozent). Beide Branchen eint eine breite Nutzerbasis, die Bereitstellung essenzieller Dienste sowie komplexe digitale Umgebungen, die Angreifern zahlreiche Ansatzpunkte bieten.
Geografisch verzeichnete Europa den stärksten Zuwachs: Mit durchschnittlich 2545 Angriffen pro Woche stiegen die Zahlen um 61 Prozent gegenüber dem Vorjahr. Lateinamerika blieb beim absoluten Angriffsvolumen mit 3813 Attacken pro Woche (+35 Prozent) die am stärksten betroffene Region, gefolgt von Afrika mit 3701 Angriffen (+28 Prozent) und der APAC-Region mit 3593 Angriffen (+35 Prozent). Auch Nordamerika legte mit einem Plus von 50 Prozent auf 2197 Angriffe deutlich zu.
Generative KI erhöht Risiko für sensible Daten
Generative KI ist im Unternehmensalltag fest verankert – und mit der Nutzung wächst auch das Risiko, dass sensible Informationen in KI-Tools gelangen. Nachdem die Rate riskanter Prompts im August auf den niedrigsten Stand seit Monaten gefallen war, zog sie im September wieder an. Jeder 39. GenAI-Prompt barg im September ein hohes Risiko, sensible Daten preiszugeben, im August war es noch jeder 43. Die globale Expositionsrate lag damit bei 2,5 Prozent. Betroffen waren 89 Prozent der Unternehmen, die regelmässig GenAI-Tools verwenden. Weitere 14 Prozent der Prompts enthielten potenziell sensible Informationen.
Unternehmensnutzer generierten im Schnitt 131 Prompts pro Monat, nach 106 im August. Dabei setzten Unternehmen durchschnittlich acht verschiedene GenAI-Tools ein. Am häufigsten tauchten Netzwerk- und IT-Infrastrukturdaten wie Hardware- und Netzwerkkonfigurationen oder IP-Adressen auf, und zwar bei 71 Prozent der Unternehmen. Es folgten Finanzdaten (70 Prozent), Rechts- und Regulierungsinformationen (68 Prozent), Personal- und HR-Daten (62 Prozent) sowie personenbezogene Daten (60 Prozent).
Auch über das E-Mail-Postfach erhöhten Cyberkriminelle im September den Druck: Jede 91. E-Mail (1,1 Prozent) wurde als Phishing eingestuft, nach jeder 112. E-Mail (0,89 Prozent) im August. Von den Phishing-Mails enthielten 81 Prozent Links und 11 Prozent Anhänge. Bösartige Links bleiben damit die wichtigste Angriffsmethode, die übrigen Kampagnen setzten auf Social Engineering ganz ohne Link oder Anhang.
Ransomware bleibt deutlich über Vorjahresniveau
Im September 2026 wurden 824 Ransomware-Angriffe öffentlich vermeldet, 53 Prozent mehr als im September 2025. Nach 1042 Angriffen im August ging die Zahl im Monatsvergleich zwar zurück, blieb aber klar über dem Vorjahreswert. Unternehmensdienstleistungen waren mit 31,3 Prozent aller Opfer erneut die am stärksten betroffene Branche, gefolgt von Konsumgütern und Dienstleistungen (15,2 Prozent) sowie industrieller Fertigung (11,0 Prozent). Da Dienstleister häufig Daten oder Systemzugänge im Auftrag mehrerer Kunden verwalten, kann ein einzelner Vorfall weit über das betroffene Unternehmen hinaus Folgen haben.
Nordamerika war mit 46 Prozent der gemeldeten Vorfälle weiterhin die am stärksten betroffene Region, gefolgt von Europa (25 Prozent) und der APAC-Region (17 Prozent). Auf Länderebene entfielen 41,9 Prozent der Opfer auf die USA, mit deutlichem Abstand vor Deutschland (4,0 Prozent) und Kanada (3,6 Prozent). Die Erkenntnisse stammen von sogenannten Ransomware-Shame-Sites, die von Erpressergruppen genutzt werden, um ihre Opfer öffentlich aufzulisten. Diese Angaben sind von Natur aus selektiv, bieten jedoch einen wertvollen Einblick in Ausmass, Verbreitung und sich entwickelnde Taktiken des Ransomware-Ökosystems.
An der Spitze der aktivsten Ransomware-Gruppen gab es im September einen Wechsel: The Gentlemen löste Qilin als aktivste Gruppe ab und war für 13 Prozent der veröffentlichten Angriffe verantwortlich. Die seit Mitte 2025 aktive und schnell wachsende Ransomware-as-a-Service-Gruppe verkauft zugleich Erstzugänge zu Unternehmensnetzwerken und greift Windows-, Linux- und ESXi-Umgebungen an. Qilin folgte mit 9 Prozent; die seit 2022 etablierte RaaS-Gruppe veröffentlicht die Daten ihrer Opfer und stellt Partnern Infrastruktur für Verschlüsselung, Verhandlungen und Support bereit. Akira kam auf 5 Prozent und setzt seit 2023 Schadsoftware für Windows-, Linux- und ESXi-Systeme ein. Über die drei führenden Akteure hinaus meldeten 80 weitere Erpressergruppen im September Angriffe.
Die Erkenntnisse des Reports stammen aus Check Points KI-Plattform ThreatCloud, die täglich Millionen von Indikatoren für Kompromittierungen analysiert. ThreatCloud wird von über 50 KI-gesteuerten Engines angetrieben und mit Informationen aus mehr als 150’000 Netzwerken und Millionen von Endpunkten gespeist.
Weitere Informationen zum Monthly Cyber Threat Report finden sich im Check-Point-Blog.