GenAI omniprésente - la gouvernance à la traîne
99 % des entreprises européennes ont déjà recours à l'IA générative, mais le contrôle des données sensibles ne suit pas le rythme de l'expansion rapide. Le rapport Netskope Threat Labs Europe 2026 montre où se cachent les plus grands risques - des violations de la protection des données à l'utilisation abusive de plateformes cloud de confiance.


Presque toutes les entreprises en Europe utilisent l'IA générative - mais la gouvernance reste à la traîne par rapport à l'utilisation. C'est ce que montre le dernier rapport Netskope Threat Labs Europe 2026, qui analyse les tendances d'adoption, les atteintes à la protection des données et la propagation de logiciels malveillants via les applications cloud au cours de l'année écoulée.
Pénétration quasi-totale de l'IA
Les chiffres sont clairs : 99 pour cent des entreprises européennes utilisent désormais des applications GenAI. L'utilisation active par les collaborateurs a presque doublé en un an, passant de 35 à 65 pour cent. Parallèlement, on constate un net déplacement vers des solutions contrôlées par l'entreprise : la part des comptes personnels GenAI a baissé de 79 à 43 pour cent, tandis que les solutions d'entreprise gérées ont augmenté de 28 à 72 pour cent.
Néanmoins, Shadow AI reste un problème réel : le pourcentage d'utilisateurs qui passent d'un compte privé à un compte d'entreprise est passé de 7 à 15%, ce qui indique que la convivialité et l'accessibilité ne sont pas encore suffisamment abordées dans de nombreux environnements. ChatGPT reste l'application GenAI la plus répandue en Europe, avec un taux d'utilisation de 88 %. Anthropic Claude s'est établi à la deuxième place avec 79 pour cent - bien avant Google Gemini avec 69 pour cent - et a enregistré une augmentation rapide de l'adoption de 29 pour cent à partir de septembre 2025. Mistral Le Chat est désormais utilisé par 8 % des entreprises.
Les données réglementées, un risque majeur
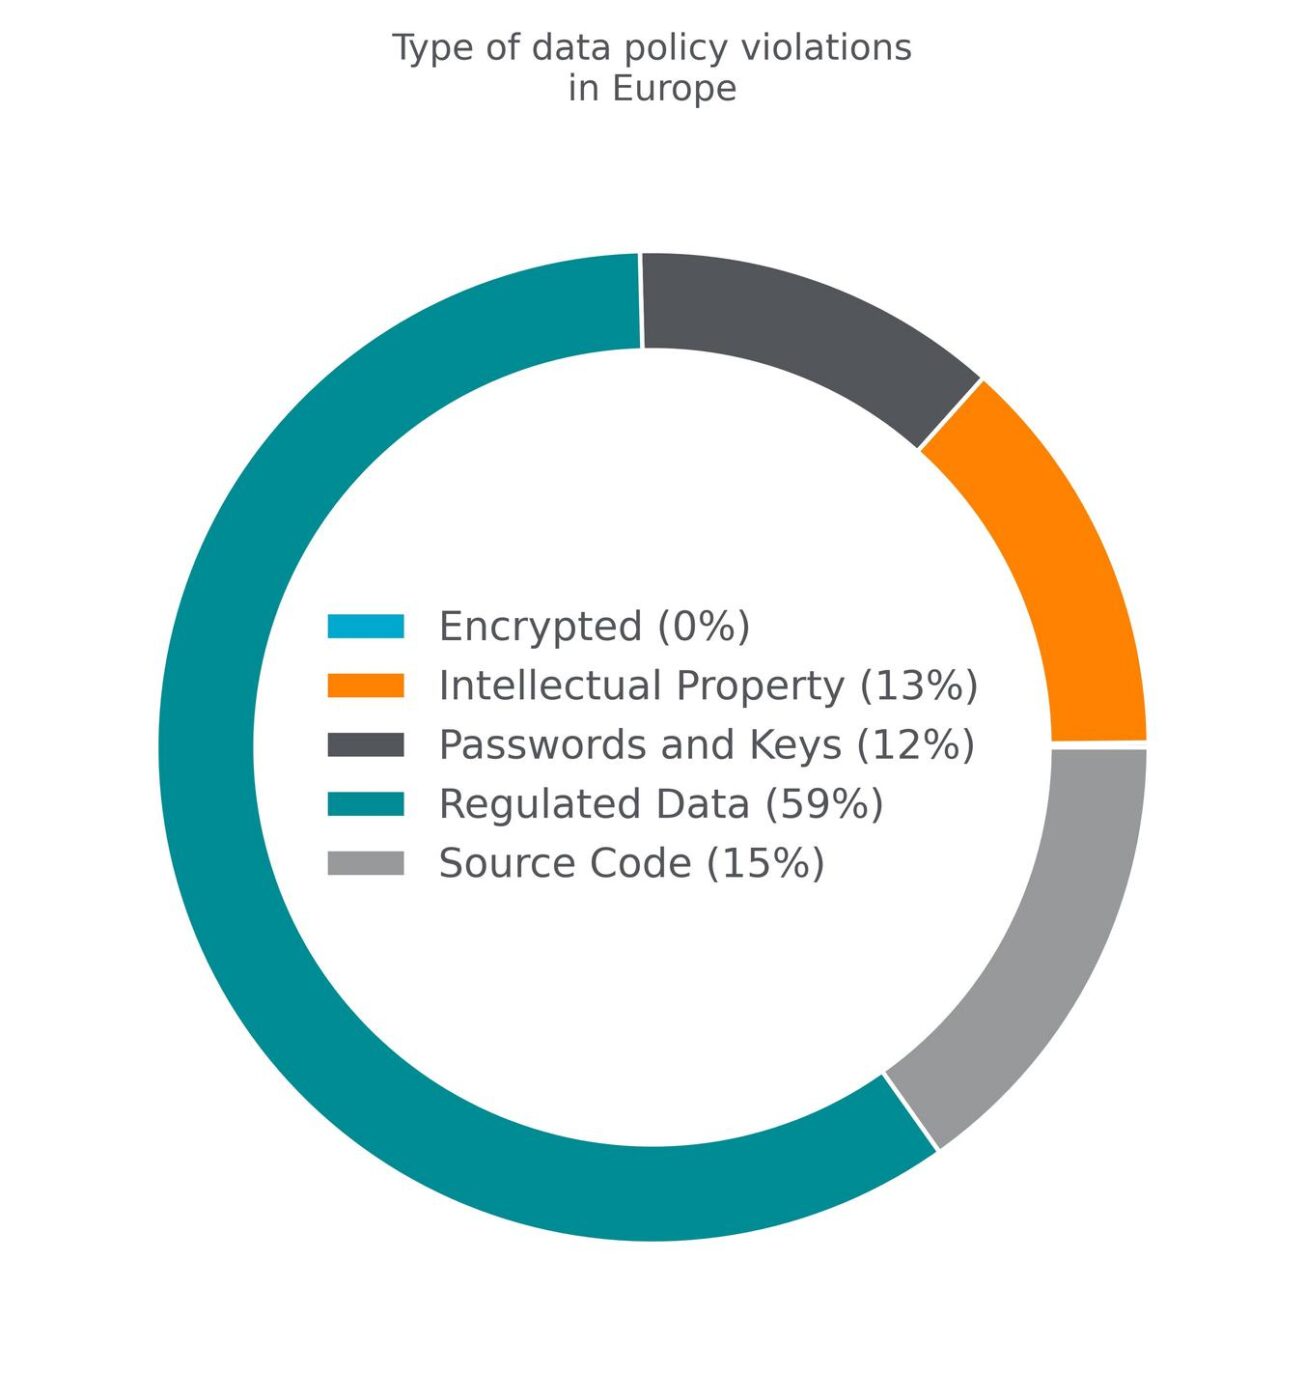
L'analyse des violations de la protection des données révèle un schéma clair : les données réglementées sont responsables de 59% de toutes les violations de directives en rapport avec GenAI. Le code source suit avec 15%, la propriété intellectuelle avec 13% et les mots de passe et les clés API avec 12%.
Le tableau est similaire pour les applications privées en nuage : Ici, 63 % des infractions concernent des données réglementées, suivies par la propriété intellectuelle avec 17 %, les mots de passe et les clés API avec 11 % et le code source avec 9 %. Les applications personnelles pour lesquelles la plupart des entreprises appliquent des contrôles en temps réel sont Google Drive avec 32 %, ChatGPT avec 27 % et Google Gmail avec 22 %.
«L'Europe a dépassé la phase initiale d'enthousiasme pour l'IA générative et se dirige maintenant vers une réalité plus pratique, où l'utilisation est répandue mais où le contrôle est encore à la traîne», explique Gianpietro Cutolo, chercheur en menaces cloud chez Netskope Threat Labs. «Les entreprises se détournent de plus en plus des outils d'IA personnels pour se concentrer sur les environnements gérés, mais les violations de la politique de protection des données continuent de concerner principalement les données réglementées, ce qui montre où se situe le véritable risque. Comme l'IA est de plus en plus intégrée dans les processus de travail quotidiens plutôt que d'être utilisée comme un outil autonome, le défi n'est plus de l'adopter, mais de maintenir la transparence et le contrôle des données sensibles qui circulent dans des systèmes de plus en plus complexes et interconnectés».»
L'IA plus intégrée que visible
Particulièrement pertinent pour les équipes de sécurité : 64% des utilisateurs interagissent directement avec les applications GenAI. Mais ils sont bien plus nombreux - 95 % - à utiliser des applications qui intègrent indirectement des fonctions d'IA. 89 % utilisent des applications qui se basent sur les données des utilisateurs pour leur formation. L'IA fonctionne donc depuis longtemps en arrière-plan - même là où les collaborateurs ne l'utilisent pas consciemment.
Les pirates abusent des services de cloud computing de confiance
Outre les risques de gouvernance liés à l'adoption de l'IA, le rapport révèle un glissement inquiétant dans les tactiques d'attaque : GitHub et Microsoft OneDrive sont les plateformes les plus utilisées pour diffuser des logiciels malveillants en Europe - 10 % des entreprises sont concernées dans les deux cas. Les pirates exploitent de manière ciblée la confiance des utilisateurs dans des services connus pour placer des contenus malveillants et rendre la détection par les systèmes de sécurité plus difficile.
Réalité opérationnelle versus écart réglementaire
Les résultats mettent en évidence une tension structurelle qui met de plus en plus sous pression les responsables de la sécurité informatique en Europe : l'IA est profondément ancrée au niveau opérationnel, mais les mécanismes de contrôle ne le sont pas encore. Les données réglementées circulent dans des systèmes qui ne sont pas entièrement surveillés - et les attaques se déguisent en trafic cloud légitime. Pour les entreprises qui opèrent dans le cadre du RGPD, de la NIS2 ou d'exigences de conformité spécifiques à un secteur, cela accroît considérablement l'urgence d'une gouvernance solide de l'IA.
Source : Netskope