Hameçonnage via Microsoft : 120 entreprises dans le collimateur
Check Point Research a mis au jour une nouvelle campagne de phishing dans laquelle les pirates exploitent l'infrastructure de Microsoft pour tromper les utilisateurs d'environ 120 organisations à travers le monde. Au lieu de pages de connexion falsifiées, les cybercriminels s'appuient sur des services Microsoft légitimes, rendant ainsi les mesures de défense traditionnelles largement inefficaces.


De plus en plus souvent, les cybercriminels ne recourent plus à de fausses pages de connexion Microsoft, mais exploitent l'infrastructure d'authentification légitime de Microsoft elle-même. Check Point Research (CPR), le département de recherche en sécurité de Check Point Software Technologies, a mis au jour et analysé une campagne de ce type. Du 25 juin à la deuxième semaine de juillet 2026, CPR a identifié plus de 200 e-mails de hameçonnage destinés à des utilisateurs d'environ 120 organisations, couvrant un large éventail de secteurs d'activité et de pays à travers le monde.
L'appât : une notification Teams d'un réalisme trompeur
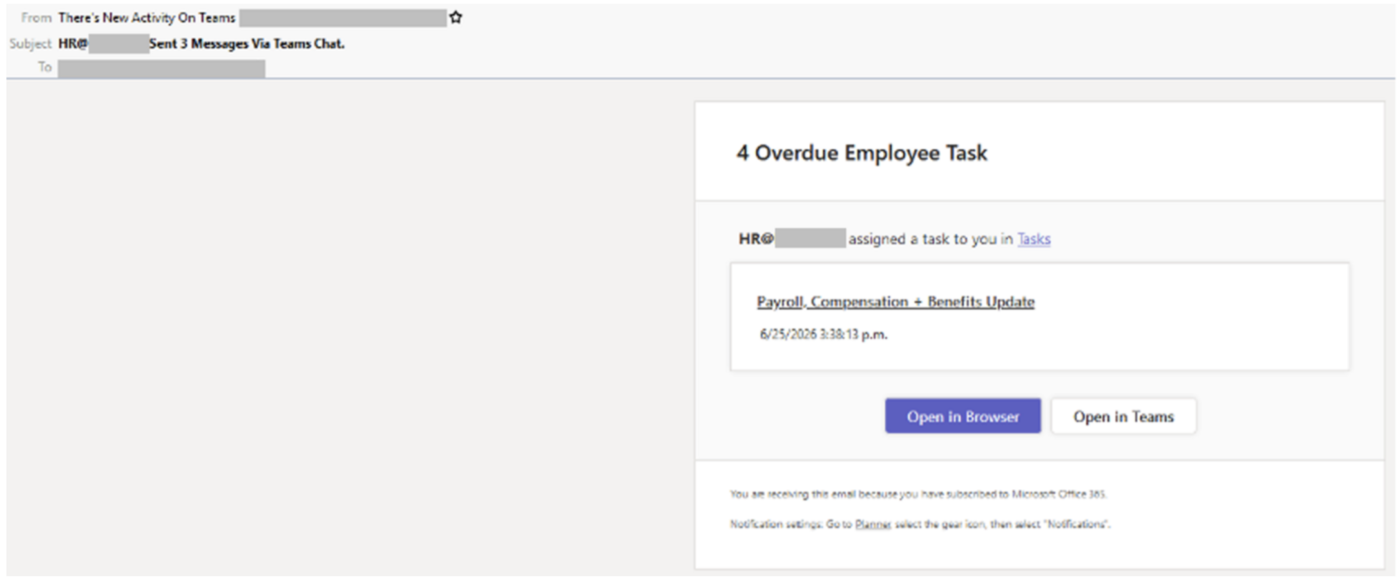
Ces attaques se faisaient passer pour des notifications de tâches envoyées par le service des ressources humaines via Microsoft Teams. Le nom de l'expéditeur était « Il y a de nouvelles activités dans l'équipe », et l'objet faisait référence à un prétendu chat RH. Le corps du message imite très fidèlement la mise en page de Teams et fait référence à une « mise à jour concernant la paie, la rémunération et les avantages sociaux », ainsi qu’à un compteur indiquant « 4 tâches en retard de la part des collaborateurs » – un moyen délibéré de suggérer un sentiment d’urgence et d’inciter à cliquer sans réfléchir.
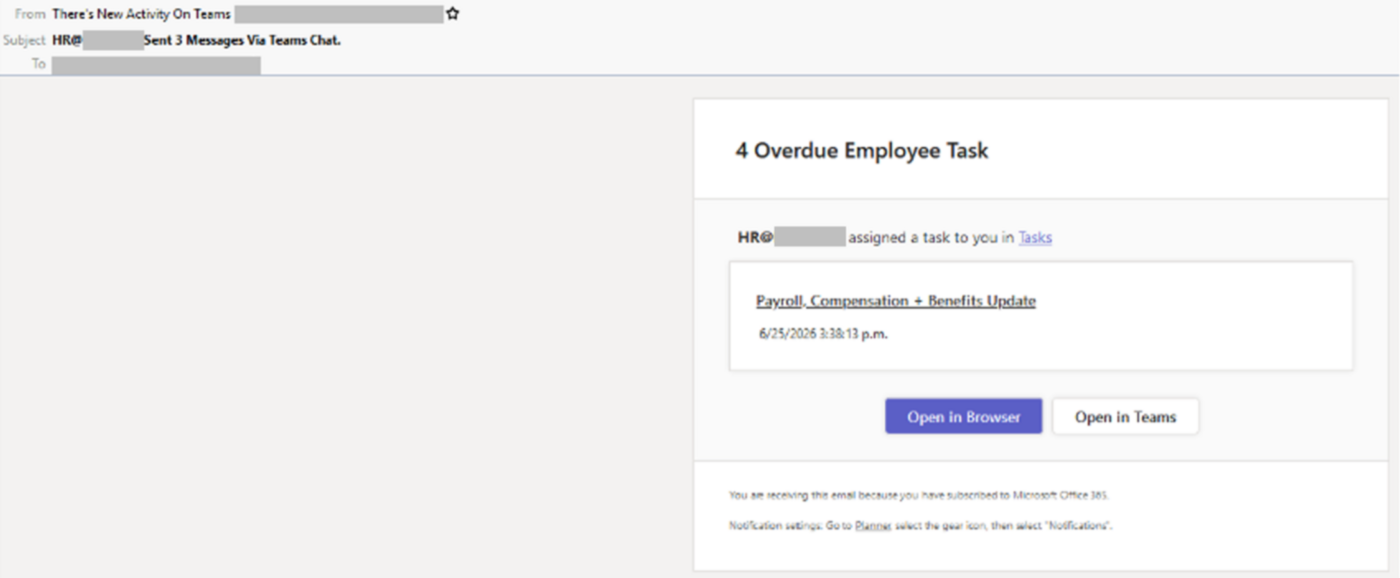
Chaque lien contenu dans le message – y compris les deux boutons d’action – redirige vers la même page. L’adresse d’expéditeur visible appartient à l’organisation de la cible, ce qui signifie que l’e-mail est envoyé à la même personne dont il semble provenir. Les destinataires ont ensuite été redirigés vers une page de connexion Microsoft légitime et invités à accorder des autorisations à une application contrôlée par le pirate. La campagne a ainsi pu exploiter le processus d’authentification fiable de Microsoft tout en dissimulant ses intentions malveillantes.
Accès complet à Microsoft 365
En fonction des autorisations accordées par l'utilisateur sur l'écran de consentement, l'application contrôlée par le pirate peut agir dans l'ensemble de l'environnement Microsoft 365 de la victime. Cela inclut l'accès aux e-mails – un tremplin courant pour les tentatives ultérieures de fraude de type « Business E-mail Compromise » –, aux fichiers, aux discussions Teams, au contenu SharePoint, à OneDrive ainsi qu'aux calendriers contenant les données relatives aux réunions et aux participants.
Le CPR souligne que les attaquants n’imitent plus Microsoft, mais utilisent directement les services de l’entreprise. Chaque écran que voit la victime est authentique. La seule chose qui soit fausse dans toute la chaîne d’attaque, c’est l’intention qui se cache derrière l’application demandant l’accès. Cette tactique est répertoriée comme une tactique distincte dans le cadre MITRE ATT&CK et a évolué en 2026, passant d’une attaque ciblée et créée manuellement à un service que pratiquement n’importe qui peut louer.
Recommandations à l'intention des entreprises et des utilisateurs et utilisatrices
CPR recommande de toujours passer le curseur de la souris sur les liens avant de cliquer et de vérifier si la destination correspond bien au service mentionné dans le message. Il faut toujours se méfier lorsque plusieurs boutons mènent à la même URL. Il convient également de vérifier la cohérence entre le nom, l'adresse et le domaine de l'expéditeur. Il ne faut pas se fier à un e-mail uniquement parce qu'il semble provenir d'une adresse interne, car les noms d'affichage et les adresses d'expéditeur peuvent être falsifiés ou manipulés.
En cas de doute, CPR recommande d'ouvrir Teams ou d'autres applications directement via l'application officielle, plutôt que d'utiliser les liens figurant dans l'e-mail. Les messages suspects doivent être signalés immédiatement afin que les équipes de sécurité puissent examiner l'application concernée, révoquer les autorisations malveillantes et identifier les comptes affectés.
Source : www.checkpoint.com