Swiss Cyber Storm 2026 : l'ancienne lieutenant-générale américaine Karen Gibson inaugure la conférence consacrée au « shadow IT »
La Swiss Cyber Storm 2026 se tiendra le 20 octobre au Kursaal de Berne et sera consacrée au thème central du « Shadow-IT ». Le discours d’ouverture sera prononcé par l’ancienne générale de division américaine Karen H. Gibson, qui a occupé le poste de responsable de la sécurité au Sénat américain. Le programme complet de la conférence, qui aborde des thèmes allant de l’intelligence artificielle à l’informatique quantique, est désormais disponible en ligne.


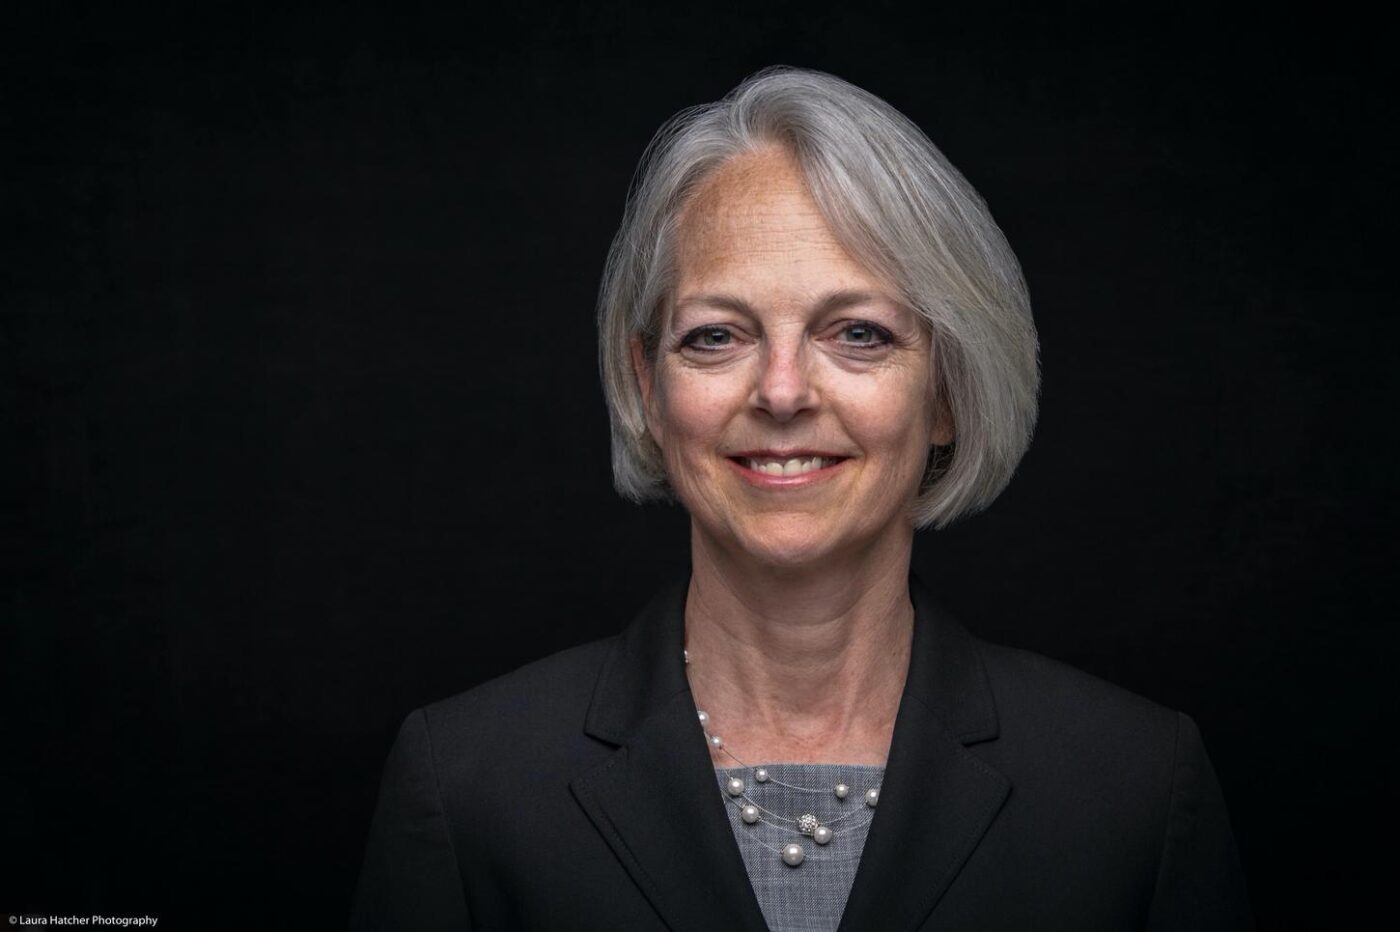
La générale de division américaine (à la retraite) Karen H. Gibson prononcera le discours d'ouverture de la Swiss Cyber Storm 2026. Cette conférence sur la sécurité informatique se tiendra le 20 octobre au Kursaal de Berne et sera cette année consacrée au thème du « Shadow-IT ». Le programme complet de la conférence est désormais disponible à l'adresse suivante : https://www.swisscyberstorm.com/schedule/.
Expérience acquise au Sénat américain
Karen Gibson a été la 42e responsable de l'ordre public du Sénat américain de 2021 à 2025. Nommée à la suite de l'attaque du Capitole le 6 janvier, elle était chargée, en tant que responsable suprême, des questions d'application de la loi, du protocole et de la sécurité au Sénat. Sous sa direction, les programmes de sécurité physique, de continuité des activités gouvernementales et de cybersécurité ont fait l'objet d'une refonte en profondeur, notamment en ce qui concerne la protection des 450 bureaux du Sénat répartis sur l'ensemble du territoire américain.
Le discours d’ouverture de Mme Gibson s’intitule « Seeing the Shadows : Securing What You Don’t Control ». S'appuyant sur son expérience en matière de sécurisation de tous les aspects des processus de travail au Sénat américain et sur une carrière allant du renseignement militaire aux cyberopérations, Mme Gibson met en lumière dans son discours un défi fondamental pour les responsables de la cybersécurité : la protection de ce que l'on ne peut pas toujours voir ou contrôler. Des systèmes hérités et des technologies obsolètes aux pratiques RH en passant par les dépendances vis-à-vis de tiers, elle examine comment les vulnérabilités cachées s’accumulent – et ce que les dirigeants peuvent faire pour mieux comprendre les risques, renforcer la résilience et protéger leur mission.
Le programme : du « shadow IT » à l'intelligence artificielle en passant par l'informatique quantique
Cette année, la conférence sur la sécurité informatique a pour thème le « Shadow-IT ». Lorsque des collaborateurs – par véritable intérêt ou par volonté d’accomplir leur travail malgré des contraintes gênantes – ont recours à des solutions informatiques non officiellement approuvées ni gérées, cela peut s’avérer tout à fait productif. Dans le même temps, le « Shadow-IT » comporte toutefois des risques considérables en matière de sécurité et de conformité. Par ailleurs, le programme de cette année aborde également d’autres thèmes d’actualité tels que l’intelligence artificielle ou l’informatique quantique.
Les intervenants suivants présenteront leurs conclusions et les résultats de leurs recherches actuelles lors de la Swiss Cyber Storm 2026 : Stéphane Adamiste analyse depuis des années le système de vote électronique suisse et présentera ses principales conclusions ainsi qu'une évaluation de la sécurité du système. Mazin Ahmed, de Fullhunt.io, a analysé spécialement pour la conférence la surface d’attaque sur l’ensemble du territoire suisse et a ainsi découvert un grand nombre de systèmes informatiques parallèles. Marco Brenner travaille chez IBM sur les ordinateurs quantiques – un sujet qui n’est plus très lointain, mais qui est souvent mal abordé. Nadim Kobeissi présente son logiciel « Verifpal » et montre comment celui-ci permet d’analyser des protocoles complexes, même sans connaissances approfondies en cryptographie. Felix Linker travaille sur l’emblème numérique de la Croix-Rouge, qui vise à rendre l’infrastructure en ligne visible et identifiable pour les attaquants.
Hannes Lubich classe les différentes formes d'informatique fantôme dans une taxonomie et explique comment les entreprises devraient y faire face. Loïc Maréchal a étudié le paysage de la recherche en cybersécurité dans l'industrie suisse, présente son analyse des lacunes et donne accès à ses données. Andreas Maurer se concentre sur la fraude numérique – un sujet qui préoccupe actuellement la FINMA – et présente son « Trident Resilience Framework ». Michael Morgenstern dispose de nouvelles données sur l«» IA fantôme » dans les entreprises et propose des pistes pour s’attaquer à ce problème. Benjamin Rothenberger explique comment le problème post-quantique va bouleverser la manière dont les navigateurs utilisent le chiffrement – un changement qui doit aller bien au-delà du simple remplacement de quelques algorithmes.
Sébastien Schnyder observe les criminels à l'œuvre grâce à l'IA de Google, illustre leur mode opératoire à l'aide d'exemples concrets et explique les enseignements à en tirer. Ivano Somaini est un pionnier de l'utilisation de la technologie dans le domaine de l'OSINT et montre les nouvelles perspectives ouvertes par l'intelligence artificielle. Jeroen van der Ham-de Vos dispose d’une vaste expérience dans le domaine de la gestion des vulnérabilités – un domaine soumis à de nouvelles pressions en raison de l’IA – et explique ce qu’il convient de faire désormais. Tin Zaw passe au crible le trafic HTTP, identifie le trafic des bots comme du « trafic fantôme » et montre ce qu’il est possible de faire aujourd’hui pour y remédier.
L'analyste comportementale néerlandaise An Gaiser clôturera l'événement et abordera, dans son discours d'ouverture, différents aspects des deepfakes. Elle remettra ainsi en question l'une des idées reçues les plus tenaces en matière de cybersécurité : celle selon laquelle l'être humain serait le maillon faible de la chaîne. Elle propose à ce sujet quelques théories provocantes.
À propos de Swiss Cyber Storm
Au fil de ses nombreuses années d'existence, Swiss Cyber Storm s'est imposée comme la conférence suisse de référence en matière de sécurité informatique et définit aujourd'hui les thèmes prioritaires pour le secteur suisse de la sécurité. Lors de cet événement, des experts internationaux présentent les dernières avancées à un public national très varié, composé d'étudiants, de passionnés de technologie et de responsables de la sécurité informatique. Alors que d’autres conférences ont tendance à se concentrer sur les vulnérabilités, Swiss Cyber Storm fournit le contexte nécessaire et présente des solutions pratiques et éprouvées pour résoudre les problèmes de sécurité structurels.