

Cybersécurité dans l'artisanat : une entreprise sur trois voit des lacunes
Une récente enquête de Sophos menée auprès de 200 entreprises artisanales montre que les cybercriminels sont bien préparés : Alors que 64 % d'entre elles se sentent bien préparées aux cyberincidents, 36 % estiment avoir encore du retard à rattraper. Le secteur de l'habillement, du textile et du cuir est particulièrement concerné, puisque près de 29 % des entreprises estiment être mal préparées.


Les systèmes numériques, les applications en réseau et les méthodes de travail mobiles caractérisent aujourd'hui les processus dans les ateliers, sur les chantiers et dans l'administration des entreprises artisanales. Dans le cadre d'une enquête menée auprès des entreprises artisanales et proches de l'artisanat, Sophos s'est penché sur la question de savoir comment la cybersécurité est organisée et comment les entreprises évaluent leur propre préparation.
La cybersécurité est ancrée dans l'organisation
Dans la plupart des entreprises artisanales et proches de l'artisanat interrogées, la cybersécurité est clairement attribuée. 67 pour cent des entreprises gèrent la cybersécurité en interne et avec le soutien supplémentaire de prestataires de services externes. D'autres 19,5 pour cent misent exclusivement sur des ressources internes, tandis que 12,5 pour cent ont entièrement externalisé le sujet à des prestataires externes. Seul 1 pour cent des entreprises indique qu'il n'y a pas de responsabilité claire.
Les structures organisationnelles sont largement comparables dans tous les secteurs artisanaux et toutes les tailles d'entreprises interrogés. L'artisanat de l'habillement, du textile et du cuir constitue une exception : 42,9% des entreprises y externalisent entièrement la cybersécurité à des prestataires de services externes.
Sécurisation des processus assistés numériquement
La mise en réseau numérique fait partie intégrante du travail quotidien de nombreuses entreprises artisanales - par exemple par le biais de commandes de machines, d'outils connectés numériquement ou de terminaux mobiles sur les chantiers. 58 % des entreprises interrogées indiquent avoir établi des consignes de sécurité claires, des mises à jour régulières et des contrôles d'accès pour les systèmes en réseau. 29 % sécurisent des appareils ou des applications individuels, mais pas de manière continue. Pour la sécurisation des systèmes en réseau, 10,5 % se fient aux concepts de sécurité des fabricants ou des fournisseurs.
Évaluation différente de sa propre préparation
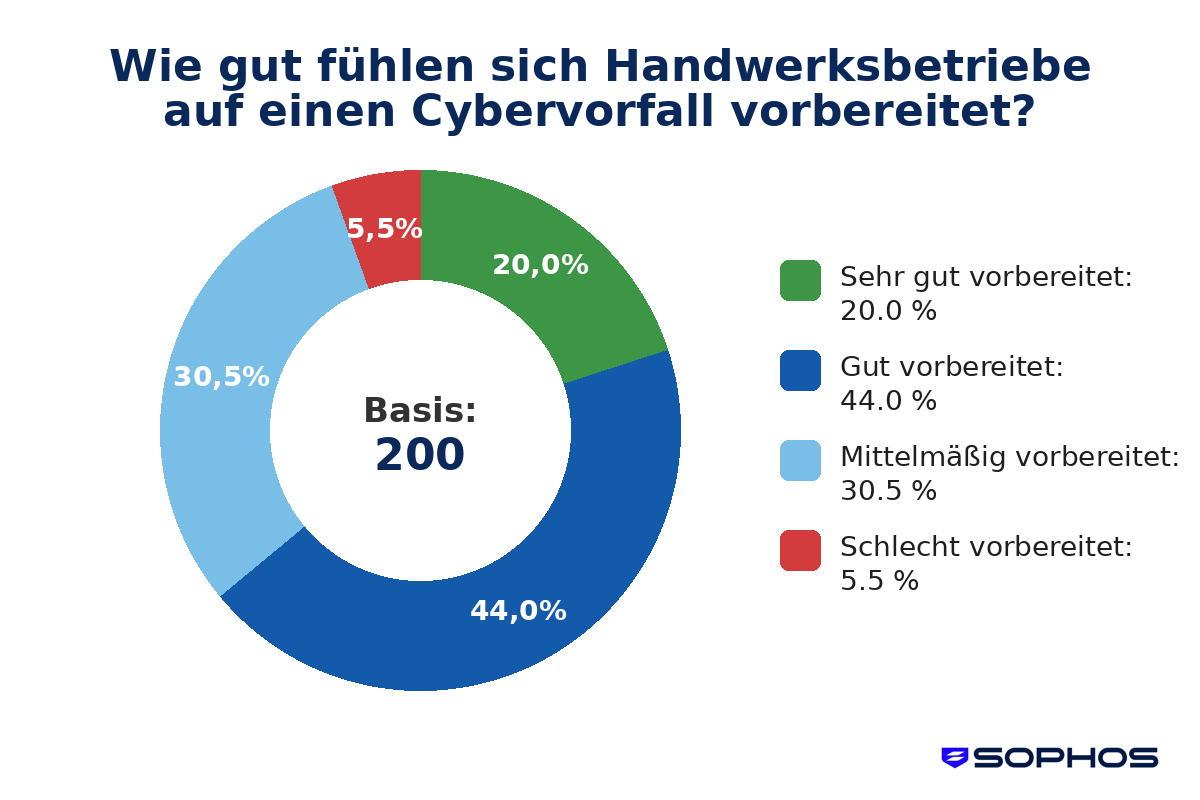
L'évaluation de la propre préparation à une cyberattaque donne une image différenciée. 20 % des entreprises interrogées estiment être très bien préparées et s'attendent à pouvoir reprendre immédiatement leurs activités. Par ailleurs, 44 % indiquent être bien préparées et être à nouveau opérationnelles en peu de temps.
En revanche, 30,5 % indiquent n'avoir qu'une capacité de travail limitée en cas de cyberattaque. En outre, 5,5 % se sentent mal préparés et s'attendent à des temps d'arrêt plus longs. Certaines entreprises confirment ne pas être du tout préparées ou ne peuvent pas évaluer leur situation avec certitude.
Une fois de plus, l'artisanat de l'habillement, du textile et du cuir se distingue : 28,6% des entreprises interrogées s'attestent d'une mauvaise préparation en cas de cyberattaque.
Conclusion : des structures claires, mais une volonté variable
«Dans l'artisanat, la cybersécurité est aujourd'hui solidement ancrée dans les processus de l'entreprise - souvent dans des structures organisationnelles clairement définies. La transparence sur les processus, les responsabilités et le niveau de préparation joue un rôle central. Cependant, l'évaluation de la cyber-résilience dans l'artisanat est nettement inférieure à celle des grandes entreprises», déclare Michael Veit, expert en sécurité chez Sophos.
«Pour les attaquants, cela ne fait toutefois guère de différence de savoir qui est attaqué. Même les petites entreprises ont des données et des informations précieuses que les cybercriminels utilisent à leurs fins. Il est donc important que la cybersécurité efficace, si nécessaire avec une expertise externe, se fasse à un très haut niveau».»
Quatre recommandations d'action pour les entreprises artisanales
Définir des responsabilités claires : Même en cas de collaboration avec des prestataires de services externes, les responsabilités et les procédures doivent être clairement définies. Prendre systématiquement en compte les systèmes numériques : Les systèmes informatiques, les applications et les processus en réseau devraient être régulièrement contrôlés et intégrés dans les mesures de sécurité. Vérifier régulièrement la résilience et la préparation : Un contrôle régulier de sa propre capacité de reprise après des cyberincidents aide à évaluer la situation réelle. Développer la cybersécurité en permanence : Les mesures de protection techniques et organisationnelles devraient être contrôlées et adaptées en permanence.
L'évaluation se base sur une enquête quantitative menée par Techconsult pour Sophos auprès de 200 entreprises en décembre 2025 et janvier 2026. Les entreprises interrogées appartenaient aux secteurs suivants : Bâtiment et second œuvre, électricité et métallurgie, travail du bois et du plastique, artisanat alimentaire, habillement, textile et cuir, santé, soins corporels et nettoyage, artisanat d'art ainsi que l'industrie liée à l'artisanat, les services techniques et autres entreprises proches de l'artisanat. L'enquête a pris en compte les entreprises de plus de 20, 50, 100 et 250 collaborateurs.


