Cybersecurity nei mestieri qualificati: un'impresa su tre vede deficit
Lo dimostra un recente sondaggio di Sophos su 200 aziende del settore: Mentre il 64% si sente ben preparato ad affrontare gli incidenti informatici, il 36% ritiene che sia ancora necessario recuperare. Particolarmente colpiti sono i settori dell'abbigliamento, del tessile e del cuoio, con quasi il 29% delle aziende che giudica scarsa la propria preparazione.


Oggi, sistemi digitali, applicazioni in rete e metodi di lavoro mobili caratterizzano i processi nelle officine, nei cantieri e nell'amministrazione delle imprese artigiane. Nell'ambito di un sondaggio condotto tra le imprese artigiane e affini, Sophos ha indagato su come viene organizzata la sicurezza informatica e su come le imprese valutano la propria preparazione.
La cybersecurity è radicata nell'organizzazione
La cybersecurity è chiaramente assegnata alla maggior parte delle aziende specializzate e affini intervistate. Il 67% delle aziende gestisce la sicurezza informatica internamente e con il supporto aggiuntivo di fornitori di servizi esterni. Un altro 19,5% si affida esclusivamente a risorse interne, mentre il 12,5% ha esternalizzato interamente il problema a fornitori esterni. Solo l'1% delle aziende dichiara di non avere una responsabilità chiara.
Le strutture organizzative sono in gran parte comparabili tra i settori e le dimensioni delle aziende intervistate. Un'eccezione è rappresentata dal settore dell'abbigliamento, del tessile e del cuoio, dove il 42,9% delle aziende affida completamente la sicurezza informatica a fornitori di servizi esterni.
Salvaguardia dei processi con supporto digitale
La rete digitale è parte integrante del lavoro quotidiano di molte aziende del settore, ad esempio attraverso i sistemi di controllo delle macchine, gli strumenti connessi digitalmente o i dispositivi mobili nei cantieri. Il 58% delle aziende intervistate dichiara di aver stabilito chiare linee guida di sicurezza, aggiornamenti regolari e controlli di accesso per i sistemi in rete. Il 29% protegge singoli dispositivi o applicazioni, ma non in modo coerente. Il 10,5% si affida ai concetti di sicurezza dei produttori o dei fornitori per proteggere i sistemi in rete.
Valutazione diversa della propria preparazione
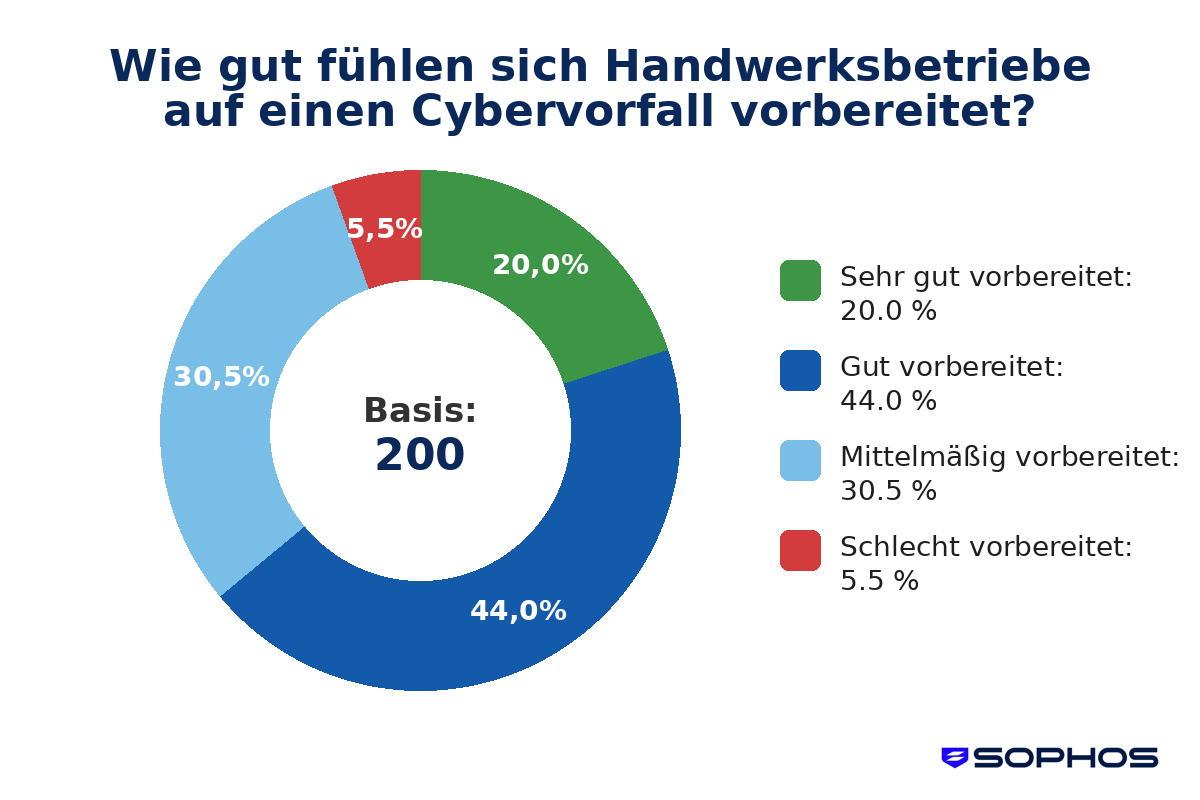
Un quadro differenziato emerge quando si valuta la propria preparazione a un attacco informatico. Il 20% delle aziende intervistate giudica la propria preparazione molto buona e prevede di poter riprendere immediatamente le attività. Un altro 44% ha dichiarato di essere ben preparato e di essere in grado di riprendere le attività dopo poco tempo.
Il 30,5% dichiara invece che sarebbe in grado di lavorare solo in misura limitata in caso di attacco informatico. Un altro 5,5% si sente poco preparato e prevede tempi di inattività più lunghi. Alcune aziende confermano di non essere affatto preparate o di non essere in grado di valutare con certezza la propria situazione.
Ancora una volta, spicca il settore dell'abbigliamento, del tessile e del cuoio: il 28,6% delle aziende intervistate ha dichiarato di essere poco preparato in caso di cyberattacco.
Conclusione: strutture chiare, ma diversi gradi di preparazione
«La sicurezza informatica è ora saldamente ancorata ai processi operativi dei mestieri specializzati, spesso in strutture organizzative chiaramente definite. La trasparenza sui processi, sulle responsabilità e sul proprio livello di preparazione gioca un ruolo fondamentale. Tuttavia, la valutazione della resilienza informatica nel settore dei mestieri specializzati è significativamente inferiore al livello delle aziende più grandi», afferma Michael Veit, esperto di sicurezza di Sophos.
«Per gli aggressori, tuttavia, non fa molta differenza chi viene attaccato. Anche le aziende più piccole dispongono di dati e informazioni preziose che i criminali informatici possono utilizzare per i loro scopi. È quindi importante che una sicurezza informatica efficace, se necessario con l'ausilio di competenze esterne, avvenga a un livello molto alto».»
Quattro raccomandazioni per le imprese artigiane
Definire chiaramente le responsabilità: Le responsabilità e i processi devono essere chiaramente definiti anche quando si lavora con fornitori di servizi esterni. Considerare sistematicamente i sistemi digitali: I sistemi informatici, le applicazioni e i processi in rete devono essere regolarmente rivisti e inclusi nelle misure di sicurezza. Rivedere regolarmente la resilienza e la preparazione: Una revisione regolare della propria capacità di ripartire dopo gli incidenti informatici supporta la valutazione della situazione reale. Sviluppare continuamente la sicurezza informatica: Le misure di protezione tecniche e organizzative devono essere riviste e adattate costantemente.
L'analisi si basa su un'indagine quantitativa su 200 aziende condotta da Techconsult per conto di Sophos nel dicembre 2025 e nel gennaio 2026. Sono state intervistate aziende dei seguenti settori: Edilizia e finiture, industria elettrica e metallurgica, lavorazione del legno e delle materie plastiche, industria alimentare, industria dell'abbigliamento, del tessile e del cuoio, industria della salute, della cura della persona e della pulizia, arte e artigianato, nonché industrie legate all'artigianato, servizi tecnici e altre attività artigianali. L'indagine ha incluso aziende con più di 20, 50, 100 e 250 dipendenti.