

Rétrospective des Swiss Cyber Security Days 2026 : «Est souverain celui qui connaît ses dépendances».»
La septième édition des Swiss Cyber Security Days s'est déroulée les 17 et 18 février 2026 sur le site de BERNEXPO à Berne sous le thème «Digital Sovereignty - The New Frontier». Des intervenants nationaux et internationaux ont apporté des réponses aux principales questions numériques de notre époque.


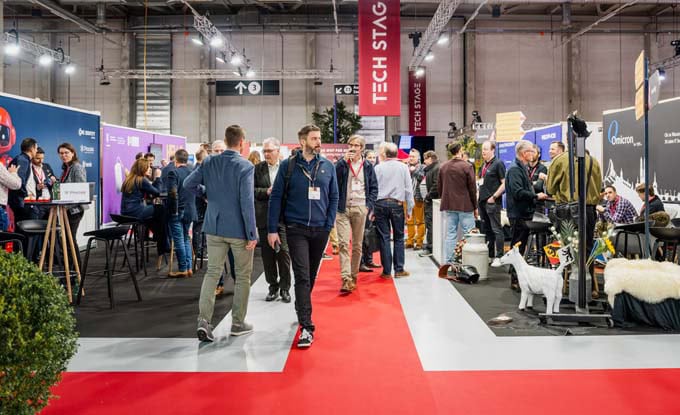
Les mardi 17 et mercredi 18 février 2026, le site de BERNEXPO a été le point de mire d'un débat sur la sécurité, la liberté et l'autodétermination. Pour la troisième fois consécutive, les Swiss Cyber Security Days (SCSD), la plateforme leader sur le thème de la cybersécurité, se sont déroulés à Berne et ont réuni des intervenants nationaux et internationaux en un seul lieu. Avec 2’800 visiteurs et plus de 100 exposants, l'édition a renoué avec le succès de l'année précédente. L'un des points forts a été l'exposé de Florian Schütz, directeur de l'Office fédéral de la cybersécurité (OFCOM), qui a présenté la situation actuelle de la cybersécurité en Suisse et l'a mise en relation avec le contexte international. Il a également cité quelques chiffres concrets : Ainsi, en 2025, 2’347’618 messages concernant des appareils infectés par des maliciels ont été analysés. Un peu plus de 17’000 systèmes de commande et de contrôle d'attaquants ont été identifiés et bloqués. «Les dommages économiques causés par les cyberattaques restent le plus grand risque pour la Suisse», a déclaré Schütz.
La souveraineté numérique concerne tout le monde
La question de savoir qui détermine les règles du jeu du nouveau monde numérique et exerce ainsi une influence sur les évolutions géopolitiques, économiques et sociales était au cœur de la manifestation. Le thème de la souveraineté numérique, qui a dominé les Swiss Cyber Security Days de cette année, n'est toutefois pas si nouveau. Dans son discours d'ouverture, le chancelier de la Confédération Viktor Rossi a rappelé qu'en 1999 déjà, la Confédération parlait de souveraineté et de dépendance lors de l'utilisation de produits logiciels de grands fournisseurs. Aujourd'hui, il n'est guère réaliste d'envisager un abandon complet des systèmes Microsoft, mais les systèmes critiques doivent pouvoir être placés sous contrôle propre, a déclaré Viktor Rossi. En outre, la souveraineté numérique consiste également à créer la confiance au sein de la population que les autorités maîtrisent les données. Le résultat serré de la votation sur l'E-ID a montré à quel point cela est difficile.
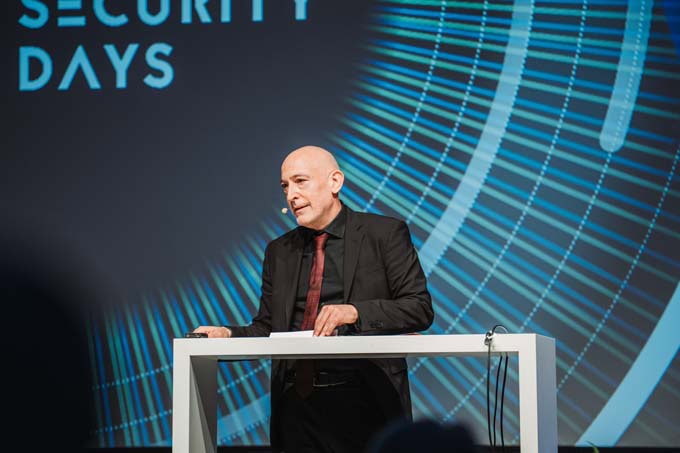
Dans son discours, le directeur du programme Nicolas Mayencourt a clairement indiqué que la souveraineté numérique concernait tout le monde et qu'il fallait développer ensemble des solutions sûres et orientées vers l'avenir : «Ce qui nous lie, c'est un objectif commun : rendre la cyberdimension sûre, autonome et viable. Nous avons besoin d'une responsabilité technico-sociale contraignante, portée par l'État, l'économie et la population civile». Dans son discours d'ouverture, Nik Gugger, président de la SCSD, a lui aussi adressé des paroles claires aux personnes présentes issues du monde politique et économique : «Créez des conditions-cadres fiables et investissez dans la souveraineté numérique. Ne considérez pas la cyber-résilience comme un facteur de coût, mais comme un facteur de compétitivité». Et Viktor Rossi a déclaré : «Est souverain celui qui connaît ses dépendances».
La Suisse n'est pas sur une voie de garage
Les experts étaient d'accord sur un point : l'Europe et la Suisse doivent renforcer leur souveraineté numérique et la garantir à long terme. Les discussions ont été engagées et passionnées sur la manière dont cette voie doit être concrètement empruntée. Une chose est sûre : la force d'innovation de l'Europe ne doit pas reposer exclusivement sur la création de valeur des entreprises tech non européennes. Comme l'a expliqué le Dr Cristina Caffarra de la fondation EuroStack Initiative et l'une des plus grandes expertes européennes en matière de souveraineté numérique, la forte dépendance vis-à-vis de quelques grands fournisseurs est particulièrement évidente dans le domaine du cloud. Elle est convaincue que l'Europe dispose de suffisamment d'atouts technologiques - ceux-ci doivent maintenant être regroupés de manière cohérente et utilisés de manière stratégique. «Nous devons maintenant créer de toutes nos forces ce que nous avons manqué au cours des 15 dernières années», a déclaré Cristina Caffarra lors d'une conférence de presse en marge de la SCSD. Et à la question de savoir si les États doivent développer leurs propres logiciels, elle a répondu : «L'État ne doit pas être un concurrent, mais un facilitateur».»
La souveraineté numérique est également poursuivie en Suisse, comme l'a expliqué le professeur Matthias Stürmer, professeur à la Haute école spécialisée bernoise & directeur de l'Institute for Public Sector Transformation : «La Suisse n'est pas sur une voie de garage. Il y a de grandes chances pour la souveraineté numérique, mais il faut plus de courage dans les décisions stratégiques». Ce qui l'inquiète toutefois, c'est le fait que les grands groupes américains pratiquent un lobbying intensif et tentent ainsi de contrecarrer les efforts visant à atteindre la souveraineté numérique. Il est donc d'autant plus important de regrouper les forces. C'est pourquoi le réseau «SDS - Suisse numérique souveraine», un regroupement de plus de 160 autorités et entreprises informatiques suisses, a été créé pour mettre en place des structures solides. La vision : créer une offre suisse coordonnée et performante qui offre des alternatives viables aux hypercalers internationaux et renforce l'autonomie numérique.
Où la souveraineté numérique fonctionne déjà
Il existe déjà de nombreux exemples éminents d'organisations, en Allemagne et à l'étranger, qui abordent concrètement la souveraineté numérique. Ainsi, le Land allemand de Schleswig-Holstein a fait passer avec succès son administration aux logiciels open source. La solution de collaboration de Nextcloud y est notamment utilisée. Son fondateur et CEO Frank Karlitschek était également l'invité des Swiss Cyber Security Days. Dans son discours d'ouverture, il a souligné que même le règlement général sur la protection des données (RGPD) de l'UE ne peut pas offrir de protection aux données européennes stockées sur des serveurs américains. Cela signifie que de nombreuses données partagées via les produits Microsoft, par exemple, ne sont pas conformes au RGPD. Karlitschek a critiqué le pouvoir de marché des hyperscalers américains, qui conduit dans de nombreux cas à ce que l'on appelle un "vendor lock-in".
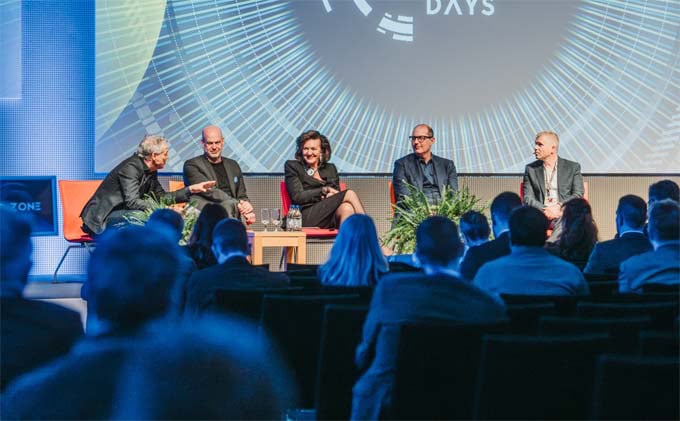
Le panel qui a suivi, avec Cristina Caffarra et Florian Schütz, directeur de l'Office fédéral de la cybersécurité, Frank Karlitschek et René Oester d'Axpo Systems AG, a été un moment fort. Au cours de cette discussion animée, Frank Karlitschek a soutenu l'idée de «Buy Europe», qui vise à rediriger les flux financiers vers l'économie européenne. Mais il a également précisé que les entreprises de logiciels telles que Nextcloud n'avaient pas besoin de soutien politico-économique : «Nous avons besoin de clients», a déclaré Frank Karlitschek. Il considère l'initiative EuroStack, représentée par Cristina Caffarra, comme un moyen d'atteindre l'objectif de renforcement des marchés informatiques européens. Florian Schütz précise qu'il ne peut pas s'agir de vouloir simplement reproduire les hyperscaleurs américains en Europe. Selon lui, il vaut mieux promouvoir les atouts de l'industrie informatique européenne dans des domaines spécialisés, comme la logistique. René Oester a fait référence à la gestion des risques des entreprises : Il faut mieux comprendre les interdépendances et s'efforcer de rendre possible la gestion de la continuité des activités même sans hyperscaler.
Des exposants et des organisateurs satisfaits
L'organisateur BERNEXPO fait le bilan de deux journées réussies à tous points de vue. 2’800 visiteurs ont suivi la centaine de conférences et de discussions et ont profité de l'occasion pour des échanges intensifs. Les deux "Best Practice Stages" ont également connu une grande affluence et ont offert des aperçus pratiques ainsi que des rapports d'expérience concrets. La nouvelle zone PME s'adressait de manière ciblée aux petites et moyennes entreprises : L'accent a été mis sur des histoires de réussite tirées du quotidien de l'entreprise et sur l'échange direct avec les prestataires de services informatiques. Les ateliers de la Haute école de Lucerne, organisés dans le salon PME, ont suscité un intérêt particulièrement grand. On y a par exemple expliqué de manière pratique les effets des lois suisses en vigueur sur la protection des données et la sécurité de l'information dans les PME.
Dans la zone d'exposition, plus de 100 exposants ont présenté leurs offres et créé des conditions idéales pour un dialogue personnel et de nouveaux partenariats. Le fournisseur suisse de cybersécurité ELCASecurity et Senthorus SOC ont également apprécié l'échange interdisciplinaire : «Ici, les décideurs stratégiques rencontrent les experts techniques, les SCSD nous permettent ainsi de penser les architectures de sécurité dans leur ensemble, de présenter des solutions concrètes, d'approfondir les partenariats et de travailler avec la communauté à un avenir numérique résilient pour la Suisse», explique Christophe Gerber, General Manager, ELCASecurity. La prochaine édition des Swiss Cyber Security Days aura lieu les 23 et 24 février 2027 à Berne.
Cet article est paru initialement sur m-q.ch - https://www.m-q.ch/de/rueckblick-swiss-cyber-security-days-2026-souveraen-ist-wer-seine-abhaengigkeiten-kennt/


