

Comment les périphériques deviennent une porte d'entrée pour les systèmes critiques
Une analyse complète de l'Institut national de test pour la cybersécurité NTC montre que les périphériques du poste de travail numérique représentent une surface d'attaque souvent sous-estimée. Une trentaine d'appareils de fabricants établis, largement répandus en Suisse, ont été testés - avec des résultats alarmants.


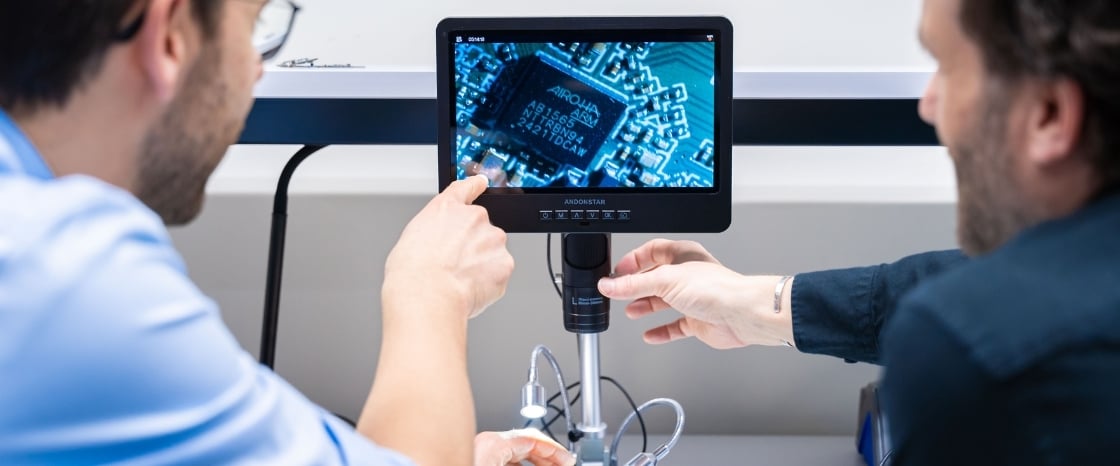
Une vidéoconférence confidentielle chez un opérateur d'infrastructure critique est bien protégée contre les attaques de pirates - le réseau, le serveur et l'ordinateur portable sont à la pointe de la sécurité, la connexion est cryptée de bout en bout. Une attaque est néanmoins possible : à l'aide d'une antenne installée sur un parking proche, un pirate intercepte les communications radio insuffisamment sécurisées du microphone de table sans fil. En quelques secondes, il peut écouter la conversation confidentielle. Ce scénario n'est pas fictif - il montre comment les mesures de protection existantes peuvent être contournées via un périphérique non sécurisé.
L'Institut national de test pour la cybersécurité NTC a procédé à une analyse technique approfondie d'une trentaine de claviers, casques, webcams et systèmes de conférence de fabricants établis, largement répandus en Suisse - des appareils tels qu'on en trouve sur tous les bureaux suisses. Résultat : le NTC a identifié plus de 60 vulnérabilités, dont 13 graves et 3 critiques.
Interface critique pour les informations sensibles
Les périphériques constituent l'interface critique par laquelle circulent les informations sensibles. Ainsi, les mots de passe sont saisis sur les claviers et les conversations confidentielles sont transmises par les microphones et les webcams. On constate une dangereuse asymétrie : les coûts des analyses de sécurité professionnelles dépassent souvent de plusieurs fois le prix d'achat de tels appareils.
«Dans la pratique, les périphériques sont souvent considérés comme de simples accessoires et ne sont donc pas contrôlés systématiquement ni intégrés de manière cohérente dans les concepts de sécurité existants», explique Tobias Castagna, responsable des experts en test au NTC.
L'analyse systématique de la sécurité révèle les modèles de risque
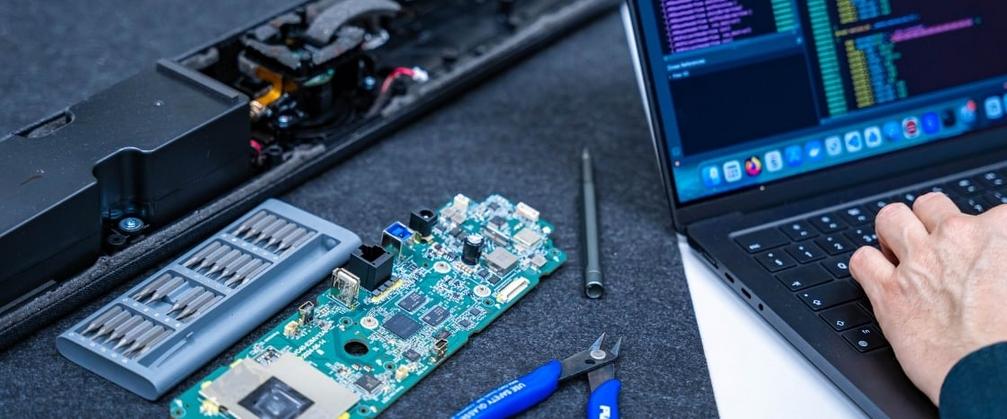
Afin d'évaluer systématiquement le niveau de sécurité de périphériques largement répandus en Suisse, le NTC a soumis, au cours d'une année, une trentaine d'appareils câblés et sans fil à une analyse technique complète de la sécurité. La sélection a porté sur des produits de fabricants établis, dont des appareils de Logitech, Yealink, Jabra, HP, Eizo ou Cherry, qui sont notamment utilisés dans des infrastructures critiques.
L'analyse montre que les périphériques modernes peuvent atteindre un niveau de sécurité acceptable s'ils sont configurés de manière sûre et que leur micrologiciel est à jour. Les risques augmentent toutefois avec la complexité croissante des appareils, par exemple pour les systèmes de conférence ou d'autres appareils IoT, ainsi qu'avec l'utilisation de technologies radio obsolètes.
Les vulnérabilités identifiées ont été signalées aux fabricants concernés et la plupart d'entre elles ont été rapidement corrigées. Dans un cas particulier, un fabricant n'a toutefois pas réagi : dans le cas d'un système de présentation sans fil, le NTC a transmis le cas à l'Office fédéral de la cybersécurité (OFCOM), qui a ensuite publié un avertissement public.
Cinq recommandations pour réduire les risques
Le rapport public évite délibérément les détails techniques et les faiblesses liées aux produits. Au lieu de cela, il met en évidence des modèles de risques généraux, notamment des paramètres par défaut non sécurisés, des faiblesses dans le couplage des périphériques, des communications radio insuffisamment sécurisées et des déficits dans la gestion des micrologiciels et du cycle de vie. L'étude montre que la sécurité des périphériques n'est pas seulement une caractéristique du produit, mais qu'elle dépend essentiellement de la configuration, du fonctionnement et de directives organisationnelles claires.
Sur la base des résultats, le CTN formule cinq recommandations générales pour réduire les risques liés à l'utilisation de périphériques, en particulier pour les exploitants d'infrastructures critiques et les organisations ayant des exigences de sécurité accrues :
- Standardisation et approvisionnement sécurisé via des canaux de confiance,
- Inclure les périphériques dans la gestion du cycle de vie et des actifs informatiques,
- Segmentation du réseau pour les appareils compatibles avec le réseau, tels que les systèmes de conférence,
- privilégier les solutions câblées dans les zones nécessitant une protection accrue, et
- Sensibiliser les collaborateurs aux risques physiques et organisationnels.
L'enquête a été menée dans le cadre d'une initiative conjointe de l'Institut national de test de cybersécurité NTC, avec le soutien des autorités fédérales et cantonales et des organisations du secteur financier. Afin de garantir l'indépendance des résultats, les fabricants des appareils testés n'ont participé ni à la sélection ni à la réalisation des tests et n'ont été contactés que dans le cadre de l'annonce confidentielle visant à corriger les vulnérabilités.
Plus d'informations : www.ntc.swiss


