Les installations solaires dans le collimateur : le NTC met au jour des failles de cybersécurité dans le secteur photovoltaïque
L'Institut national de test pour la cybersécurité (NTC) a testé sept onduleurs et quatre systèmes de gestion de l'énergie afin d'en détecter les vulnérabilités et a identifié plus de 50 failles, dont sept critiques. Les installations photovoltaïques étant désormais essentielles au bon fonctionnement du réseau électrique suisse, le NTC formule des recommandations concrètes à l'intention des exploitants, des installateurs, des fabricants, ainsi que des responsables politiques et des autorités.


Les installations photovoltaïques sont depuis longtemps devenues essentielles pour l'approvisionnement en électricité de la Suisse. Fin 2025, environ 338 000 installations photovoltaïques raccordées au réseau étaient en service dans le pays. Dans ce contexte, l'Institut national de test pour la cybersécurité (NTC) a, de sa propre initiative, testé des systèmes largement répandus. Au total, sept onduleurs et quatre systèmes de gestion de l'énergie ont fait l'objet d'une analyse approfondie. Plus de 50 vulnérabilités ont ainsi été identifiées, dont sept critiques et six à risque élevé. Ces failles ont été signalées de manière confidentielle aux fabricants. La plupart d’entre eux ont réagi rapidement, tandis que la correction des vulnérabilités est encore en cours pour certains produits.
Résultats de l'analyse de sécurité et principaux schémas de risque
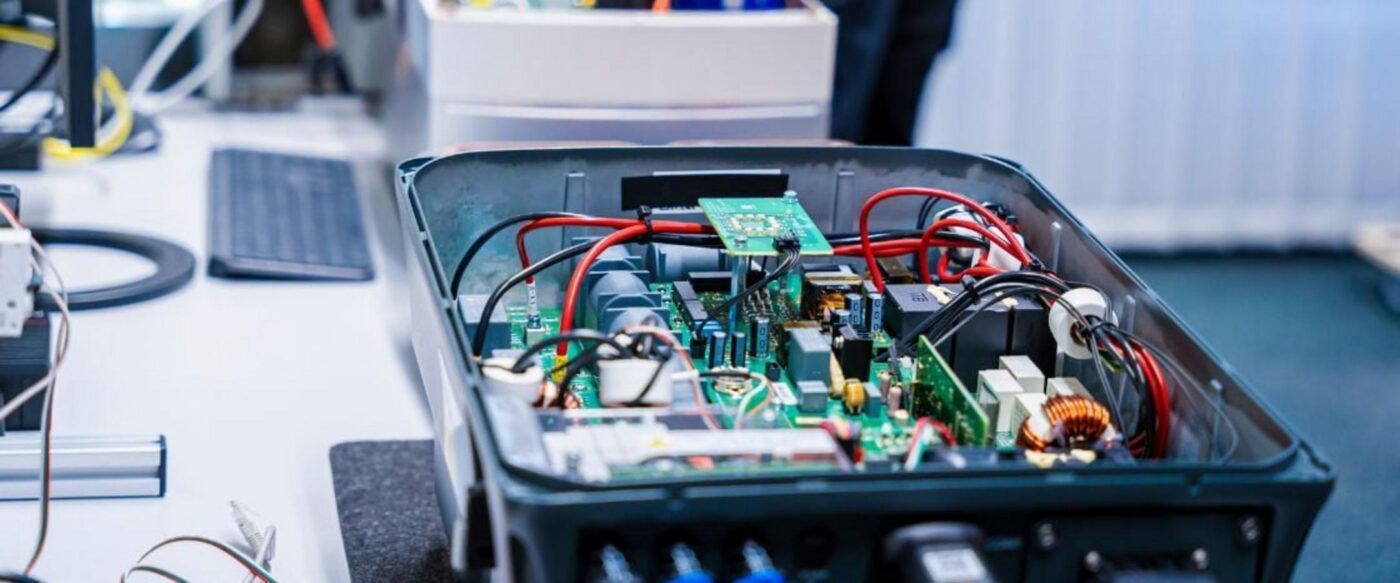
Afin d'évaluer le niveau de sécurité de la technologie photovoltaïque couramment utilisée en Suisse, le NTC a soumis, au cours d'une année, onze produits à une analyse technique approfondie en matière de sécurité : sept onduleurs et quatre systèmes de gestion de l'énergie provenant au total de huit fabricants, parmi lesquels figurent les principaux acteurs du marché. Au total, les tests ont révélé plus de 50 anomalies, dont sept critiques et six autres graves. Cinq des onze produits présentaient au moins un résultat « élevé » ou « critique ». Pour quatre produits, le NTC a réussi à prendre le contrôle total de l'appareil – en partie grâce à l'injection de code de programme, en partie via un accès de maintenance du fabricant insuffisamment protégé.
Quatre types de risques sont apparus de manière récurrente : des lacunes en matière d'authentification et de contrôle d'accès, telles que l'utilisation de mots de passe par défaut ; des accès de maintenance non sécurisés avec des identifiants identiques pour l'ensemble du parc d'appareils ; un chiffrement absent ou insuffisant des communications via les interfaces locales, ainsi que des interfaces ne pouvant pas être désactivées. Sur la quasi-totalité des onduleurs testés, il était possible, via l’interface de commande locale et sans authentification, de modifier la puissance injectée par l’installation, jusqu’à la ramener à zéro.
Le niveau de sécurité de ces différents produits n'est pas inférieur à celui d'autres appareils connectés très répandus que le NTC a déjà testés. Aucun indice de portes dérobées intégrées intentionnellement n'a été trouvé, et la plupart des fabricants ont réagi rapidement aux failles signalées. Ce qui distingue les installations solaires des autres appareils connectés, ce n’est pas la qualité du produit, mais leur rôle : prises dans leur ensemble, elles sont d’importance systémique pour le réseau électrique. Les jours ensoleillés, elles couvrent régulièrement, à midi, plus de la moitié de la consommation électrique instantanée.
Ce n’est pas tant la gravité d’une faille que sa portée qui détermine son impact sur le réseau. Une installation solaire isolée, située sur le toit d’un bâtiment résidentiel ou commercial, n’a aucune incidence sur le réseau électrique : qu’elle tombe en panne ou qu’elle fasse l’objet d’une manipulation, cela ne change rien à l’ensemble du système. Le risque réside dans le fait que bon nombre de ces installations sont connectées via les services cloud des fabricants et reçoivent par ce biais, par exemple, des mises à jour du micrologiciel. Six de ces vulnérabilités agissent, via une telle instance centrale, sur l’ensemble du parc d’appareils et donc potentiellement sur des milliers d’installations simultanément.
« Ce n'est pas la gravité d'une vulnérabilité en soi qui la rend dangereuse, mais sa portée », explique Tobias Castagna, responsable des experts en tests au NTC. « Dans le cas des installations photovoltaïques, un seul problème détecté dans un composant central peut affecter simultanément des milliers d’installations – c’est pourquoi il faut ici des contre-mesures ciblées, mais réalisables. »
Recommandations pour réduire les risques
Le NTC a communiqué ses conclusions aux fabricants concernés avant même la publication du rapport. Beaucoup ont réagi immédiatement et ont déjà comblé ces lacunes. Sur la base des conclusions tirées de cette enquête, le NTC a formulé, à l'intention de cinq groupes cibles, des recommandations de mesures visant à réduire les cyberrisques liés aux installations photovoltaïques.
Les exploitants de petites installations devraient choisir un fournisseur reconnu, faire valider des mots de passe individuels lors de la remise du matériel et préciser contractuellement qui est responsable des mises à jour. Les exploitants d'installations de plus grande envergure sont tenus de recenser les interfaces et les accès à distance, de procéder à une isolation du réseau et de prendre en compte les exigences de sécurité dès la phase d'appel d'offres. Les entreprises d'installation devraient attribuer des identifiants d'accès individuels pour chaque installation, éviter toute accessibilité directe depuis Internet, garantir une séparation par rapport au reste du réseau et documenter la remise de l'installation.
Les fabricants sont tenus d'intégrer la sécurité comme principe de conception – avec des identifiants d'accès individuels, des mises à jour de micrologiciel signées, des accès de maintenance limités dans le temps et révocables, ainsi qu'un verrouillage d'usine de la commande à distance liée au réseau, qui ne peut être désactivé que sur place. Les responsables politiques et les autorités devraient fixer des exigences minimales pour la mise sur le marché des onduleurs et des systèmes de gestion de l’énergie, définir des exigences de sécurité comme condition préalable au raccordement au réseau et désigner une instance responsable de la gestion des risques liés à l’ensemble des petites installations.
Il n'existe pas de solution simple et exhaustive ; toutes les approches présentent des avantages et des inconvénients, et les recommandations ne couvrent pas l'ensemble des mesures possibles. Cependant, chaque mesure mise en œuvre renforce la cybersécurité.
L'étude a été menée à l'initiative de l'Institut national de test pour la cybersécurité (NTC), qui a également fourni l'équipe de test et une partie importante des moyens financiers. Elle a bénéficié du soutien financier de SuisseEnergie. Plusieurs organisations, issues pour la plupart du secteur de l'énergie, ont mis à disposition des appareils de test et ont participé aux frais. Afin de garantir l’indépendance des résultats, ni les fabricants ni les organisations participantes n’ont exercé d’influence sur la sélection, l’étendue des tests ou les résultats ; les fabricants n’ont été contactés qu’dans le cadre de la notification confidentielle visant à corriger les vulnérabilités.
L'Institut national de test pour la cybersécurité (NTC) contribue à la sécurité et à la souveraineté numérique de la Suisse en identifiant de manière proactive les vulnérabilités critiques des produits numériques et les risques liés aux nouvelles technologies numériques, et en soutenant les mesures visant à les atténuer. En tant qu'association à but non lucratif dont le siège se trouve à Zoug, le NTC respecte les principes d'indépendance et d'objectivité. Le NTC teste de sa propre initiative des produits et applications numériques qui ne font pas l’objet de tests suffisants en Suisse, mais qui revêtent une grande importance pour l’économie et la société. Le NTC réalise également des audits de cybersécurité pour le compte d’exploitants d’infrastructures critiques et d’autorités publiques.