Obiettivo impianti solari: NTC individua falle nella sicurezza informatica nel settore fotovoltaico
L’Istituto nazionale di test per la sicurezza informatica (NTC) ha sottoposto a verifica sette inverter e quattro sistemi di gestione dell’energia per individuare eventuali vulnerabilità, identificando oltre 50 criticità, di cui sette critiche. Poiché gli impianti fotovoltaici sono diventati rilevanti per il sistema della rete elettrica svizzera, l’NTC formula raccomandazioni concrete per gestori, installatori, produttori, nonché per la politica e le autorità.


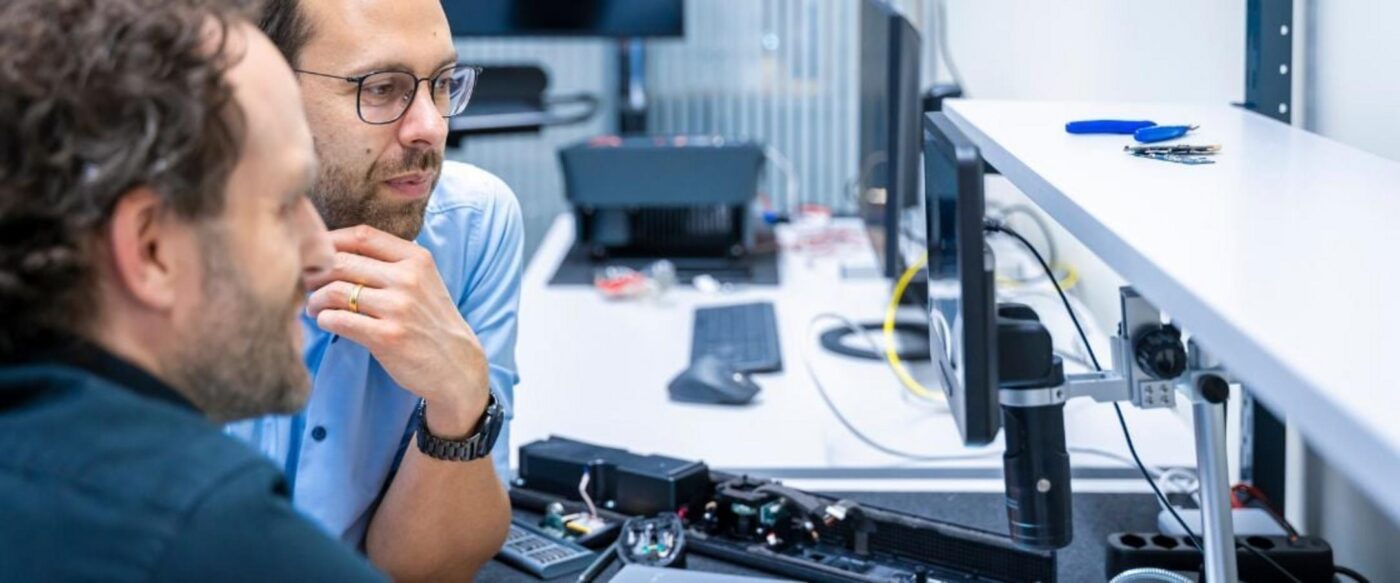
Gli impianti fotovoltaici sono ormai da tempo fondamentali per l’approvvigionamento energetico svizzero. Alla fine del 2025, nel nostro Paese erano installati circa 338’000 impianti fotovoltaici collegati alla rete. In questo contesto, l’Istituto nazionale di prova per la sicurezza informatica (NTC) ha verificato di propria iniziativa i sistemi più diffusi. Complessivamente, sette inverter e quattro sistemi di gestione dell’energia sono stati sottoposti a un’analisi approfondita. Sono state individuate oltre 50 vulnerabilità, di cui sette critiche e sei ad alto rischio. I risultati sono stati comunicati in via riservata ai produttori. La maggior parte di essi ha reagito rapidamente, mentre per alcuni prodotti la correzione delle vulnerabilità è ancora in corso.
Risultati dell'analisi di sicurezza e modelli di rischio principali
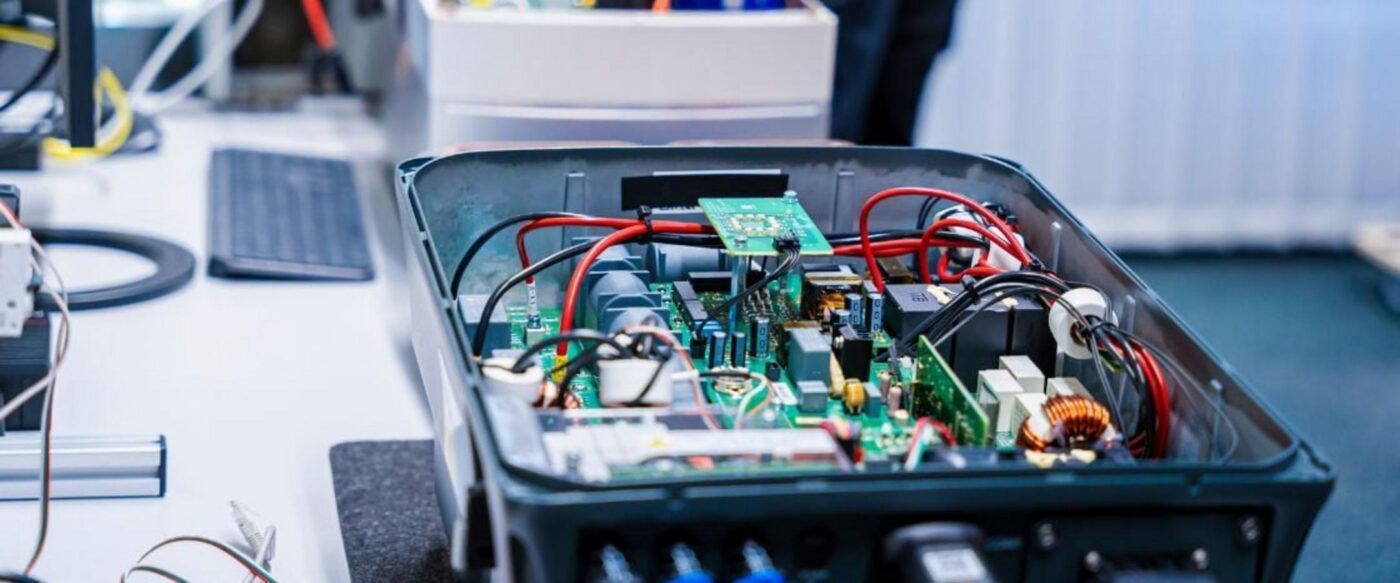
Per valutare il livello di sicurezza della tecnologia fotovoltaica diffusa in Svizzera, nel corso di un anno l’NTC ha sottoposto undici prodotti a un’analisi tecnica approfondita in materia di sicurezza: sette inverter e quattro sistemi di gestione dell’energia di un totale di otto produttori, tra cui i principali operatori del mercato. Complessivamente, i test hanno evidenziato oltre 50 criticità, di cui sette critiche e altre sei di grave entità. Cinque degli undici prodotti presentavano almeno un riscontro di livello elevato o critico. Per quattro prodotti, l’NTC ha ottenuto il controllo completo del dispositivo – in parte tramite codice di programma introdotto dall’esterno, in parte tramite un accesso di manutenzione del produttore non sufficientemente protetto.
Sono emersi ripetutamente quattro modelli di rischio: carenze nell’autenticazione e nel controllo degli accessi, come ad esempio password predefinite; accessi di manutenzione non sicuri con credenziali identiche per l’intero parco dispositivi; crittografia assente o debole delle comunicazioni tramite interfacce locali, nonché interfacce che non possono essere disattivate. In quasi tutti gli inverter sottoposti a verifica, tramite l’interfaccia di controllo locale era possibile modificare, senza effettuare il login, la quantità di potenza immessa in rete dall’impianto, fino ad azzerarla.
Il livello di sicurezza dei singoli prodotti non è inferiore a quello di altri dispositivi connessi di largo consumo che l’NTC ha già testato. Non sono state riscontrate tracce di backdoor inserite intenzionalmente e la maggior parte dei produttori ha reagito rapidamente alle vulnerabilità segnalate. Ciò che distingue gli impianti solari dagli altri dispositivi connessi non è la qualità del prodotto, bensì il loro ruolo: nel loro insieme, essi sono rilevanti per il funzionamento della rete elettrica. Nei giorni di sole, a mezzogiorno coprono regolarmente oltre la metà del consumo istantaneo di energia elettrica.
A determinare la rilevanza di un riscontro per la rete non è solo la sua gravità, ma anche la sua portata. Un singolo impianto solare installato sul tetto di un’abitazione o di un edificio commerciale non ha alcuna rilevanza per la rete elettrica: se smette di funzionare o viene manomesso, ciò non modifica in alcun modo il funzionamento dell’intero sistema. Il rischio deriva dal fatto che molti di questi impianti sono collegati tramite i cloud dei produttori e ricevono in questo modo, ad esempio, gli aggiornamenti del firmware. Sei delle vulnerabilità agiscono tramite una tale entità centrale su un intero parco dispositivi e quindi potenzialmente su migliaia di impianti contemporaneamente.
«Non è solo la gravità di una vulnerabilità a renderla pericolosa, ma la sua portata», afferma Tobias Castagna, responsabile degli esperti di test presso l’NTC. «Nel caso degli impianti fotovoltaici, un singolo problema riscontrato in un componente centrale può interessare contemporaneamente migliaia di impianti: per questo motivo sono necessarie contromisure mirate, ma fattibili.»
Raccomandazioni per la minimizzazione del rischio
L'NTC ha comunicato i risultati ai produttori interessati già prima della pubblicazione del rapporto. Molti hanno reagito immediatamente e hanno già colmato le lacune. Sulla base dei risultati ottenuti con questa indagine, l’NTC ha formulato raccomandazioni rivolte a cinque gruppi di destinatari relative a misure volte a ridurre i rischi informatici negli impianti fotovoltaici.
I gestori di piccoli impianti dovrebbero scegliere un fornitore affermato, far confermare le password individuali al momento della consegna e chiarire contrattualmente le responsabilità relative agli aggiornamenti. I gestori di impianti di dimensioni maggiori sono tenuti a inventariare le interfacce e gli accessi remoti, a provvedere alla separazione della rete e a tenere conto dei requisiti di sicurezza già nelle gare d’appalto. Le aziende di installazione dovrebbero assegnare dati di accesso individuali per ogni impianto, evitare l’accessibilità diretta da Internet, garantire la separazione dal resto della rete e documentare la consegna.
I produttori sono tenuti a integrare la sicurezza come principio di progettazione, con dati di accesso individuali, aggiornamenti del firmware firmati, accessi di manutenzione limitati nel tempo e revocabili, nonché un blocco di fabbrica del controllo remoto relativo alla rete, revocabile solo in loco. La politica e le autorità dovrebbero stabilire requisiti minimi per l’immissione sul mercato di inverter e sistemi di gestione dell’energia, definire i requisiti di sicurezza come condizione per l’allacciamento alla rete e attribuire una responsabilità specifica per il rischio derivante dall’insieme degli impianti di piccola dimensione.
Non esiste una soluzione semplice e completa; tutti gli approcci presentano vantaggi e svantaggi, e le raccomandazioni non coprono l’intera gamma delle misure possibili. Tuttavia, ogni misura attuata aumenta la sicurezza informatica.
Lo studio è stato condotto su iniziativa dell’Istituto nazionale di test per la sicurezza informatica (NTC), che ha anche messo a disposizione il team di collaudo e una parte consistente dei mezzi finanziari. Lo studio ha ricevuto il sostegno finanziario di SvizzeraEnergia. Diverse organizzazioni, per lo più del settore energetico, hanno fornito gli apparecchi di prova e hanno contribuito ai costi. Per garantire l’indipendenza dei risultati, né i produttori né le organizzazioni che hanno fornito il sostegno hanno influito sulla selezione, sull’ambito dei test o sui risultati; i produttori sono stati contattati solo nell’ambito della segnalazione riservata finalizzata alla correzione delle vulnerabilità.
L’Istituto nazionale di test per la sicurezza informatica (NTC) contribuisce alla sicurezza e alla sovranità digitale della Svizzera, individuando in modo proattivo le vulnerabilità critiche dei prodotti digitali e i rischi legati alle nuove tecnologie digitali e sostenendo la loro mitigazione. In qualità di associazione senza scopo di lucro con sede a Zugo, l’NTC opera nel rispetto dei principi di indipendenza e obiettività. L’NTC testa di propria iniziativa prodotti e applicazioni digitali che non vengono sottoposti a test adeguati in Svizzera, ma che rivestono grande importanza per l’economia e la società. Inoltre, l’NTC effettua verifiche di sicurezza informatica su incarico dei gestori di infrastrutture critiche e delle autorità.