Dipendenze digitali: Cosa l'IT può imparare dalla gestione della catena di fornitura
Le aziende che basano l'intera infrastruttura IT su un unico fornitore corrono un rischio strategico, simile a quello riconosciuto da tempo nelle catene di fornitura fisiche. Nel suo commento ospite, Ari Albertini, CEO di Ftapi, sostiene la necessità di una maggiore resilienza nel mondo digitale.


Nelle catene di fornitura fisiche, le aziende hanno imparato per decenni cosa significa dipendenza. Se si ha un solo fornitore, si può risparmiare sui costi, fino a quando quel fornitore non fallisce. Ecco perché oggi la diversificazione non è più un lusso, ma uno standard: secondi fornitori, percorsi alternativi, licenziamenti strategici. La resilienza è stata pianificata con decisione.
A livello digitale, invece, stiamo assistendo al contrario. Le aziende stanno consolidando i loro paesaggi IT, concentrandosi su piattaforme integrate, su «tutto da un'unica fonte». Un unico fornitore, un unico ecosistema, un'unica interfaccia. Questo è conveniente, efficiente e, a prima vista, ha senso dal punto di vista economico.
Il singolo fornitore come singolo punto di fallimento
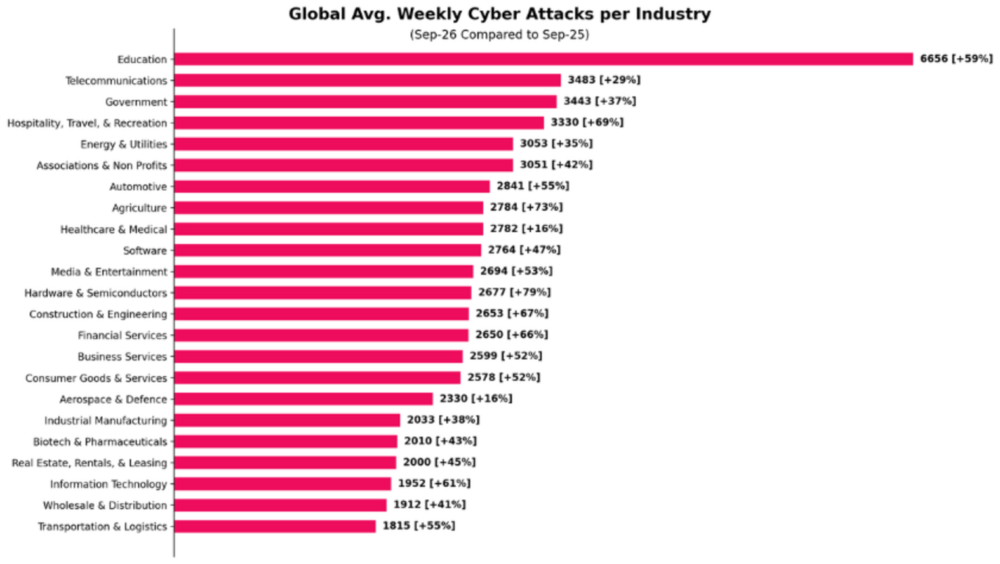
Ma è proprio qui che sorge un rischio che molti sottovalutano. Perché il singolo fornitore diventa rapidamente un singolo punto di fallimento nel mondo digitale. E peggio ancora: un unico punto di controllo. I rischi vanno ben oltre i semplici guasti al sistema. Se il fornitore fallisce, non solo si blocca una parte della catena del valore, ma in caso di dubbio l'intera azienda. Ma anche in assenza di un guasto, sorgono dipendenze: attraverso l'accesso a dati critici per l'azienda, attraverso questioni di sovranità dei dati o attraverso modifiche unilaterali di termini e condizioni, prezzi o interfacce. Attacchi informatici, interruzioni di sistema o tensioni geopolitiche possono destabilizzare ulteriormente queste strutture centralizzate e innescare massicce reazioni a catena. Ciò che era stato pensato come una semplificazione e un guadagno di efficienza si trasforma in una vulnerabilità strategica a più livelli.
Mentre gli scenari sono stati a lungo analizzati, i rischi valutati e le alternative sviluppate nel settore degli appalti, questa riflessione è spesso ancora carente nel settore IT. Le infrastrutture digitali sono progettate principalmente in un'ottica di efficienza e non di resilienza. Si applicano gli stessi principi di qualsiasi catena di fornitura: trasparenza sulle dipendenze. Diversificazione deliberata. Ridondanze mirate.
La resilienza come compito di gestione
Naturalmente, questo non significa mettere in discussione ogni piattaforma o aumentare la complessità per il gusto di farlo. Ma significa gestire attivamente le dipendenze e non accettarle tacitamente. Chiunque leghi l'intera creazione di valore digitale a un unico fornitore non sta prendendo una decisione neutrale, ma sta correndo un rischio d'impresa. E questo rischio non deve essere delegato al reparto IT. È un compito di gestione. È una questione di sovranità, di capacità di controllo e, in ultima analisi, di competitività. Perché in un'economia sempre più digitalizzata, non è solo l'efficienza dei sistemi a essere decisiva, ma anche la loro robustezza quando sono sotto pressione.
La mia conclusione: «Tutto da un'unica fonte» è comodo, ma la comodità non è mai stata uno strumento affidabile di gestione del rischio. Chi rinuncia alla resilienza digitale risparmia oggi e ne paga il prezzo domani.
Fonte: FTAPI
Questo articolo è apparso originariamente su m-q.ch - https://www.m-q.ch/de/digitale-abhaengigkeiten-was-die-it-vom-lieferkettenmanagement-lernen-kann/