GenAI onnipresente - la governance è in ritardo
Il 99% delle aziende europee sta già utilizzando l'IA generativa, ma il controllo sui dati sensibili non tiene il passo con la rapida diffusione. Il rapporto Netskope Threat Labs Europe 2026 mostra dove si annidano i rischi maggiori, dalle violazioni della protezione dei dati all'uso improprio di piattaforme cloud affidabili.


Quasi tutte le aziende in Europa utilizzano l'IA generativa, ma la governance è ancora in ritardo rispetto al suo utilizzo. Lo dimostra l'ultimo Netskope Threat Labs Report Europe 2026, che analizza le tendenze di adozione, le violazioni della protezione dei dati e la distribuzione di malware tramite applicazioni cloud nell'ultimo anno.
Penetrazione quasi completa dell'IA
I dati sono chiari: il 99% delle aziende europee utilizza oggi applicazioni GenAI. L'utilizzo attivo da parte dei dipendenti è quasi raddoppiato, passando dal 35 al 65% in un anno. Allo stesso tempo, si è verificato un chiaro spostamento verso le soluzioni controllate dall'azienda: la percentuale di account GenAI personali è scesa dal 79 al 43%, mentre le soluzioni aziendali gestite sono aumentate dal 28 al 72%.
Ciononostante, la Shadow AI rimane un problema reale: la percentuale di utenti che passano da un account privato a uno aziendale è aumentata dal 7 al 15%, segno che la facilità d'uso e l'accessibilità non sono ancora state affrontate a sufficienza in molti ambienti. ChatGPT rimane l'applicazione GenAI più utilizzata in Europa, con un tasso di utilizzo dell'88%. Anthropic Claude si è affermata al secondo posto con il 79% - ben prima di Google Gemini con il 69% - e ha visto un rapido aumento dell'adozione del 29% a partire da settembre 2025. Mistral Le Chat è ora utilizzato dall'8% delle aziende.
I dati regolamentati come rischio maggiore
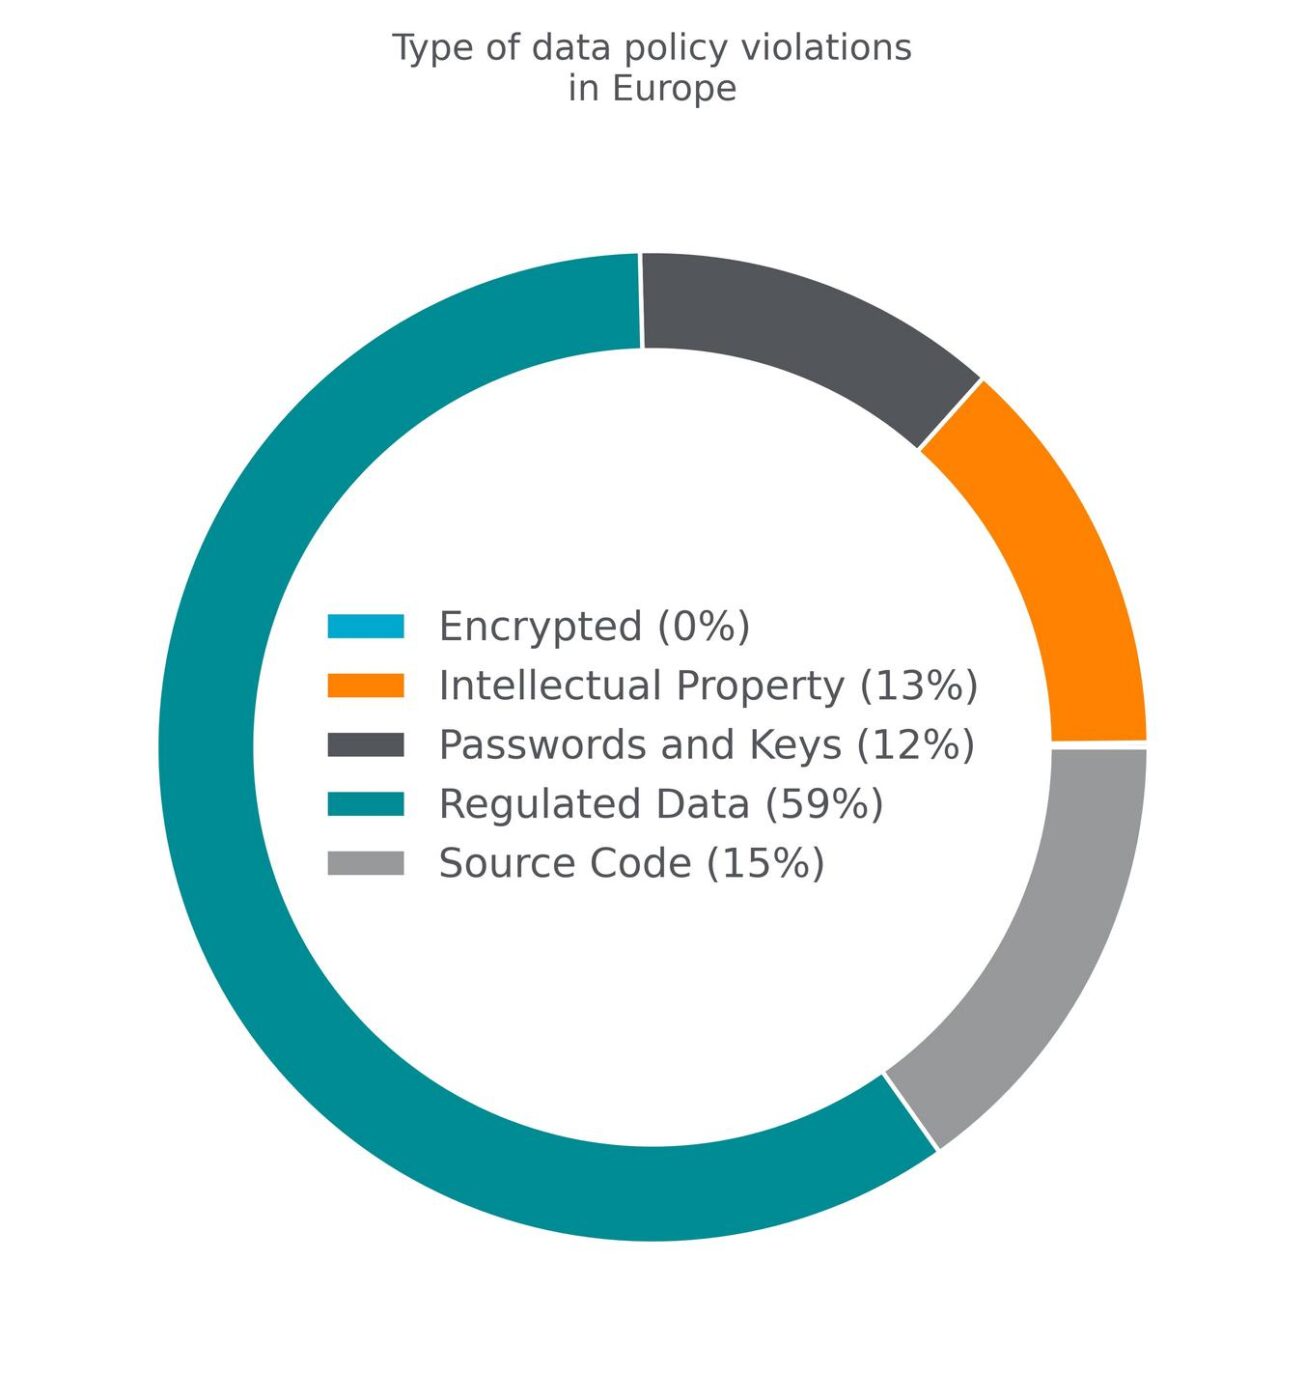
Analizzando le violazioni della protezione dei dati, emerge un chiaro schema: i dati regolamentati sono responsabili del 59% di tutte le violazioni delle policy in relazione alla GenAI. Seguono il codice sorgente con il 15%, la proprietà intellettuale con il 13% e le password e le chiavi API con il 12%.
Un quadro simile emerge per le applicazioni di cloud privato: I dati regolamentati rappresentano il 63% delle violazioni, seguiti dalla proprietà intellettuale al 17%, da password e chiavi API all'11% e dal codice sorgente al 9%. Le applicazioni personali per le quali la maggior parte delle aziende applica controlli in tempo reale sono Google Drive con il 32%, ChatGPT con il 27% e Google Gmail con il 22%.
«L'Europa ha superato la fase iniziale di entusiasmo per l'IA generativa e si sta ora muovendo verso una realtà più pratica, dove l'utilizzo è diffuso ma il controllo è ancora in ritardo», spiega Gianpietro Cutolo, Cloud Threat Researcher di Netskope Threat Labs. «Le organizzazioni stanno spostando sempre più l'attenzione dagli strumenti di IA personali agli ambienti gestiti, ma le violazioni dei dati riguardano ancora principalmente i dati regolamentati, il che dimostra dove risiede ancora il vero rischio». Poiché l'IA è sempre più integrata nei flussi di lavoro quotidiani piuttosto che essere utilizzata come strumento autonomo, la sfida non è più quella dell'adozione, ma quella di mantenere la visibilità e il controllo sui dati sensibili mentre scorrono attraverso sistemi sempre più complessi e interconnessi."
IA più profondamente integrata che visibile
Particolarmente rilevante per i team di sicurezza: il 64% degli utenti interagisce direttamente con le applicazioni GenAI. Tuttavia, il 95% utilizza applicazioni che incorporano funzioni di IA in modo indiretto. L'89 percento utilizza applicazioni che attingono ai dati degli utenti per la loro formazione. L'IA è quindi da tempo in funzione in background, anche quando i dipendenti non la utilizzano consapevolmente.
Gli aggressori abusano dei servizi cloud affidabili
Oltre ai rischi di governance posti dall'adozione dell'intelligenza artificiale, il rapporto mostra un preoccupante cambiamento nelle tattiche di attacco: GitHub e Microsoft OneDrive sono le piattaforme più frequentemente abusate per la distribuzione di malware in Europa - il 10% delle aziende è colpito in ciascun caso. Gli aggressori sfruttano in particolare la fiducia degli utenti nei servizi noti per inserire contenuti dannosi e rendere più difficile il rilevamento da parte dei sistemi di sicurezza.
Realtà operativa e gap normativo
I risultati evidenziano una tensione strutturale che sta mettendo sotto pressione i responsabili della sicurezza informatica in Europa: l'IA è profondamente radicata nelle operazioni, ma i meccanismi di controllo non lo sono ancora. I dati regolamentati confluiscono in sistemi non completamente monitorati e gli attacchi si camuffano da traffico cloud legittimo. Per le aziende che operano in base ai requisiti di conformità GDPR, NIS2 o specifici del settore, ciò aumenta notevolmente l'urgenza di una solida governance dell'IA.
Fonte: Netskope