Swiss Cyber Storm 2026: Ex-US-Generalleutnantin Karen Gibson eröffnet Konferenz zu Shadow-IT
Die Swiss Cyber Storm 2026 findet am 20. Oktober im Kursaal Bern statt und widmet sich dem Fokusthema «Shadow-IT». Die Eröffnungs-Keynote hält die ehemalige US-Generalleutnantin Karen H. Gibson, einstige Ordnungsbeauftragte des US-Senats. Das vollständige Konferenzprogramm mit Themen von künstlicher Intelligenz bis Quantencomputing ist nun online verfügbar.


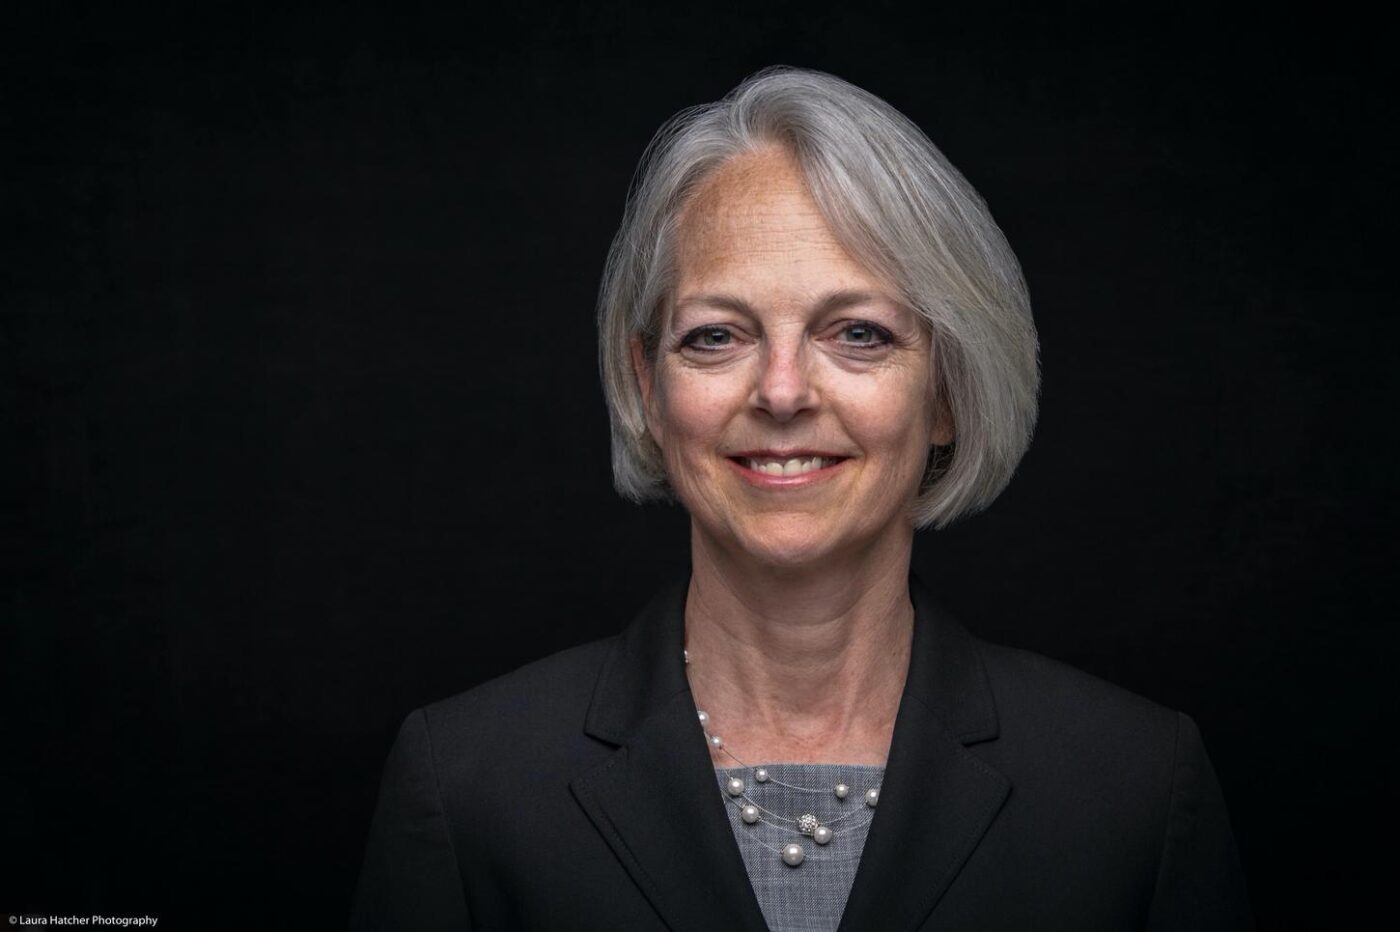
US-Generalleutnantin (a. D.) Karen H. Gibson hält die Eröffnungs-Keynote der Swiss Cyber Storm 2026. Die IT-Security-Konferenz findet am 20. Oktober im Kursaal Bern statt und steht dieses Jahr unter dem Fokusthema «Shadow-IT». Das gesamte Konferenzprogramm ist nun komplett und steht zur Verfügung unter https://www.swisscyberstorm.com/schedule/.
Erfahrung aus dem US-Senat
Karen Gibson war von 2021 bis 2025 die 42. Ordnungsbeauftragte des US-Senats. Sie wurde nach dem Angriff auf das Kapitol am 6. Januar ernannt und war als oberste Verantwortliche für Strafverfolgung, Protokoll und Sicherheit im Senat tätig. Unter ihrer Leitung wurden die Programme für physische Sicherheit, Regierungsfortführung und Cybersicherheit grundlegend überarbeitet, einschliesslich des Schutzes von 450 Senatsbüros in den gesamten Vereinigten Staaten.
Gibsons Keynote trägt den Titel «Seeing the Shadows: Securing What You Don’t Control». Auf der Grundlage ihrer Erfahrungen mit der Absicherung aller Aspekte der Arbeitsabläufe im US-Senat und einer Karriere, die von militärischem Nachrichtendienst bis hin zu Cyberoperationen reicht, beleuchtet Gibson in ihrer Ansprache eine grundlegende Herausforderung für Cybersicherheitsverantwortliche: den Schutz dessen, was man nicht immer sehen oder kontrollieren kann. Von Altsystemen und veralteter Technologie bis hin zu Personalpraktiken und Abhängigkeiten von Drittanbietern untersucht sie, wie sich versteckte Schwachstellen ansammeln – und was Führungskräfte tun können, um Risiken besser zu verstehen, die Widerstandsfähigkeit zu stärken und den Auftrag zu schützen.
Das Programm: von Shadow-IT über Quantencomputing bis künstliche Intelligenz
Die IT-Security-Konferenz steht dieses Jahr unter dem Motto «Shadow-IT». Wenn Mitarbeitende – aus echtem Interesse oder aus dem Wunsch heraus, ihre Arbeit trotz hinderlicher Vorgaben zu erledigen – auf nicht offiziell genehmigte und verwaltete IT-Lösungen zurückgreifen, kann das durchaus produktiv sein. Gleichzeitig birgt Shadow-IT jedoch erhebliche Risiken für Sicherheit und Compliance. Daneben erhalten im diesjährigen Programm aber auch weitere aktuelle Themen wie künstliche Intelligenz oder Quantencomputing Raum.
Folgende Referentinnen und Referenten präsentieren ihre Erkenntnisse und aktuellen Forschungsergebnisse an der Swiss Cyber Storm 2026: Stéphane Adamiste prüft seit Jahren das E-Voting-System der Schweiz und stellt seine wichtigsten Erkenntnisse sowie eine Bewertung der Systemsicherheit vor. Mazin Ahmed von Fullhunt.io hat speziell für die Konferenz die Angriffsfläche in der gesamten Schweiz untersucht und dabei eine Vielzahl von Schatten-IT-Systemen entdeckt. Marco Brenner arbeitet bei IBM an Quantencomputern – einem Thema, das nicht mehr weit in der Zukunft liegt, aber oft falsch angegangen wird. Nadim Kobeissi stellt seine Software «Verifpal» vor und zeigt, wie sich damit komplexe Protokolle auch ohne fundierte Kenntnisse der Kryptografie analysieren lassen. Felix Linker arbeitet am digitalen Emblem des Roten Kreuzes, das darauf abzielt, die Online-Infrastruktur für Angreifer sichtbar und identifizierbar zu machen.
Hannes Lubich ordnet verschiedene Formen von Schatten-IT in eine Taxonomie ein und erklärt, wie Unternehmen damit umgehen sollten. Loïc Maréchal hat die Cyber-Forschungslandschaft in der Schweizer Industrie untersucht, präsentiert seine Lückenanalyse und gewährt Zugang zu seinen Daten. Andreas Maurer konzentriert sich auf digitalen Betrug – ein Thema, das derzeit auch die FINMA beschäftigt – und stellt sein «Trident Resilience Framework» vor. Michael Morgenstern verfügt über neue Daten zu «Shadow AI» in Unternehmen und präsentiert Ideen, wie sich das Problem angehen lässt. Benjamin Rothenberger erläutert, wie das Post-Quantum-Problem die Art und Weise, wie Browser Verschlüsselung nutzen, grundlegend verändern wird – eine Veränderung, die über den blossen Austausch einiger Algorithmen hinausgehen muss.
Sébastien Schnyder beobachtet Kriminelle bei der Arbeit mit Google-KI, veranschaulicht deren Vorgehensweise anhand konkreter Beispiele und erklärt, was sich daraus lernen lässt. Ivano Somaini ist Vorreiter beim Einsatz von Technologie im Bereich OSINT und zeigt, welche neuen Wege künstliche Intelligenz eröffnet. Jeroen van der Ham-de Vos verfügt über umfangreiche Erfahrung im Bereich Schwachstellenmanagement – ein Feld, das durch KI unter neuen Druck geraten ist – und erläutert, was nun zu tun ist. Tin Zaw nimmt den HTTP-Verkehr unter die Lupe, identifiziert Bot-Verkehr als «Schattenverkehr» und zeigt auf, was man heute dagegen tun kann.
Die niederländische Verhaltensanalytikerin An Gaiser schliesst die Veranstaltung ab und erörtert in ihrer Keynote verschiedene Aspekte von Deepfakes. Dabei hinterfragt sie eine der hartnäckigsten Vorstellungen der Cybersicherheit: dass der Mensch das schwächste Glied in der Kette sei. Sie hält dazu einige provokante Theorien bereit.
Über Swiss Cyber Storm
Swiss Cyber Storm hat sich in den vielen Jahren ihres Bestehens als die IT-Security-Konferenz der Schweiz etabliert und setzt heute die Themen für die Schweizer Sicherheitsbranche. Am Event präsentieren internationale Koryphäen neueste Erkenntnisse einem vielschichtigen nationalen Publikum, das sich aus Studentinnen und Studenten, Techies und IT-Security-Leitenden zusammensetzt. Während an anderen Konferenzen gerne über Schwachstellen gesprochen wird, liefert Swiss Cyber Storm dazu den Kontext und präsentiert praktische und erprobte Lösungen für strukturelle Sicherheitsprobleme.