Check Point : 49 % d'augmentation des cyberattaques contre les entreprises suisses
Selon le rapport mensuel sur les cybermenaces publié par Check Point Research, la Suisse a enregistré en octobre 2026 une moyenne de 1 528 attaques par semaine et par organisation, soit 49 % de plus qu'au même mois de l'année précédente. À l'échelle mondiale, le nombre d'attaques par ransomware rendues publiques n'a jamais été aussi élevé en un mois.


Check Point Research (CPR), le département de recherche en sécurité de Check Point, a publié son rapport mensuel sur les cybermenaces pour octobre 2026. Selon le CPR, les entreprises du monde entier ont enregistré en moyenne 2 550 cyberattaques par semaine. Ce chiffre représente une baisse de 9 % par rapport à septembre, mais une hausse de 32 % par rapport à la même période de l'année précédente. CPR met en garde contre toute interprétation de cette baisse mensuelle comme un renversement de tendance, car le niveau des attaques reste supérieur d'environ un tiers à celui de l'année dernière.
Comparaison des cyberattaques contre les entreprises suisses dans la région DACH
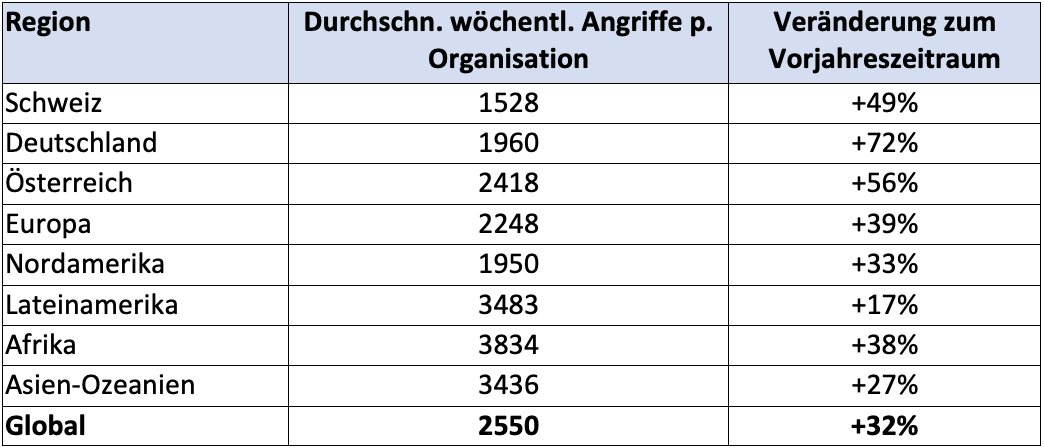
En octobre, la Suisse a enregistré en moyenne 1 528 attaques par semaine et par organisation, soit une hausse de 49 % par rapport au même mois de l'année précédente. Elle reste ainsi en dessous de la moyenne européenne, qui s'élève à 2 248. Avec 1 960 attaques (+72 %), l'Allemagne a enregistré la plus forte hausse dans la région DACH, tandis que l'Autriche a enregistré 2 418 attaques (+56 %).
Pour l'Autriche et la Suisse, CPR constate par ailleurs une recrudescence de l'activité du groupe de ransomware Everest. Ce dernier a récemment fait la une des médias à la suite d'une cyberattaque contre la société de construction du tunnel de base du Brenner. Everest s'introduit généralement dans les systèmes via des prestataires tiers et des fournisseurs. On peut citer comme exemples l'attaque contre Stadler Rail via l'un des fournisseurs de l'entreprise, ainsi que celle visant les environnements SAP SuccessFactors via un intégrateur de services RH. Le modèle économique du groupe combine le vol de données et le chantage avec le commerce d’accès initiaux, et depuis octobre 2023, il recrute des initiés.
L'éducation et l'agriculture sont les secteurs les plus touchés
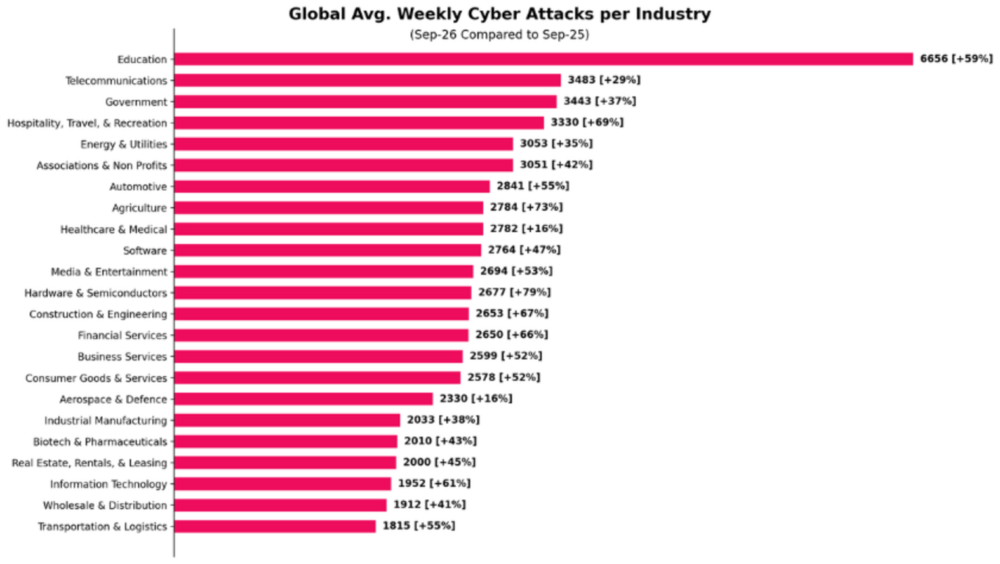
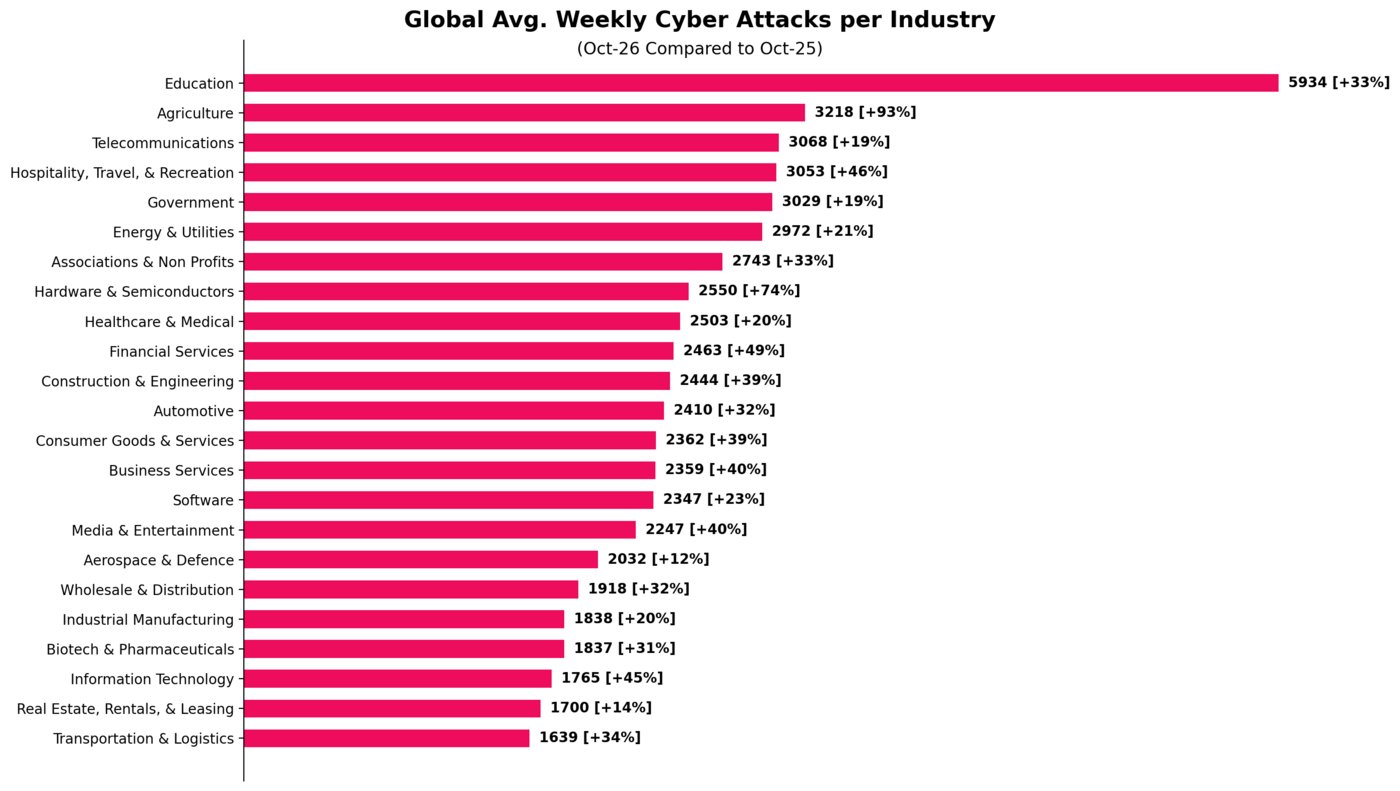
En octobre 2026, le secteur de l'éducation est resté le plus touché au monde, avec une moyenne de 5 934 attaques par organisation et par semaine, soit une hausse de 33 % par rapport à l'année précédente. Selon le CPR, les écoles, les universités et les instituts de recherche comptent généralement un grand nombre d'utilisateurs et disposent de réseaux ouverts et largement accessibles, ce qui pourrait expliquer cet écart significatif par rapport à tous les autres secteurs.
L'agriculture s'est hissée à la deuxième place avec 3 218 attaques par semaine. Avec une hausse de 93 %, elle a enregistré la plus forte progression parmi les principaux secteurs. Elle est suivie de près par les télécommunications, avec 3 068 attaques (+19 %). Tous les secteurs recensés ont enregistré des hausses à deux chiffres par rapport à l'année précédente. Des secteurs critiques tels que l'administration publique, l'énergie et les services publics, ainsi que la santé, figurent également dans la moitié supérieure du classement.
Sur le plan géographique, c'est à nouveau l'Europe qui a enregistré la plus forte hausse : avec une moyenne de 2 248 attaques par semaine, les chiffres ont augmenté de 39 % par rapport à l'année précédente. L'Amérique du Nord a connu une hausse de 33 %, pour atteindre 1 950 attaques. En termes de volume d'attaques, l'Afrique est revenue en tête pour la première fois depuis plus d'un an, avec 3 834 attaques par semaine (+38 %), suivie de l'Amérique latine avec 3 483 attaques (+17 %) et de la région APAC avec 3 436 attaques (+27 %).
Les invites GenAI à risque se multiplient, tandis que le phishing recule
Alors que le nombre d'attaques a diminué d'un mois à l'autre, la tendance inverse s'est poursuivie dans le domaine de l'IA générative : la proportion de prompts à risque n'a cessé d'augmenter mois après mois depuis août. En octobre, un prompt GenAI sur 35 présentait un risque élevé de divulgation de données sensibles. Le taux d'exposition mondial a grimpé à 2,9 %, contre 2,3 % en août et 2,5 % en septembre. 90 % des entreprises utilisant régulièrement des outils d'IA générative ont été touchées. 12 % supplémentaires des invites contenaient des informations potentiellement sensibles.
Dans les entreprises étudiées, les utilisateurs ont généré en moyenne 91 requêtes par mois, et les entreprises utilisent en moyenne sept outils GenAI différents. Ce sont les données financières qui sont apparues le plus souvent, dans 71 % des entreprises. Les informations juridiques et réglementaires, ainsi que les données relatives au réseau et à l'infrastructure informatique, ont été observées dans 70 % des cas ; les données relatives au personnel et aux ressources humaines dans 67 % des cas ; et les données à caractère personnel dans 62 % des cas. Ces chiffres indiquent la proportion d’entreprises dans lesquelles la catégorie correspondante a été observée, et non la proportion de requêtes.
En matière de hameçonnage, la situation s'est quelque peu détendue : en octobre, un e-mail sur 128 (0,78 %) a été classé comme hameçonnage, contre un e-mail sur 91 (1,1 %) en septembre. Parmi les e-mails de hameçonnage, 79 % contenaient des liens et 14 % des pièces jointes. Les liens malveillants restent donc la principale méthode d'attaque, même si certaines campagnes misaient uniquement sur l'ingénierie sociale, sans aucun lien ni pièce jointe.
Les ransomwares atteignent un nouveau record
En octobre 2026, 1 063 attaques par ransomware ont été rendues publiques, un chiffre jamais atteint en un seul mois et en hausse de 35 % par rapport à octobre 2025. Ces données proviennent de sites dits « de dénonciation des ransomwares », sur lesquels des groupes de cybercriminels publient la liste de leurs victimes. Selon le CPR, ces données sont par nature sélectives, mais elles donnent un aperçu de l'ampleur, de la propagation et des tactiques de l'écosystème des ransomwares.
Avec 31,5 % de l'ensemble des victimes, les services aux entreprises ont de nouveau été le secteur le plus touché, suivis par les biens de consommation et les services (14,9 %) et la production industrielle (11,6 %). Comme les prestataires de services gèrent souvent des données ou disposent d’un accès aux systèmes pour plusieurs clients à la fois, les attaques dont ils font l’objet ont souvent des répercussions bien au-delà de la victime initiale. L'Amérique du Nord est restée la région la plus touchée, avec 48 % des incidents signalés, suivie de l'Europe (22 %) et de la région APAC (18 %). Au niveau national, 44,3 % des victimes se trouvaient aux États-Unis. L’Allemagne occupait la deuxième place avec 5,2 %, devant le Canada (4,0 %).
Le groupe « The Gentlemen » est resté le plus actif, à l’origine de 13 % des attaques rendues publiques. Actif depuis mi-2025, ce groupe de ransomware-as-a-service vend à la fois des accès initiaux et offre à ses partenaires l’accès à environ 14 000 appareils FortiGate déjà compromis. Il s'attaque aux environnements Windows, Linux et ESXi. Qilin suit avec 12 %. Ce groupe bien établi publie la liste de ses victimes depuis 2022 et a considérablement augmenté leur nombre depuis mars 2025.
Un nouveau venu a fait sensation : le groupe de chantage n0n a réussi à se hisser dans le top 3 un mois seulement après sa première apparition en septembre 2026. Il a atteint 8 %, contre 2 % en septembre, et revendiquait déjà plus de 170 victimes début novembre. Ses opérateurs misent sur le vol de données et le chantage et utilisent à grande échelle des outils basés sur l’IA. Dans les cas observés, ils n’ont pas obtenu leur premier accès via des failles de sécurité, mais grâce à des identifiants faibles ou volés.
Marco Pierro, directeur national pour la Suisse chez Check Point, explique : « Avec 1 528 attaques par semaine, la Suisse a enregistré une hausse de 49 % par rapport à l'année précédente. Cette évolution est tout sauf rassurante. Ce qui m’inquiète particulièrement, c’est l’évolution des ransomwares : avec 1 063 victimes rendues publiques, un nouveau record a été atteint en octobre, et de nouveaux groupes utilisent de manière ciblée l’intelligence artificielle pour frapper plus rapidement et à plus grande échelle. Le fait que le secteur de la santé reste, dans notre pays, le deuxième secteur le plus touché montre où les conséquences sont les plus graves. Les hôpitaux et les cabinets médicaux ont donc besoin d’une protection qui prévienne les attaques, plutôt que de se contenter de les détecter.»
Source : Check Point Software