

Check Point beobachtet millionenfache Löschung von Telegram-Kanälen
Check Point Software Technologies hat die millionenfache Löschung von verdächtigen Telegram-Kanälen dokumentiert. Rund 20 Prozent der blockierten Kanäle standen in Verbindung mit kriminellen Aktivitäten wie dem illegalen Handel mit Kreditkarten- und Logindaten. Doch Cyberkriminelle bleiben aktiv und passen ihre Strategien schnell an.


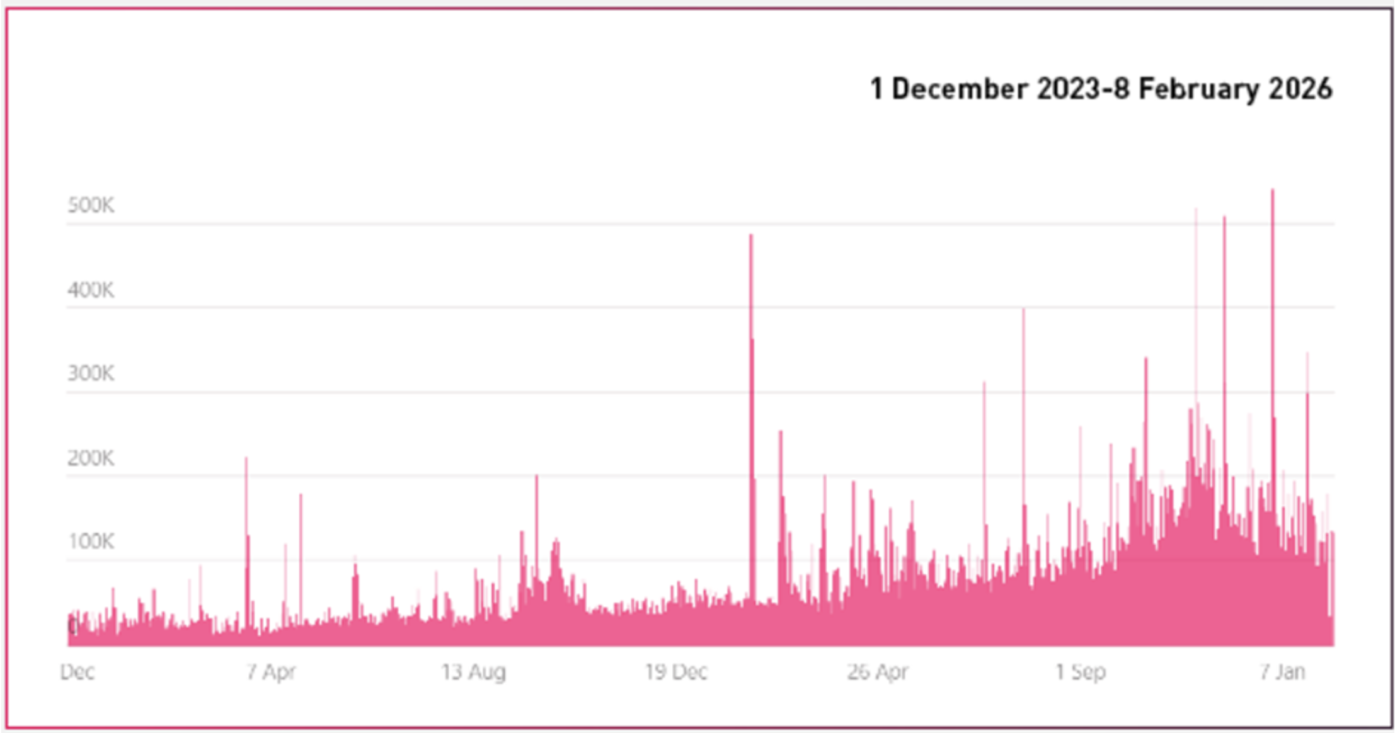
Check Point Software Technologies, ein weltweit führender Anbieter von Cybersicherheitslösungen, hat eine massive Zunahme bei der Löschung verdächtiger Telegram-Kanäle beobachtet. Im Jahr 2025 wurden über 43,5 Millionen Channels und Gruppen blockiert. Die täglichen Abschaltungen stiegen von zuvor 10’000 bis 30’000 auf 80’000 bis 140’000 pro Tag. An Spitzentagen wurden sogar über 500’000 Kanäle an einem einzigen Tag deaktiviert.
Telegram unter zunehmendem Druck
Nachdem die Plattform jahrelang eine eher zurückhaltende Moderationspolitik verfolgte, geriet Telegram zuletzt unter starken Druck. Nach der Verhaftung von CEO Pavel Durov Ende 2024 in Frankreich und einer darauffolgenden strengeren Moderation im Jahr 2025 wurden die Massnahmen nun deutlich verschärft. Automatisierung, häufige Sperrungen und mehr Transparenz führten zu Rekordzahlen bei Kanalabschaltungen.
Laut Check Point Exposure Management standen rund 20 Prozent der blockierten Kanäle in Verbindung mit kriminellen Aktivitäten, die Unternehmen direkt betreffen. Dazu gehören insbesondere der illegale Handel mit entwendeten Kreditkartendaten und Logininformationen.
Kriminelle passen sich schnell an
Eine Analyse von Check Point zeigt jedoch, dass die Auswirkungen der Löschaktionen begrenzt sind. Kriminelle Gruppen verschwinden nicht einfach, sondern organisieren sich schnell neu. Oft werden Backup-Kanäle bereits vor einer Sperrung angelegt, teilweise inklusive einer vorgeladenen Zielgruppe, sodass die Operation nach einer Abschaltung nahezu nahtlos weiterläuft.
Zusätzlich kursieren weiterhin Tausende weitergeleitete Nachrichten, die auf gesperrte Kanäle verweisen und Wissen, Daten und Anleitungen cyberkrimineller Methoden in der Szene am Leben halten. Daten von Check Point zeigen Spitzen bei weitergeleiteten Nachrichten, die auf blockierte Quellen verweisen, insbesondere in Phasen hoher Durchsetzung im Februar, März und April 2025. Dadurch verlängert sich die Lebensdauer krimineller Inhalte deutlich, selbst wenn die Originalquellen entfernt werden.
Neue Umgehungsstrategien
Anstatt Telegram zu verlassen, entwickeln Angreifer neue Umgehungsstrategien. Dazu gehören das «Request to Join»-Gating, um automatisierte Moderations-Bots auszuschliessen, sowie Disclaimers in Channel-Bios, inklusive Tagging von Telegram-Verantwortlichen, um Compliance vorzutäuschen. Zudem werden vorbereitete Backup-Strukturen eingesetzt, die nach einer Deaktivierung die sofortige Reaktivierung ermöglichen.
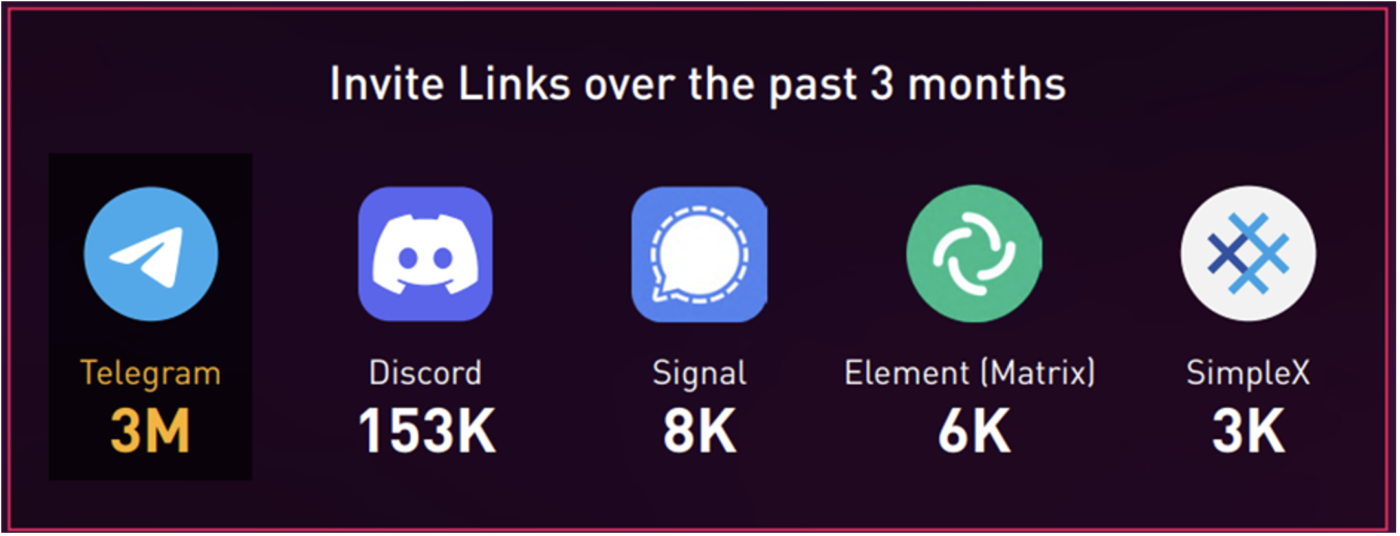
Trotz kurzzeitiger Experimente mit alternativen Kanälen bleibt Telegram die Plattform der Wahl. Ein prominentes Beispiel ist die Gruppe Akula, die Anfang 2025 vorübergehend zu SimpleX wechselte, aber zurückkehrte, da die Community nicht im benötigten Umfang mitgezogen ist. Einzelne Akteure nutzen alternative Apps für die 1:1-Kommunikation, doch Telegram bleibt der zentrale Ort für Reichweite, Recruitment und Marketplace-Strukturen, sprich dem Handel mit entwendeten Informationen.
Kontinuierliches Exposure Management notwendig
Die von Check Point beobachteten Razzien auf Telegram sind anhaltend und grossflächig angelegt, doch die Anpassungsfähigkeit der Cyberkriminellen ist ebenfalls hoch. Die Abschaltungen von auffälligen Nutzerkonten sind nach wie vor wichtig. Es reicht jedoch nicht, einzelne kriminelle Kanäle zu entfernen – auch die dahinterliegenden Netzwerke und Strukturen müssen sichtbar gemacht werden.
Sicherheitsteams, die sich ausschliesslich auf die Durchsetzung von Plattformrichtlinien verlassen, laufen Gefahr, dem Geschehen immer hinterherzuhinken. Wer in kontinuierliches Exposure Management und KI-gestützte Threat Intelligence investiert, kann den Ablauf solcher Operationen aufdecken und ganze Angriffsstrukturen stoppen.
Weitere Informationen finden Sie auf der Webseite von Check Point Software Technologies.


