

Gestion du cycle de vie des certificats : Swiss Post Cybersecurity met de l'ordre dans la jungle des certificats
Swiss Post Cybersecurity automatise la gestion des certificats numériques tout au long de leur cycle de vie grâce à la gestion du cycle de vie des certificats (CLM). Hébergée en Suisse, cette solution offre aux équipes informatiques une vue d'ensemble centralisée des certificats, des responsabilités et des dates d'expiration, réduisant ainsi les risques de sécurité liés aux certificats périmés ou non conformes aux directives.


Les certificats numériques constituent le fondement invisible des infrastructures informatiques modernes. Ils permettent une communication cryptée, authentifient les systèmes et instaurent la confiance entre les applications, les appareils et les services. Dans le même temps, leur gestion devient de plus en plus complexe : le nombre de certificats augmente fortement ; dans certaines entreprises, le nombre d’identités de machines est déjà 60 fois supérieur à celui des identités humaines.
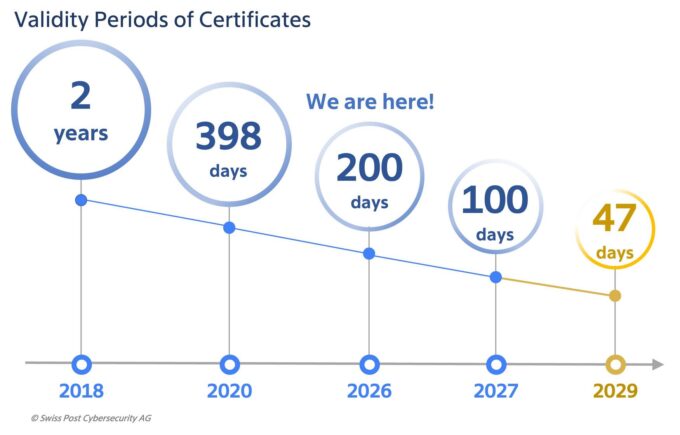
La durée de validité des certificats diminue également de manière significative. En 2018, elle était encore de deux ans ; aujourd’hui, elle est de 200 jours et, en 2029, elle ne sera plus que de 47 jours. Dans le même temps, les exigences réglementaires en matière de contrôle et de traçabilité se renforcent. Le passage à la cryptographie post-quantique implique par ailleurs le remplacement de milliers de certificats.
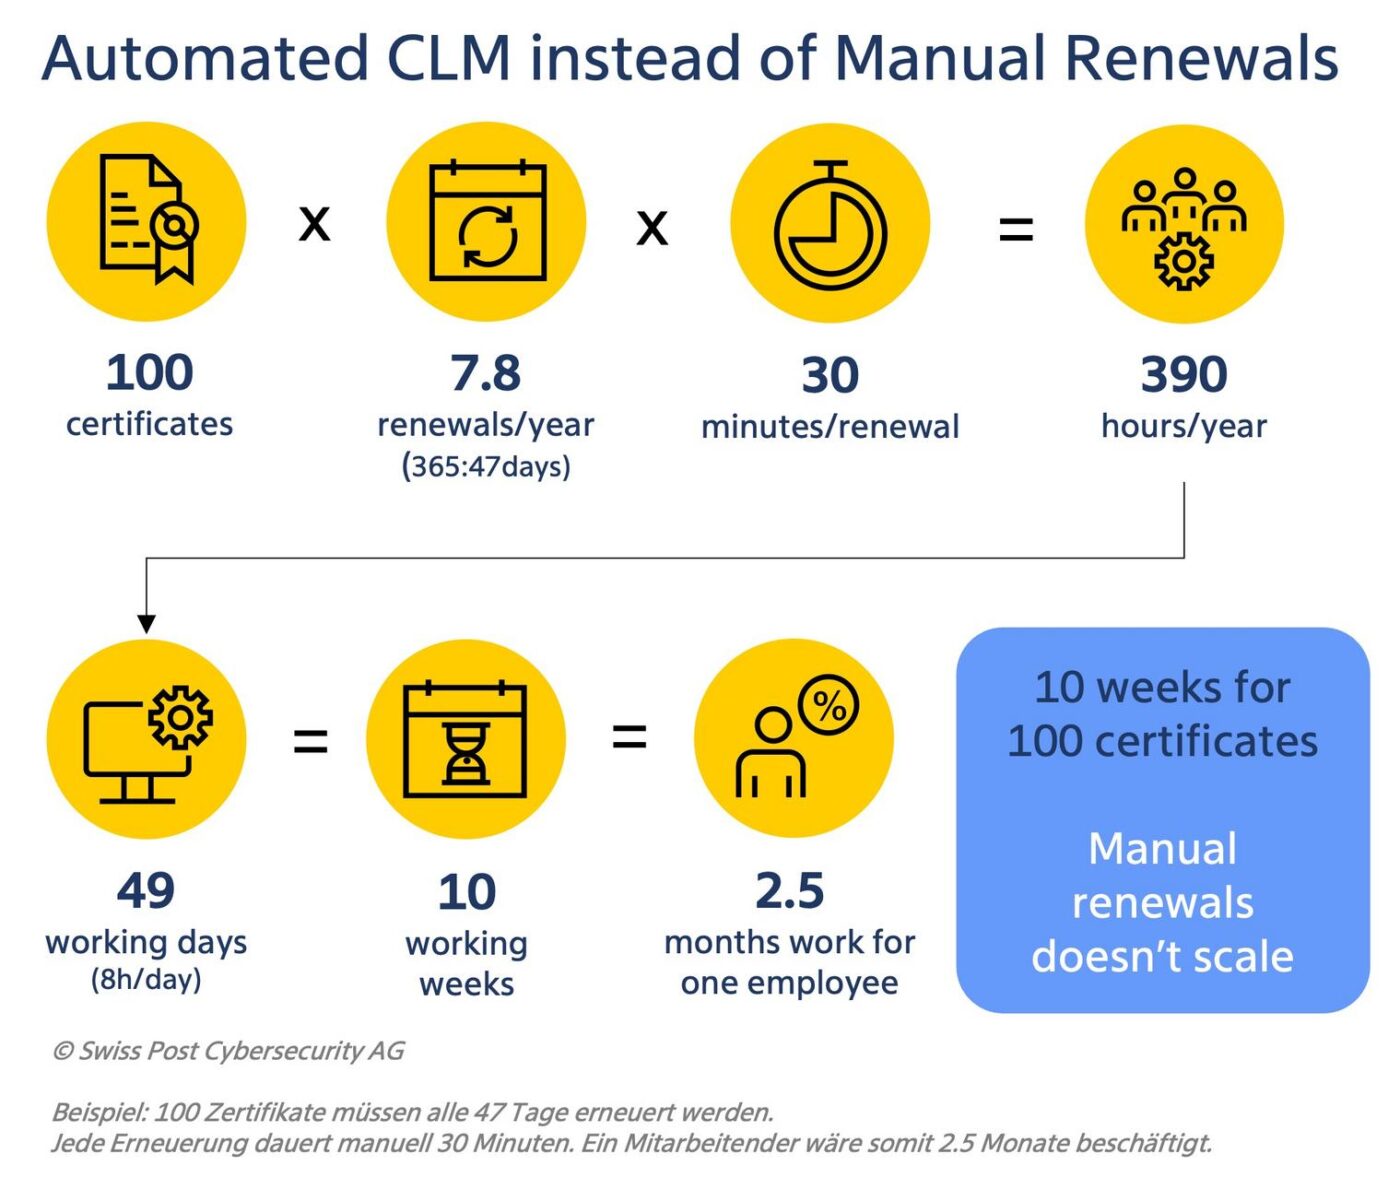
Pour les services informatiques, cela se traduit par une charge de travail accrue et un risque croissant de failles de sécurité. Un certificat périmé peut bloquer l'accès, paralyser des applications, interrompre des processus métier et, en cas d'urgence, accroître la surface d'attaque d'une entreprise.
Swiss Post Cybersecurity relève ces défis grâce à sa solution automatisée de gestion du cycle de vie des certificats (CLM). Cette solution assure la transparence sur l’ensemble des certificats et automatise les processus récurrents. «Les certificats font partie de ces éléments qui, en informatique, devraient fonctionner de manière aussi invisible que possible. Si une équipe doit régulièrement vérifier si un certificat arrive à expiration quelque part, c’est le signe qu’il y a trop de tâches manuelles», explique Paul Such, PDG de Swiss Post Cybersecurity. « Grâce à la gestion du cycle de vie des certificats, les entreprises reprennent le contrôle de leur environnement de certificats – avant que des certificats périmés, mal configurés ou non conformes aux politiques ne mettent en danger leurs opérations. »
Une vue d'ensemble centralisée pour mettre fin au chaos des certificats
La solution CLM de Swiss Post Cybersecurity recense les certificats sur différentes architectures, les regroupe dans un inventaire centralisé et peut exploiter des infrastructures PKI existantes. Les équipes informatiques disposent ainsi d’une vue d’ensemble des certificats disponibles et de leur utilisation, de leurs propriétaires et des responsables de leur renouvellement, de leurs dates d’expiration et des actions à entreprendre, notamment en cas de problèmes de conformité ou d’algorithmes vulnérables. Les risques tels que les autorités de certification non autorisées ou les violations des directives définies peuvent être détectés à un stade précoce.
CLM automatise le cycle de vie des certificats, de leur émission à leur révocation en passant par leur renouvellement. Cela permet de réduire les tâches répétitives et d'éliminer les sources d'erreurs. Grâce aux notifications, aux politiques définies et aux workflows automatisés, les certificats ne deviennent pas un sujet de préoccupation seulement lorsqu'une panne du système s'est déjà produite.
Une bonne préparation aux audits et aux contrôles de conformité
Les certificats font partie intégrante de l'architecture de sécurité et constituent donc, de plus en plus, un enjeu en matière de gouvernance et de conformité. Un inventaire centralisé et une gestion traçable aident les entreprises à contrôler leurs actifs et à mieux répondre aux exigences d'audit.
La solution de Swiss Post Cybersecurity offre à cet effet des fonctionnalités dans les domaines de l'audit, de la gouvernance et de l'automatisation. Elle permet ainsi de définir les responsabilités et les autorisations, de modéliser les processus d'approbation et de faire respecter les directives. Pour les entreprises soumises à des exigences réglementaires telles que la directive NIS2 ou la réglementation DORA, la gestion structurée des certificats devient ainsi un élément essentiel de leur organisation en matière de sécurité.
Une technologie européenne, une entreprise suisse
La solution CLM de Swiss Post Cybersecurity repose sur la plateforme d'Evertrust, un fournisseur français de solutions de cybersécurité auquel SwissSign fait également confiance. Swiss Post Cybersecurity est un partenaire agréé pour la mise en œuvre et l'hébergement depuis mai 2026. Les instances CLM sont hébergées dans l'infrastructure privée de Swiss Post Cybersecurity en Suisse.
La gestion du cycle de vie des certificats (CLM) désigne la gestion centralisée des certificats numériques, depuis leur émission jusqu'à leur expiration ou leur révocation, en passant par leur surveillance et leur renouvellement. L'objectif de la CLM est de ne plus gérer les certificats manuellement, mais de les contrôler de manière centralisée, selon des règles définies et de façon automatisée, tout au long de leur cycle de vie.
Swiss Post Cybersecurity AG propose des solutions de sécurité destinées à protéger les informations numériques et les données confidentielles des entreprises, et les aide à répondre aux exigences croissantes en matière de sécurité. Les services SOC du Cyber Defense Center, en particulier, sont développés et fournis en Suisse. Des compétences en matière de gouvernance, de sécurité offensive, d'intégration ainsi que de gestion des risques et de conformité complètent l'offre. Avec environ 150 collaborateurs, l'entreprise accompagne plus de 350 organisations en Europe. Son siège social est situé à Aarau, avec d’autres sites à Morges et au Luxembourg. Swiss Post Cybersecurity AG est une filiale indépendante et orientée vers le marché de La Poste Suisse ; elle a vu le jour en 2024 à la suite de la fusion des deux leaders du marché, terreActive et Hacknowledge.
https://www.swisspost-cybersecurity.ch/de/


